25 марта 2026, 12:38
Bearlyfy выпустили джинна: F6 проанализировала свежие атаки группы


Компания F6, ведущий разработчик технологий для борьбы с киберпреступностью, проанализировала атаки проукраинской группы Bearlyfy, которая провела более 70 атак на российские компании с момента своего появления в январе 2025 года. Первоначальные суммы запрашиваемого группой выкупа достигают сотен тысяч долларов. С марта 2026 года Bearlyfy стали использовать программы-вымогатели собственной разработки, для Windows – шифровальщик под названием GenieLocker.
Bearlyfy (равным образом известная как Labubu) является группой двойного назначения для нанесения максимального ущерба российскому бизнесу: целями атак является как вымогательство для получения финансовой выгоды, так и совершение диверсий.
По данным экспертов Лаборатории виртуальный криминалистики F6, атаки Bearlyfy являются весьма болезненными для российских компаний, в среднем каждая пятая жертва Bearlyfy оплачивает выкуп. Одновременно за новейший год первоначальные запрашиваемые суммы выкупа стали достигать сотен тысяч долларов.
Изначально для шифрования данных Bearlyfy использовали LockBit 3 Black и свою доработанную версию Babuk. С мая 2025 года в некоторых атаках злоумышленниками использовалась незначительно модифицированная версия программы-вымогателя PolyVice известной партнерской программы (RaaS) Vice Society.
С начала марта 2026 года участники стали использовать в атаках свои самописные программы-вымогатели. Для Windows это программа-вымогатель, получившая от разработчиков название GenieLocker. По оценкам экспертов эксперты Лаборатории виртуальный криминалистики F6, используемая GenieLocker криптосхема и подходы явно позаимствованы у программ-вымогателей семейств Venus/Trinity. Эксперты F6 полагают, что разработчики ВПО слишком увлеклись желанием удивить своими познаниями и наработками в криптографии и техниках антианализа, а также превзойти своей поделкой тот же LockBit 3.
Одной из особенностей Bearlyfy является то, что записки с требованием выкупа преимущественно создаются не программами-вымогателями, а «доставляются» другими способами. Текст записок может быть как лаконичным, с указанием только контактных данных, так и развернутым — с насмешками для дополнительного давления на жертву, в частности, от имени Лабубу.
«Мы наблюдаем коллаборацию Bearlyfy с другими более опытными проукраинскими группами, такими как Head Mare, но одновременно она имеет свой индивидуальный почерк с самого начала своей деятельности. Если на ранних этапах участники Bearlyfy демонстрировали неумелые действия и явно экспериментировали с техниками и инструментарием, то за год эта группировка стала настоящим кошмаром для российского бизнеса, в том числе крупного. Возможно, перевооружение в виде использования программ-вымогателей собственной разработки вызвано желанием выделиться на фоне других группировок, но в любом случае Bearlyfy планируют дальше расширять свою преступную деятельность в Российской Федерации», — комментирует руководитель Лаборатории виртуальный криминалистики F6 Антон Величко.
Подробности исследования группы Bearlyfy можно узнать здесь. По ссылке — реализация декриптора на Python и примеры зашифрованных файлов.
Дополнительную информацию о семействах программ-вымогателей и группировках вы можете найти на нашем гитхабе.
Читают сейчас
41 минуту назад
Выпуск Clonezilla Live 3.3.3-37 на базе ядра Linux 7.1
В середине сентября 2026 года разработчик Стивен Шиау показал новую версию бесплатной и открытой загрузочной live‑системы на основе Debian для клонирования дисковых накопителей Clonezilla Live 3.3.3–3
1 час назад
Вышла релиз Glow 26.13 — инструмента для системного анализа аппаратных и программных возможностей ПК на Windows 10/11
В середине сентября 2026 года состоялся выпуск обновления проекта Glow 26.13. Это публичный средство для системного анализа и тестирования аппаратных и программных возможностей ПК на Windows 10/11. Ис
8 часов назад
Вышел Grok 4.7
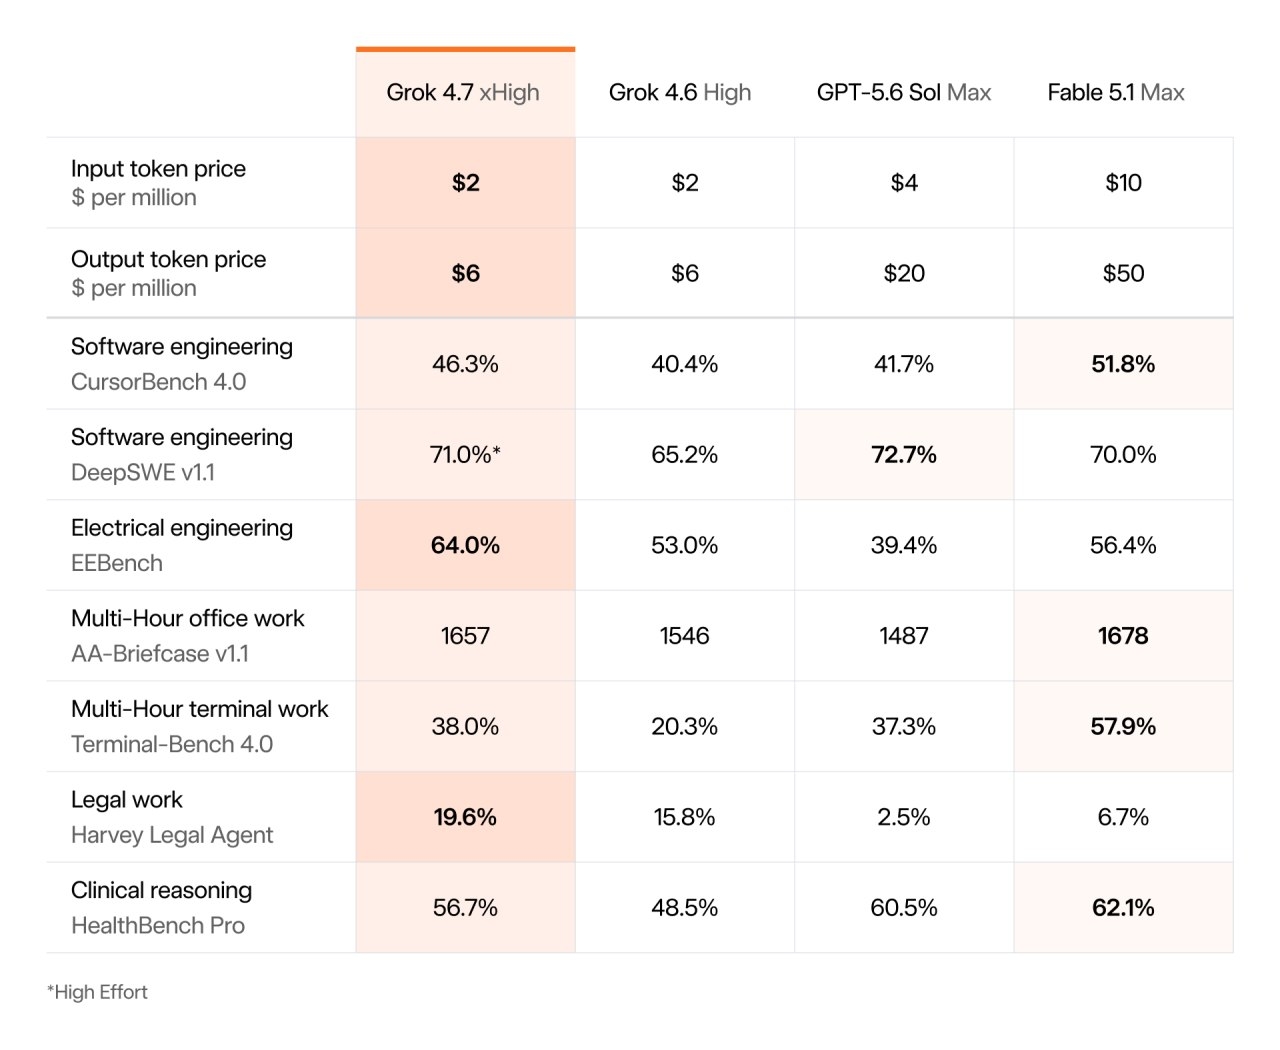
xAI выпустила Grok 4.7 — новую модель для программирования, агентских сценариев и профессиональной работы. Относительно Grok 4.6 здесь увеличили базовую схема и заметно продлили RL-посттрейн: в обучен
9 часов назад
SpaceXAI выпустили Grok 4.7: схема лучше и дешевле GPT-5.6 Sol
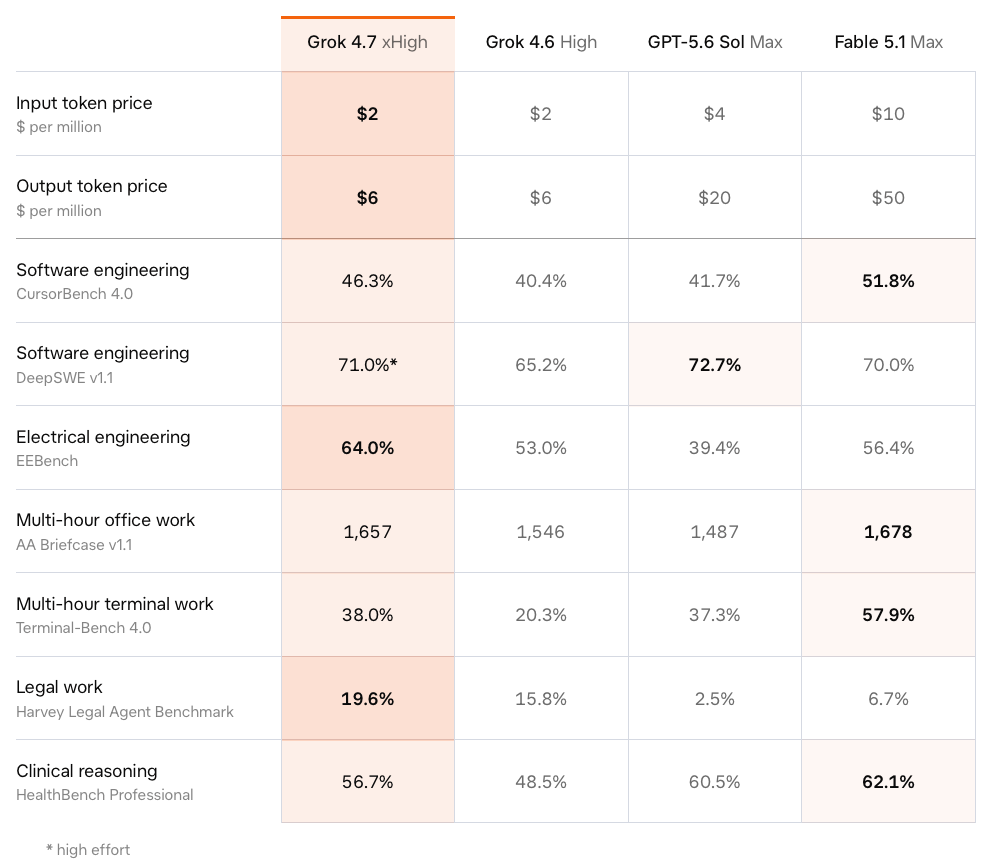
SpaceXAI представили Grok 4.7: новую флагманскую модель для разработки. В собственных тестах SpaceXAI схема набрала 46,3% на CursorBench 4.0 против 40,4% у Grok 4.6 и 41,7 процентов у GPT-5.6 Sol. На
9 часов назад
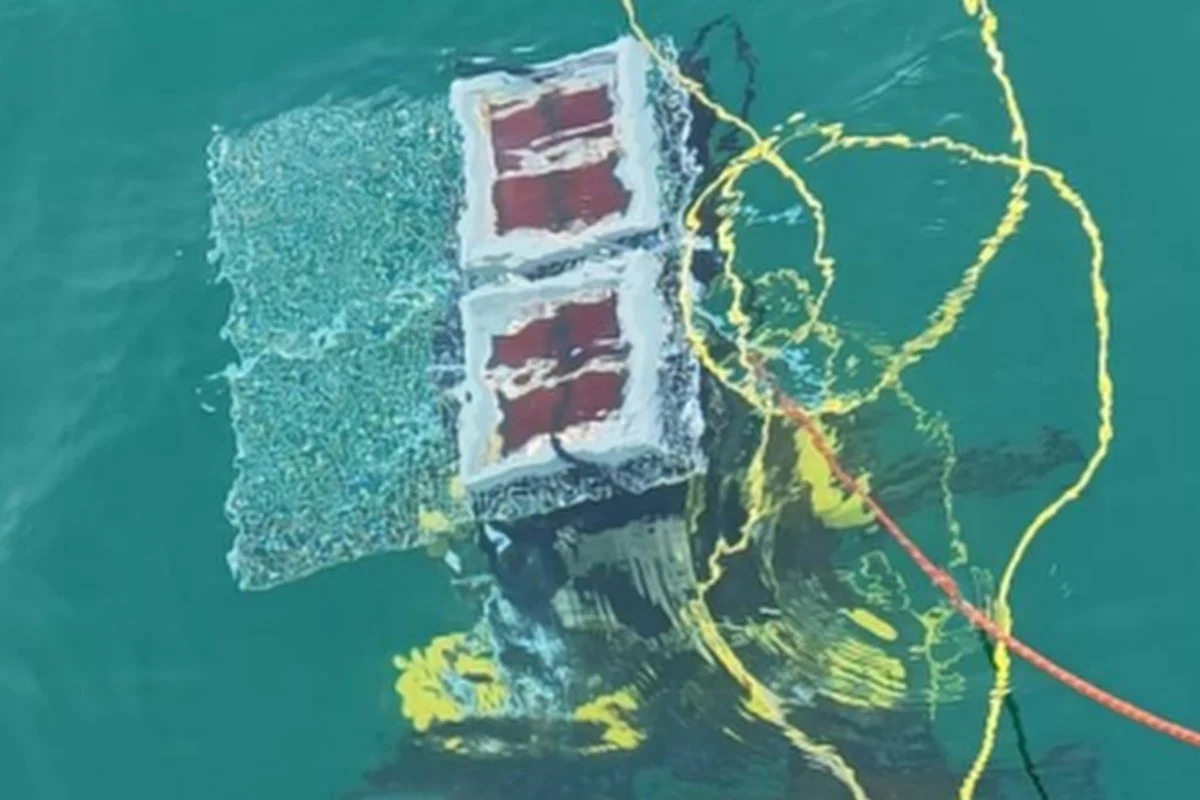
Китайские учёные испытали подводные солнечные панели
Китайские учёные разработали и испытали перовскитные солнечные модули, способные вырабатывать электричество на глубине 10 метров в открытом море. Система заряжала литий‑ионные аккумуляторы и питала св