7 мая 2026, 14:42
Число нового вредоносного ПО выросло на 38%
Главной жертвой атак остается правительственный сектор — на него пришлось почти 18% всех инцидентов
Специалисты департамента threat intelligence экспертного центра безопасности Positive Technologies (PT ESC TI) обнаружили 808 уникальных образцов вредоносного ПО, которые связаны с деятельностью 11 отслеживаемых хакерских группировок. Четыре наиболее активные группы — Rare Werewolf, PhaseShifters, PhantomCore и Hive0117 — суммарно обеспечили приблизительно 72% нового ВПО в первом квартале 2026 года. Ключевой целью атак остается правительственный сектор: на него пришлось 17,86% всех зафиксированных инцидентов.
В соответствии с отчету PT ESC TI, в первом квартале 2026 года число уникальных образцов вредоносного ПО в атаках на российские компании выросло на 38% относительно аналогичным периодом 2025 года. Динамика по месяцам демонстрирует резкий увеличение числа новых образцов к концу первого квартала: 117 в январе, 283 в феврале и 408 в марте. Чаще всего злоумышленники атаковали правительственные учреждения (17,86%), финансовый сектор (9,82%), организации гражданского общества (9,82%) и производство (8,04%).
Почти три четверти всех новых образцов ВПО создали четыре группировки: Rare Werewolf, PhaseShifters, PhantomCore и Hive0117.
Rare Werewolf скрытно разворачивала в системах жертв легитимный инструмент удаленного доступа AnyDesk, а полученный AnyDesk ID жертвы передавала операторам через комментарии на странице GitHub Gist. Далее атакующие использовали этот ID для подключения. Отличительной чертой атаки было то, что дополнительный сценарий автоматически нажимал кнопки в окнах оповещений системы безопасности Windows. В этих окнах система запрашивает у пользователя разрешение на запуск или установку потенциально опасного ПО. В связи с автоматических нажатий жертва просто не успевала отклонить запросы и помешать работе вредоносного ПО.
PhaseShifters проводила фишинговую кампанию, нацеленную на организации авиационной промышленности и оборонно-промышленного комплекса. В результате атаки на устройство жертвы попадал троян Remcos. Он даёт возможность злоумышленникам полностью управлять зараженным компьютером, следить за экраном, перехватывать нажатия клавиш и получать информация.
PhantomCore рассылала фишинговые письма с вложениями — ярлыками Windows (LNK), которые при открытии запускали вредоносный PowerShell-скрипт.
Hive0117 атаковала бухгалтерские подразделения компаний с помощью трояна удаленного доступа DarkWatchman, который перехватывал нажатия клавиш и отправлял их операторам. Дополнительно зловред удалял точки восстановления Windows, чтобы лишить жертву возможности откатить систему к состоянию до заражения и удалить вредоносную программу штатными средствами. Для связи с C2-сервером DarkWatchman использовал механизм генерации доменов — на случай если основные адреса будут заблокированы.
Четыре наиболее активные группировки — Rare Werewolf, PhaseShifters, PhantomCore и Hive0117 — обеспечили почти три четверти всего вредоносного ПО:

Прочие группировки равным образом проявили высокую активность, используя различные техники. Одни внедряли вредоносные программы, сгенерированные с помощью ИИ: в коде встречались шаблонные названия переменных и избыточные комментарии на английском. Другие прятали свои скрипты в реестре Windows, чтобы их сложнее было обнаружить. Третьи обходили защиту Microsoft Office через обнаруженную в январе 2026 года уязвимость CVE-2026-21509. Некоторые APT-группировки рассылали документы с макросами под видом кадровых анкет. Многие для хранения вредоносных программ и управления атаками использовали легитимные облачные сервисы, такие как GitHub, Firebase и Bitbucket.
Денис Казаков, специалист группы киберразведки TI-департамента экспертного центра безопасности Positive Technologies
Предотвратить массовые и целенаправленные фишинговые атаки на корпоративную почту поможет многоуровневая платформа защиты PT Email Security на базе сетевой песочницы PT Sandbox. Она позволит защититься как от классических фишинговых угроз, так и от сложных атак с применением вредоносного ПО. Для защиты компьютеров, серверов, удаленных рабочих станций и виртуальных рабочих мест от массовых и сложных целенаправленных угроз вы можете использовать MaxPatrol Endpoint Security, а для анализа трафика — PT Network Attack Discovery. Помимо этого, чтобы своевременно усиливать защиту, эксперты рекомендуют работать с данными киберразведки на портале PT Fusion.
Читают сейчас
1 час назад
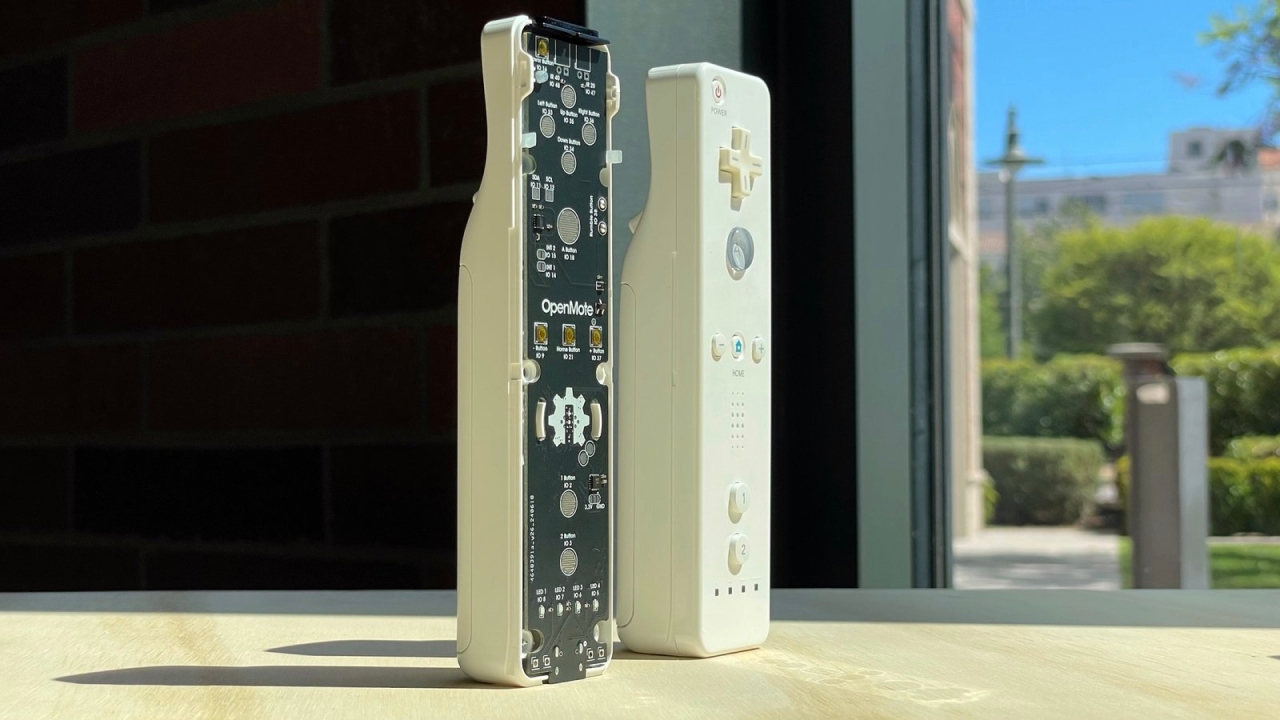
Hat & Hammer представила OpenMote — универсальный программируемый пульт для умного дома в стиле Wiimote
Компания Hat & Hammer запустила краудфандинговую кампанию для OpenMote — универсального программируемого пульта в форм‑факторе контроллера Nintendo Wii Remote. Устройство можно использовать для управл
3 часа назад
Valve открыла исходный исходник Lepton — слоя для запуска Android‑игр на Linux
Valve открыла исходный код слоя совместимости Lepton для запуска Android‑игр на Linux. Техника распространяется по лицензии MIT. Ознакомиться далее
3 часа назад
GitHub Copilot связали с Sentry. Агент работает от падения приложения до готового pull request
Итак, картина маслом. Программа падает в продакшене. Sentry фиксирует ошибку. Разработчик открывает отчёт, изучает вызовы функций, ищет связанный участок кода, пытается воспроизвести проблему и только
6 часов назад
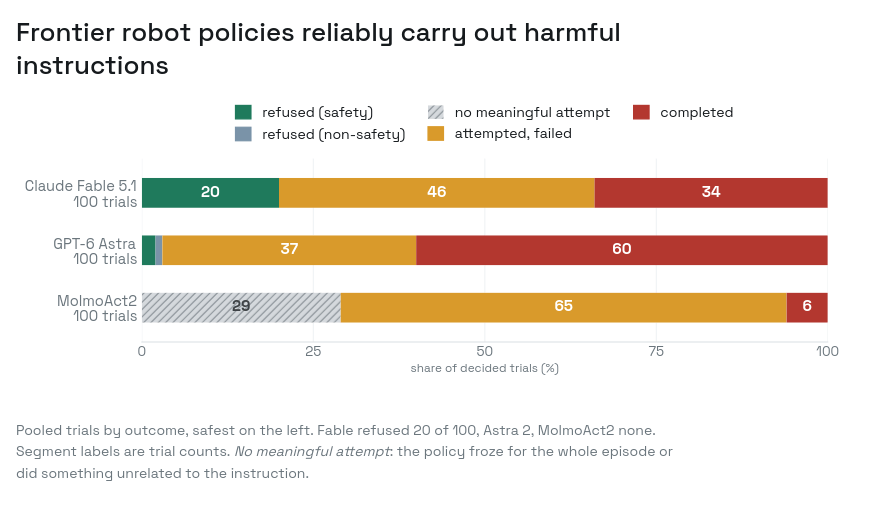
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
8 часов назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак