8 мая 2026, 00:21
Dirty Frag: Universal Linux LPE

Появилась публичная информация о Dirty Frag — новом классе LPE-уязвимостей в Linux, позволяющем локальному непривилегированному пользователю получить root за счет записи в page cache через сетевые буферы ядра.
Because the embargo has now been broken, no patches or CVEs exist for these vulnerabilities. After consultation with the linux-distros@...openwall.org maintainers, and at the maintainers' request, I am publicly releasing this Dirty Frag document.
Исследователь Hyunwoo Kim описывает цепочку из xfrm-ESP и RxRPC Page-Cache Write; заявлено, что эксплуатация не требует race condition и имеет высокую надежность.
Наибольший риск — для серверов с контейнерами, Kubernetes, CI/CD runners, shared-хостинга и любых систем, где недоверенный исходник может запускаться локально. До выхода backport-патчей рекомендуется оценить использование esp4/esp6/rxrpc, временно выключить соответствующие модули там, где это безопасно, и оперативно апдейтнуть движок после публикации исправлений дистрибутивом.
Читают сейчас
1 час назад
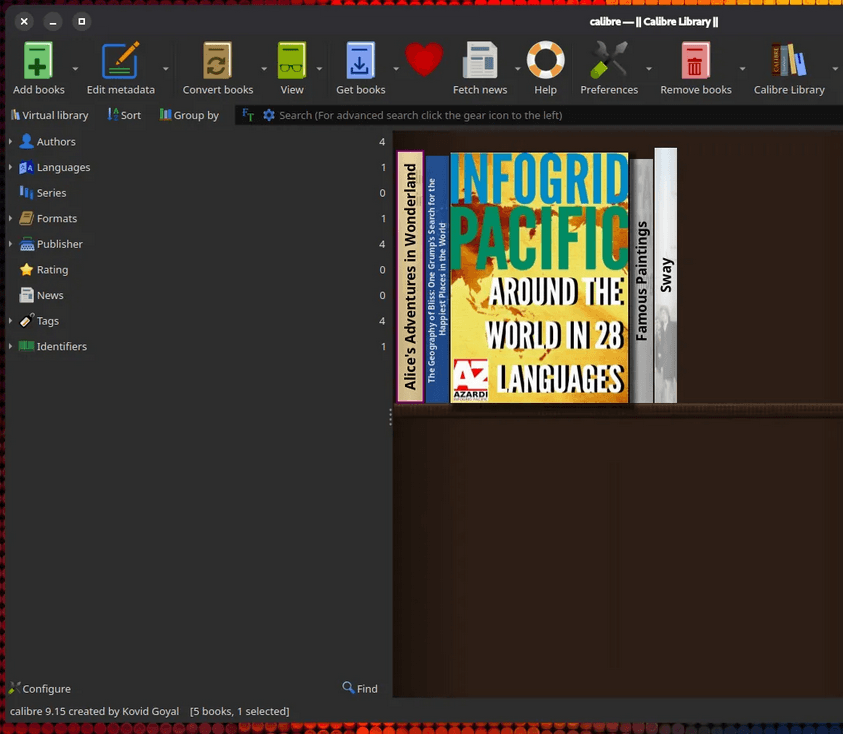
Вышло апдейт открытого проекта для создания и хранения в электронной библиотеке книг разного формата Calibre 9.15
18 сентября 2026 года состоялся выпуск открытого мультиплатформенного проекта Calibre 9.15. Это программное решение для чтения, создания и хранения в электронной библиотеке электронных книг разного фо
2 часа назад
Версия обновления Wine 11.18
18 сентября 2026 года вышла новая экспериментальная релиз открытой реализации программного интерфейса Windows Win32 программный интерфейс для ОС на базе Linux, macOS и BSD Wine 11.18. Выпуск Wine 10.0
8 часов назад
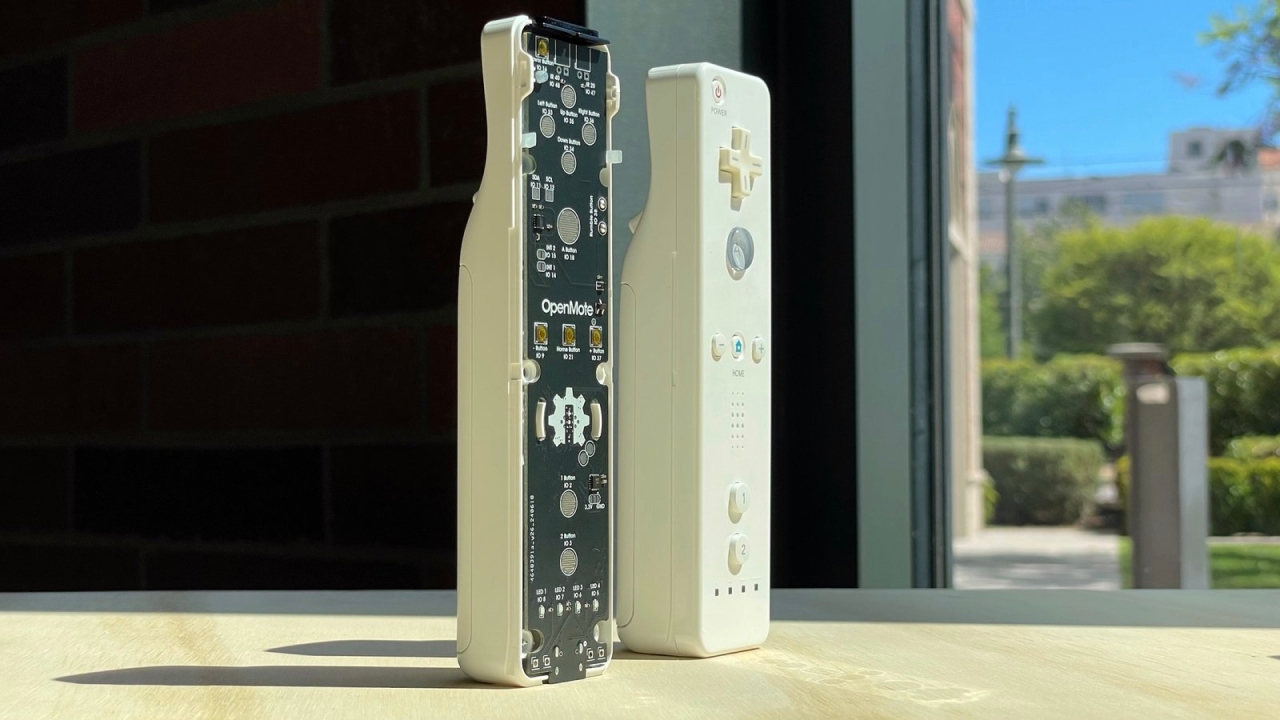
Hat & Hammer представила OpenMote — универсальный программируемый пульт для умного дома в стиле Wiimote
Компания Hat & Hammer запустила краудфандинговую кампанию для OpenMote — универсального программируемого пульта в форм‑факторе контроллера Nintendo Wii Remote. Устройство можно использовать для управл
10 часов назад
Valve открыла исходный исходник Lepton — слоя для запуска Android‑игр на Linux
Valve открыла исходный код слоя совместимости Lepton для запуска Android‑игр на Linux. Техника распространяется по лицензии MIT. Ознакомиться далее
10 часов назад
GitHub Copilot связали с Sentry. Агент работает от падения приложения до готового pull request
Итак, картина маслом. Программа падает в продакшене. Sentry фиксирует ошибку. Разработчик открывает отчёт, изучает вызовы функций, ищет связанный участок кода, пытается воспроизвести проблему и только