9 мая 2026, 06:35
Для Linux представлен публике Killswitch

Разработчик Саша Левин (Sasha Levin), который занимается сопровождением LTS‑веток (с долгосрочной поддержкой) ядра Linux и входит в консультативный совет организации Linux Foundation, показал набор патчей с реализацией механизма killswitch для ядра Linux. Примечательно, что этот исходник написан с помощью Claude Opus 4.7 и проверен\протестирован человеком.
По информации OpenNET, предложенная Левиным функция позволяет мгновенно выключить доступ к определённой функциональности работающего ядра Linux. Предполагается, что killswitch будет полезен для временного блокирования уязвимостей на время до установки обновления ядра Linux с исправлением.
Управление killswitch осуществляется через файл "/sys/kernel/security/killswitch/control", позволяющий настроить перехват обращений к функциям ядра по их именам. В частности, для блокирования уязвимости Copy Fail достаточно записать в управляющий файл команду "engage af_alg_sendmsg -1" для включения перехвата вызова функции af_alg_sendmsg и вместо её выполнения возвращения кода ошибки "-1".
В качестве имён в killswitch могут использоваться любые символы, поддерживаемые подсистемой kprobes. Многие из недавно найденных в ядре Linux серьёзных уязвимостей присутствуют в подсистемах, используемых относительной небольшим числом пользователей (в частности, AF_ALG, ksmbd, nf_tables, vsock, ax25). Для большинства пользователей неудобство из‑за прекращения работоспособности отдельных функций не сравнится с риском использования в работе ядра с известной неисправленной уязвимостью на время до установки исправления. Алгоритм killswitch будет актуален в контексте уязвимостей, эксплоиты для которых публикуются раньше, чем проблема устраняется в ядре с помощью патчей.
Ранее, после обнародования информации о LPE-уязвимости (10 строк кода на Python) Copy Fail в Linux — root на Linux в один клик, исследователи по ИБ нашли ещё две серьёзные LPE-уязвимости в Linux: Copy Fail 2: Electric Boogaloo и Dirty Frag: Universal Linux LPE. С помощью этих уязвимостей непривилегированный локальный пользователь равным образом может получить доступ к системе уровня root.
Читают сейчас
21 минуту назад
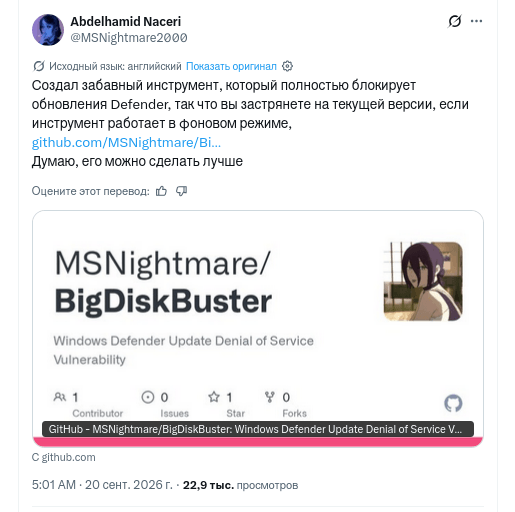
Nightmare Eclipse опубликовал новую уязвимость нулевого дня в Microsoft Defender
Инженер‑исследователь по ИБ и бывший сотрудник подразделения Microsoft V&M (Microsoft Security Response Center: Vulnerabilities & Mitigation) по имени Абдельхамид Насери (aka Nightmare Eclipse или MSN
26 минут назад
Tesla возобновила приём предзаказов на Roadster с депозитом в $50 тысяч
Tesla возобновила приём предзаказов на электрический спорткар Roadster, требуя внести депозит в размере $50 тыс.: $5 тыс. с кредитной карты и $45 тыс. банковским переводом на протяжении 10 дней с моме
1 час назад
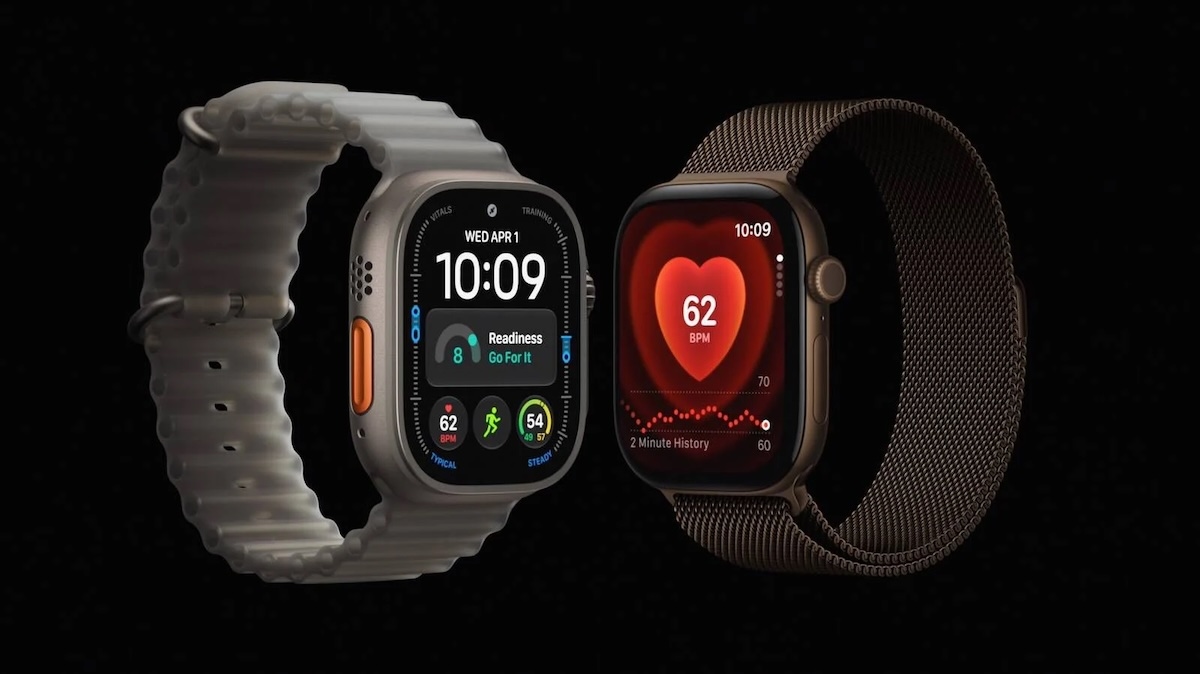
Владельцы Apple Watch Ultra 4 и Series 12 столкнулись с проблемой перезагрузок устройств из‑за Apple Neural Engine
Первые владельцы новых смарт‑часов Apple Watch Ultra 4 и Apple Watch Series 12 сообщают о неожиданных перезагрузках своих устройств. Диагностические журналы указывают на связь подобных сбоев с сопроце
1 час назад
Власти Испании распорядились заблокировать Archive.today и его зеркала
Комиссия по интеллектуальной собственности Министерства культуры Испании распорядилась заблокировать несколько доменов бесплатного сервиса по архивированию веб‑страниц Archive.today. При попытке получ
1 час назад
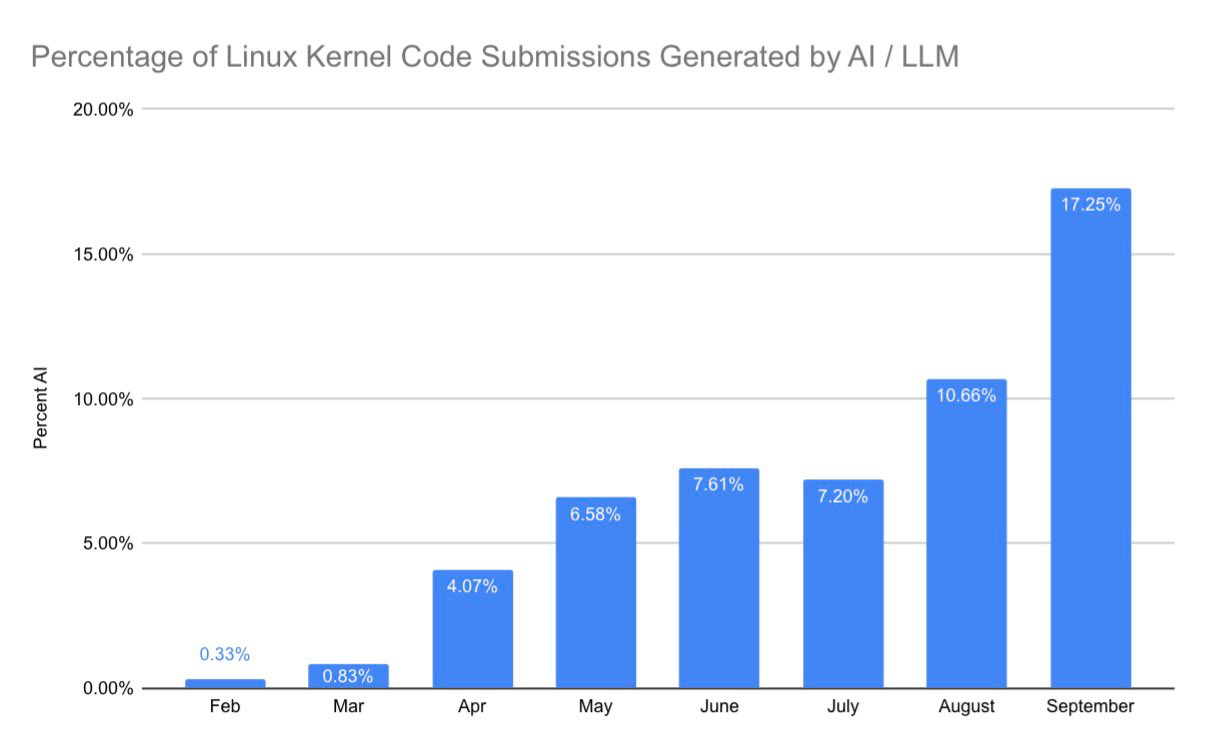
Доля AI-патчей в движок Linux выросла с 0,33% до 17,25%
Каждый шестой патч для Linux Kernel в сентябре был написан с помощью AI. За прошлую неделю разработчики отправили 1634 патча, созданных с участием AI. Это новый рекорд. Доля растёт почти каждый месяц: