13 мая 2026, 12:42
ЕЦБ призвал банки готовиться к кибератакам с использованием AI-моделей уровня Mythos
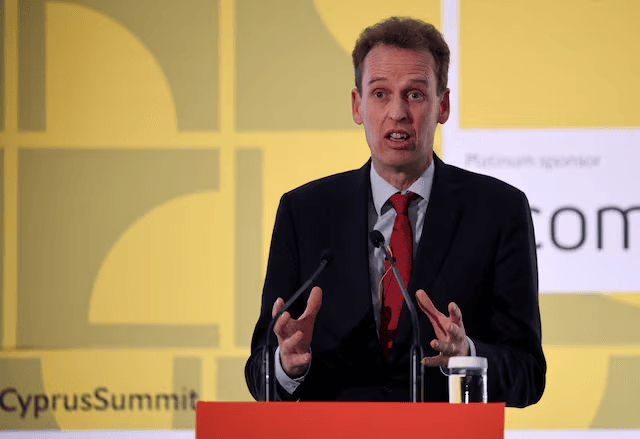
Европейский центральный банк призвал банки еврозоны быстрее готовиться к кибератакам, которые могут проводиться с использованием продвинутых AI-моделей вроде Anthropic Mythos. Об этом заявил член правления ЕЦБ и зампредседателя надзорного подразделения банка Фрэнк Элдерсон.
В соответствии с заявлению Элдерсона, у банков еврозоны сейчас нет доступа к Mythos, но это не должно становиться поводом для ожидания. Напротив, отсутствие доступа к таким инструментам делает подготовку ещё более срочной: банкам нужно заранее усиливать защиту, пока атакующие могут получить преимущество благодаря новых моделей.
Mythos уже привлёк внимание регуляторов и специалистов по кибербезопасности в связи с своих продвинутых возможностей. По данным Reuters, крупные банки США, получившие ранний доступ к модели, уже стартовали устранять десятки слабых мест в своих дата-системах, которые выявил средство.
Для европейских банков проблема в том, что они пока не могут оценить свои системы тем же способом. Тем не менее ЕЦБ считает, что это не освобождает их от подготовки к сценарию, в котором похожие модели будут использоваться не только защитниками, но и злоумышленниками.
Регулятор отдельно предупреждает, что речь идёт не только о Mythos. Банкам придётся иметь дело с будущими моделями, которые могут выходить быстро одна за другой и давать атакующим всё более сильные возможности: автоматизировать разведку, искать слабые места в инфраструктуре, ускорять подготовку фишинговых и технических атак.
Для финансового сектора это особенно чувствительно. Банки уже давно находятся среди главных целей кибератак, а выход более мощных AI-инструментов может сократить время между обнаружением уязвимости и её эксплуатацией. В такой ситуации традиционный решение «подождём, пока технология станет понятнее» становится опасным.
Сигнал ЕЦБ практически сводится к тому, что банкам нужно готовиться не к конкретной модели, а к новому классу угроз. AI-инструменты в кибербезопасности будут использоваться обеими сторонами: защитники смогут быстрее находить слабые места, а атакующие — быстрее масштабировать атаки.
Читают сейчас
10 часов назад
Вебинар «Как строить защиту облачной инфраструктуры: от логов до мониторинга»
При переходе в облачный сервис многие боятся потерять контроль над безопасностью: кажется, что данные окажутся «где‑то там», а угрозы будет не отследить. 6 октября приглашаем вас на вебинар, где мы ра
11 часов назад
Исследователи изучили ещё одну причину коррозии, потенциально способную влиять на деградацию металлов
Если оставить металл под дождём в достаточной степени надолго, даже с защитным покрытием, коррозия в конце концов сделает своё дело. Изначально учёные выдвинули гипотезу, что причиной столь сильной ко
12 часов назад
В JavaDoc предлагают добавить заметки, которые сложно пропустить
В JavaDoc предлагают добавить тег @note. Он позволит выделять важные примечания прямо в документации api. Ознакомиться далее
12 часов назад
GlowByte приняла участие в конференции Smart Data – 2026 в Китае
GlowByte приняла участие в 8-й международной конференции FanRuan Smart Data Conference – 2026, которая прошла 10–12 сентября в Ухане, в отеле InterContinental Wuhan. Лозунг конференции в этом году – «
13 часов назад
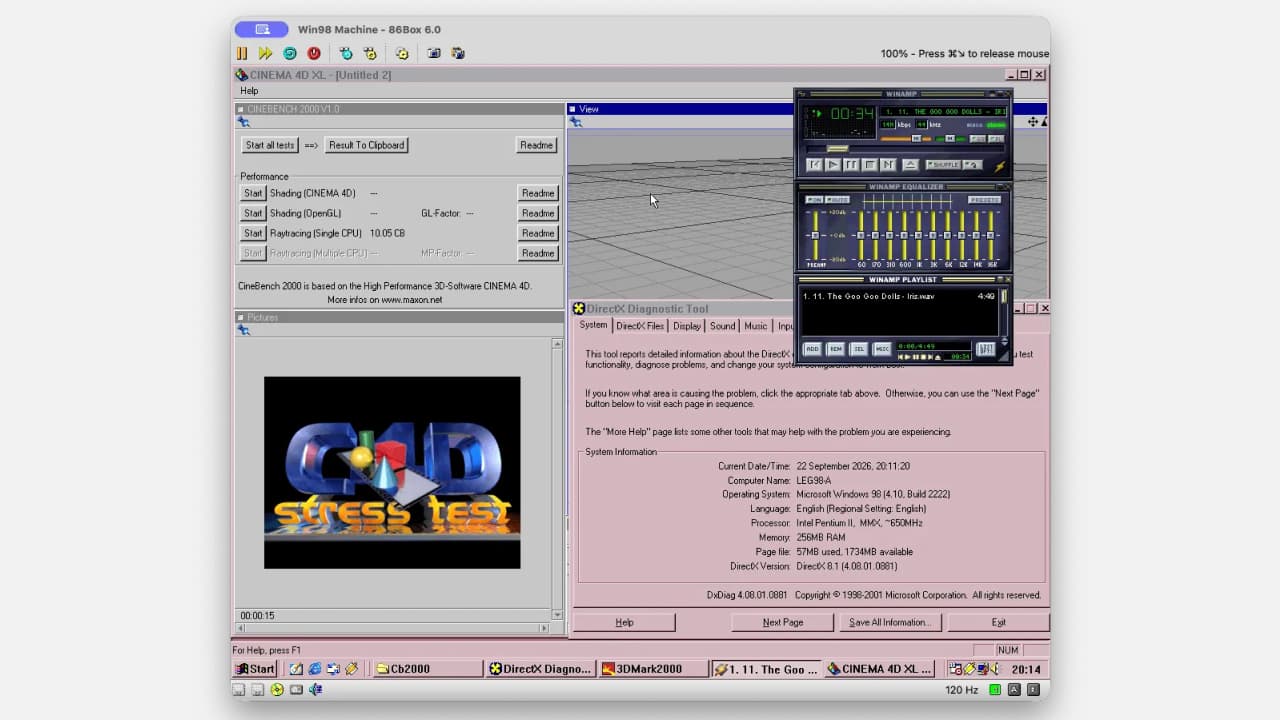
Mac mini с M6 стабильно эмулирует Pentium II на 600 МГц; итог на 20% выше, чем у Mac mini с M4
Разработчик протестировал свежий Mac mini с M6 в эмуляторе ретрокомпьютеров 86Box. Платформа смогла стабильно эмулировать Pentium II Deschutes с частотой 600 МГц под Windows 98 SE со 100% скоростью эм