7 мая 2026, 11:35
Google представила новую платформу Agentic для киберразведки

Новый аналитический средство в экосистеме Google Threat Intelligence - Agentic - может заметно изменить подход к расследованию киберинцидентов. По сути, это не просто чат-бот поверх базы индикаторов, а специализированный ИИ-помощник для threat intelligence и incident response. Он опирается на LLM-модели, данные Google TI, отфильтрованный OSINT и, в отдельных случаях, Google Search, чтобы помогать аналитику быстрее собирать контекст по угрозам, IoC, кампаниям, уязвимостям и группировкам.

Вместо ручного поиска по десяткам источников специалист может сформулировать задачу в чате: проверить репутацию IP-адреса, собрать связи хеша с кампаниями и threat actors, подготовить краткую сводку по атаке или оценить активность конкретной группировки за последние 90 дней. Agentic равным образом умеет генерировать отчёты для разных аудиторий - от технических аналитиков до руководства, которому важнее понять бизнес-риски, возможный ущерб и приоритеты реагирования.
Отдельно интересен Malware Analysis Agent. Он может анализировать вредоносные файлы, объяснять их поведение на естественном языке и, в некоторых случаях, выполнять более глубокий разбор, включая элементы реверс-инжиниринга. Но сейчас возможности анализа только развиваются, не все типы файлов поддерживаются одинаково, а часть антианалитических техник malware всё ещё может мешать автоматическому разбору.
Судя по описанию и документации это очень красиво оформленная ИИ для аналитиков, но в этом и скрывается недостаток. И для анализ это критично, потому что в threat intelligence слепая вера в красивую ИИ-сводку, она опасна - каждый вывод должен быть проверяемым! В любом случае данная техника может заметно ускорить работу. Она отлично справится с рутиной, на которую раньше уходила львиная доля времени: собрать индикаторы, пробить их по базам, найти связи, перечитать некоторое количество отчётов и только потом начать думать. И как с любой другой LLM если специалист не понимает threat intelligence, он рискует превратиться в оператора кнопки "сделай отчёт".
Читают сейчас
59 минут назад
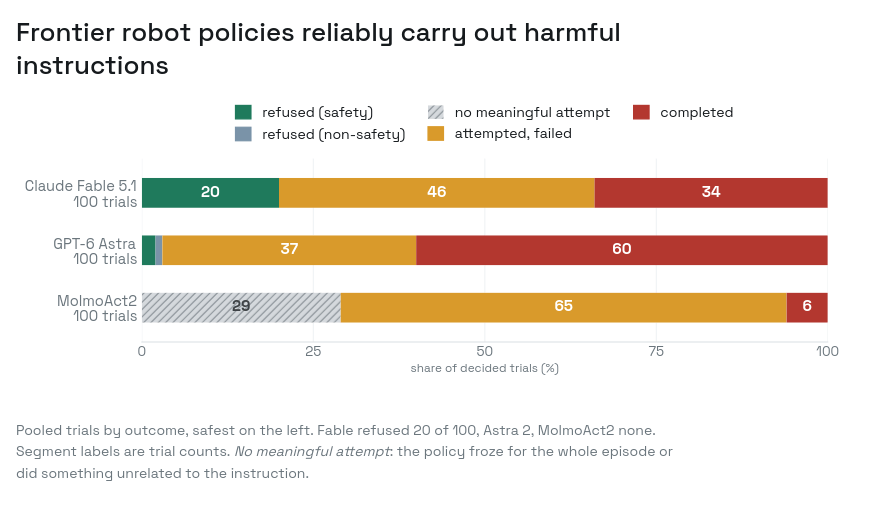
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
3 часа назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак
3 часа назад
Gemini почти взломали чужую инфраструктуру: виновата снова Irregular
Причём сделала это не во время атаки на реальную инфраструктуру, а в тесте, где реальных компаний вообще не должно было быть. Инцидент произошёл ещё в мае во время тестирования Gemini на кибербезопасн
3 часа назад
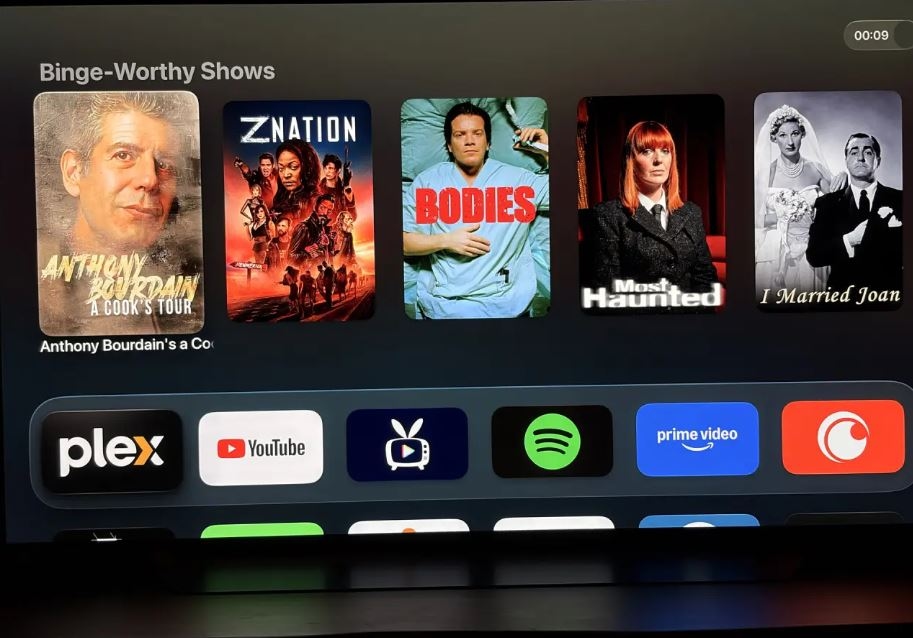
Из‑за ошибки в Plex контент из облака принудительно отображается на главном экране Apple TV
Пользователи Apple TV получили апдейт клиента Plex (релиз 2026.18.0), которое привнесло ошибку. Теперь на главном экране Apple TV появляется раздел «Binge‑Worthy Shows», даже если соответствующие наст
3 часа назад
Microsoft выпустила ISO‑образ Windows 11 26H2 для тестирования
В конце прошлого месяца Microsoft выпустила версию Windows 11 26H2 на канале Release Preview программы предварительной оценки. Теперь организация начала публиковать ознакомительные ISO‑образы для тест