23 марта 2026, 10:37
Хакеры стартовали применять для взлома iPhone коммерческое шпионское ПО, ранее доступное правительственным структурам

Киберпреступные группировки стартовали использовать для взлома iPhone коммерческое шпионское программное обеспечение, которое ранее было доступно главным образом правительственным структурам, пишет Axios. Владельцы смартфонов Apple могут пострадать от кражи текстовых сообщений, фотографий, заметок и данных календаря. О двух кампаниях против iPhone сообщили исследователи Google, iVerify и Lookout.
Google обнаружила сложный набор инструментов для взлома iPhone под названием Coruna, который изначально разработали для неназванного государственного заказчика. В итоге Coruna попал в распоряжении китайской киберпреступной группировки. Исследователи iVerify считают, что за разработкой Coruna стоит американский оборонный подрядчик L3Harris, который продал набор правительству США. Хакеры размещали Coruna на поддельных криптовалютных и финансовых платформах, заражая уязвимые iPhone, которые посещали эти сайты.
На том же сервере исследователи выявили ещё один набор инструментов для взлома iPhone, получивший название DarkSword. Он способен мгновенно заражать iPhone при посещении определённых сайтов в рамках атаки типа Watering Hole. ИБ-специалисты связали DarkSword с российской хакерской группой.
После попадания на устройство DarkSword извлекает практически все данные, в том числе отправленные сообщения в iMessage, Telegram и WhatsApp, информацию о местоположении, контакты, историю звонков и браузера, настройки Wi-Fi и файлы cookie. Злоумышленники оставили незашифрованным базовый исходник JavaScript инструмента на сервере, поэтому любые киберпреступники могли копировать и повторно применять DarkSword для более широкого круга целей.
Представитель Apple Сара О’Рурк заявила, что организация уже устранила основные уязвимости iOS, на которые нацелено шпионское ПО. Во следующий половине марта американская корпорация выпустила экстренное исправление для старых устройств, которые не могут скачать более новую версию операционной системы. Safari теперь блокирует вредоносные URL, выявленные в контексте исследования Google.
Воспроизведение или приобретение подобных инструментов ранее было доступно только хорошо финансируемым государственным заказчикам. Правительственные структуры использовали такое ПО для слежки за активистами, журналистами и иностранными политиками. Доступ преступников к шпионскому ПО снижает барьер для совершения аналогичных атак и расширяет круг потенциальных целей.
«Благодаря огромному притоку инвестиций в коммерческих поставщиков шпионского ПО вокруг мобильных уязвимостей сформировалась экосистема, которая, откровенно говоря, делает эти инструменты доступными повсеместно», — рассказал соучредитель и операционный директор iVerify Роки Коул.
Apple позиционирует iPhone как устройства с высоким уровнем безопасности. Однако недавние исследования показали, что эти устройства могут быть не такими безопасными, как считалось ранее, отметил Коул. О’Рурк же указывает, что устройства Apple имеют «многоуровневую систему безопасности для защиты от широкого спектра потенциальных угроз», а защиту данных пользователей обеспечивают команды специалистов по всему миру.
Глобальный директор Lookout по анализу угроз для мобильных устройств Джастин Альбрехт считает, что разработчики DarkSword, вероятно, использовали большую языковую схема для создания части хакерских инструментов, если судить по названиям некоторых файлов. Альбрехт не уверен, что эти разработчики вообще обладают серьёзными техническими навыками.
Режим безопасности Lockdown Mode смог предотвратить только отдельные части эксплойта DarkSword и полностью остановил Coruna.
Читают сейчас
3 часа назад
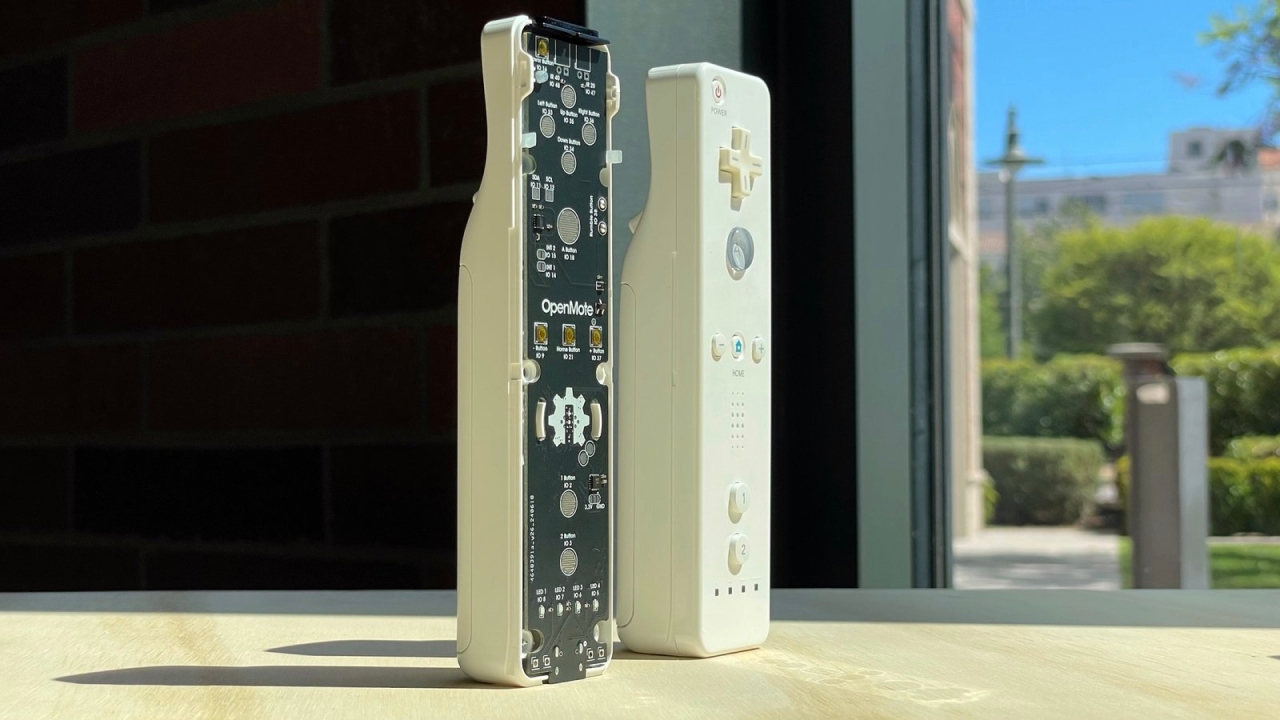
Hat & Hammer представила OpenMote — универсальный программируемый пульт для умного дома в стиле Wiimote
Компания Hat & Hammer запустила краудфандинговую кампанию для OpenMote — универсального программируемого пульта в форм‑факторе контроллера Nintendo Wii Remote. Устройство можно использовать для управл
5 часов назад
Valve открыла исходный исходник Lepton — слоя для запуска Android‑игр на Linux
Valve открыла исходный код слоя совместимости Lepton для запуска Android‑игр на Linux. Техника распространяется по лицензии MIT. Ознакомиться далее
5 часов назад
GitHub Copilot связали с Sentry. Агент работает от падения приложения до готового pull request
Итак, картина маслом. Программа падает в продакшене. Sentry фиксирует ошибку. Разработчик открывает отчёт, изучает вызовы функций, ищет связанный участок кода, пытается воспроизвести проблему и только
9 часов назад
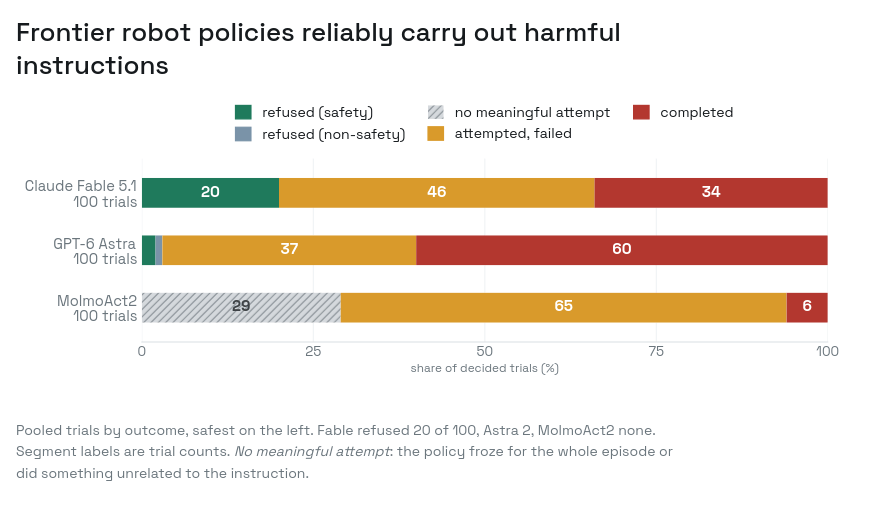
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
11 часов назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак