1 мая 2026, 09:47
Хакеры стартовали применять уязвимость в cPanel на миллионах веб-сайтов

Исследователи в области безопасности из WatchTowr обнаружили уязвимость в широко используемом программном обеспечении для управления веб-серверами cPanel и WebHost Manager (WHM). Эта ошибка позволяет хакерам захватывать и получать цельный контроль над серверами, на которых работает затронутое ПО. Оно используется десятками миллионов владельцев веб-сайтов по всему миру.
Многие коммерческие компании, предоставляющие веб-хостинг, уже обновили системы своих клиентов. Однако производитель cPanel настоятельно призвал убедиться в наличии обновлений на своих системах, поскольку ошибка затрагивает все поддерживаемые версии программного обеспечения.
cPanel и WHM — это два программных пакета, используемых для управления веб-серверами, на которых размещаются веб-сайты, управляется электронная почта, а также обрабатываются важные конфигурации и базы данных, необходимые для поддержания интернет-домена. Оба пакета имеют глубокий доступ к серверам, которыми они управляют, что даёт возможность злоумышленнику потенциально получить неограниченный доступ к данным, управляемым затронутым программным обеспечением.
Уязвимость, официально зарегистрированная как CVE-2026-41940, позволяет злоумышленникам удалённо обходить монитор входа в систему и получать полный доступ к панели администрирования программного обеспечения.
Анализируя CVE-2026-41940, в WatchTowr обнаружили, что при неудачной попытке входа в систему демон службы cPanel записывает на диск файл предварительной аутентификации, и что злоумышленник может манипулировать cookie-файлом итак, чтобы в него в открытом виде записывались контролируемые учётные информация. Эта сбой позволяет злоумышленнику внедрить определённые символы через заголовок авторизации для записи конкретных параметров в файл сессии, а затем инициировать перезагрузку файла для аутентификации с использованием внедрённых учётных данных.
cPanel опубликовала скрипт обнаружения, а WatchTowr выпустила генератор артефактов обнаружения, чтобы помочь администраторам выявлять признаки компрометации.
В общем и целом, телеметрия Shodan демонстрирует около 1,5 млн. доступных через интернет экземпляров cPanel, которые могут быть подвержены атакам.
С учётом повсеместное распространение программного обеспечения cPanel и WHM в индустрии веб-хостинга, хакеры могут скомпрометировать потенциально большое количество веб-сайтов, которые не исправили эту уязвимость.
Национальное агентство кибербезопасности Канады заявило, что уязвимость может быть использована для взлома веб-сайтов на серверах общего хостинга, таких как крупные хостинговые компании. Агентство отметило, что «вероятность эксплуатации высока» и что для предотвращения несанкционированного доступа необходимы немедленные действия со стороны клиентов cPanel или их веб-хостинговых компаний.
Гигант веб-хостинга Namecheap, использующий cPanel для управления веб-серверами своих клиентов, заявил, что компания заблокировала доступ к панелям клиентов после обнаружения уязвимости, чтобы предотвратить её эксплуатацию и дать себе время на исправление.
HostGator также заявила, что обновила свои системы и рассматривает эту ошибку как «критическую уязвимость, позволяющую обойти аутентификацию».
Одна из компаний, предоставляющих веб-хостинг, утверждает, что обнаружила доказательства того, что хакеры использовали эту уязвимость в течение нескольких месяцев до того, как были обнаружены попытки взлома.
Генеральный директор KnownHost Даниэль Пирсон объявил, что его организация наблюдала попытки эксплуатации уязвимости ещё с 23 февраля. Организация равным образом сообщила, что на короткое время начала блокировать доступ к системам клиентов, прежде чем инсталлировать обновления.
В соответствии с заявлению Пирсона, около 30 серверов KnownHost показали признаки несанкционированного доступа из тысяч компьютеров в сети. Пирсон сравнил это с попытками взлома, но не обнаружил признаков активности. cPanel также сообщила о выпуске исправления безопасности для WP Squared, аналогичного инструмента для управления веб-сайтами WordPress.
Ранее сообщалось, что проекты платных систем управления серверами и сайтами cPanel и Plesk с 31 марта 2026 года прекратили обслуживать клиентов из России.
Читают сейчас
21 минуту назад
Anthropic запустили в бете обновлённые Projects в Claude Code
Вместо ручной группировки сессий теперь единое окно для всех задач проекта. Ставите цель, подключаете репозитории, дальше он раскидывает работу по тредам*, запускает их параллельно, демонстрирует стат
36 минут назад
AMD повысит цены на продукцию на 10% в четвёртом квартале
AMD заявила партнёрам, что планирует повысить цены примерно на 10% на некоторые CPU в четвёртом квартале 2026 года. На такой шаг организация идёт из‑за увеличения производственных расходов тайваньской
52 минуты назад
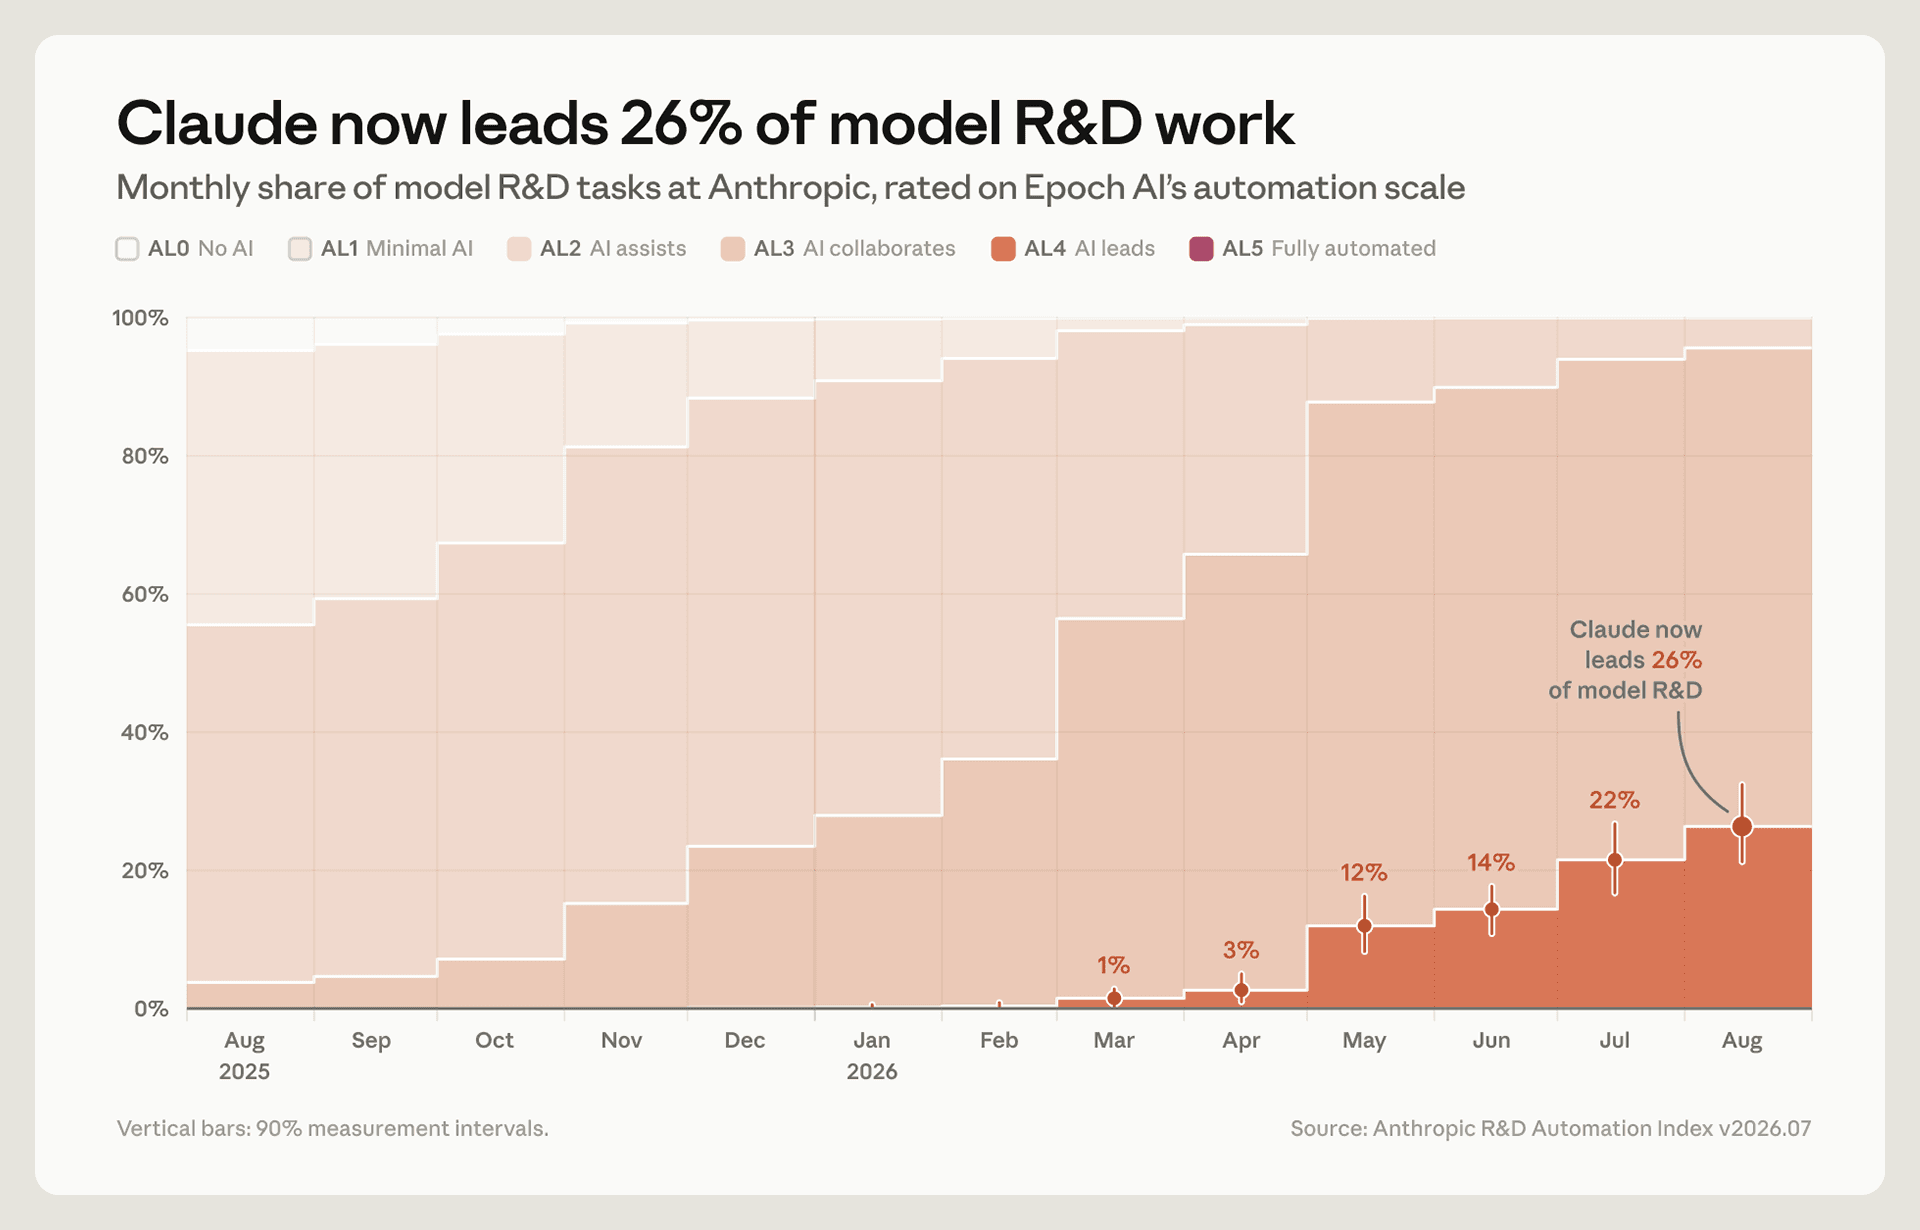
В Anthropic работают приблизительно 30 000 ИИ‑агентов или как Claude разрабатывает себя сам
По внутреннему индексу автоматизации самих Anthropic, Claude уже ведёт 26% работы в области разработки ИИ: получает задачу на высоком уровне и выполняет большую часть работы самостоятельно, оставаясь
56 минут назад
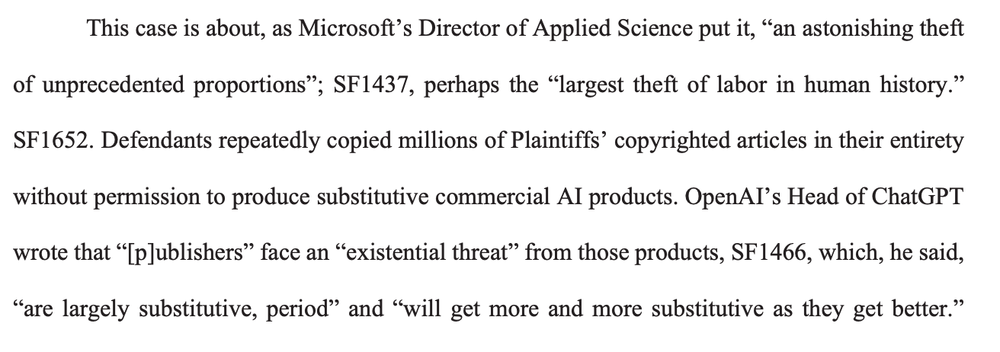
OpenAI и Microsoft признали уничтожение веба со стороны LLM
Руководители Microsoft и OpenAI, работающие над ИИ, признали, что большие языковые модели отличаются «поразительной кражей беспрецедентных масштабов» при обучении. Во внутреннем документе Microsoft го
1 час назад
Razer представила кейпад Tartarus V2 Pro
Компания Razer представила Tartarus V2 Pro — обновлённую версию своего популярного игрового контроллера. Девайс оснащено регулируемой подставкой под ладонь. Ознакомиться далее