18 июня 2026, 09:17
Хакеры взломали сеть Novo Nordisk и украли около 1,3 терабайта данных

По данным Reuters, группа кибервымогателей взяла на себя ответственность за взлом сети датской фармацевтической компании Novo Nordisk, украв около 1,3 терабайта данных. Они включают исходный исходник, информация о лекарственных препаратах, записи клинических испытаний, информацию о сотрудниках и врачах, сведения о производственных системах и информация внутренней модели ИИ.
Группа заявляет, что рассматривает функция продажи части данных после безуспешной попытки потребовать от компании $25 млн.
Группа FulcrumSec активизировалась в октябре 2025 года. Хакеры заявили, что провела более двух месяцев в сетях Novo Nordisk, похищая данные. Они сообщили Reuters по электронной почте, что представители Novo Nordisk связались с группой 3 июня, около через 48 часов после первого контакта с неназванными руководителями компании. Novo Nordisk использовала случайный адрес электронной почты Proton Mail, отправленный на адреса, которые FulcrumSec использовала при первоначальном обращении.
Хакеры отметили, что группа предпочла бы не продавать данные, «поскольку открытый исходный исходник является более эффективным сдерживающим фактором для будущих компаний, позволяющим избежать уплаты».
В FulcrumSec не будут делиться некоторыми украденными данными, в том числе информацию о тысячах сотрудников компании и врачах, а равным образом приблизительно о 11 500 псевдонимизированных пациентах клинических испытаний. Группа также заявила, что будет скрывать информация, касающиеся операционных технологий и программного обеспечения, используемого для взаимодействия с датчиками и оборудованием на производственных предприятиях Novo Nordisk, в контексте своей «стратегии снижения вреда».
Представитель Novo Nordisk отметил: «Компания осведомлена о заявлениях о том, что информация, предположительно скопированные извне без разрешения из систем, были опубликованы в интернете. Мы серьёзно относимся к этому вопросу и поддерживаем непрерывную работу наших основных платформ. Мы находимся в контакте с соответствующими органами».
Накануне Kodak подтвердила факт сотрудничества с внешними экспертами по кибербезопасности в рамках расследования инцидента, в результате которого хакеры получили доступ к части данных американской компании. Ответственность за утечку взяла на себя хакерская группировка ShinyHunters. Злоумышленники сообщили о хищении более 2,2 млн записей, содержащих информация клиентов и внутреннюю корпоративную информацию. Хакеры пригрозили опубликовать похищенные данные 18 июня 2026 года, если Kodak откажется платить выкуп.
Читают сейчас
1 час назад
опубликовал полноценное программа для ПК
— платформа для работы с сотнями ИИ-моделей. В одном интерфейсе доступны ChatGPT, Claude, Gemini, Grok, DeepSeek, генераторы изображений, видео и другие модели. Для использования не нужно оформлять от
2 часа назад
От рабочего опыта к публичной экспертизе в эпоху AI
У многих за плечами кейсы, эксперименты, ошибки и найденные решения — но публично о них почти никто не рассказывает. 17 сентября в 18:30 МСК Катя Ярадайкина, DevRel Garage Eight, проведёт вебинар «От
2 часа назад
Google выкатила Gemini 3.8 Live и версию с рассуждениями
15 сентября Google представила две нативные speech-to-speech модели, Gemini 3.8 Live и Gemini 3.8 Live Extended Thinking. Первая заточена под масштаб и цену, вторая — под многошаговые задачи с рассужд
2 часа назад
Denuvo подала иск против взломщика игр с ником voices38 за обход системы защиты игр
Австрийская компания‑разработчик цифровых средств защиты видеоигр Denuvo Software Solutions направила в федеральный суд США иск согласно Законом об авторском праве в цифровую эпоху (DMCA) против анони
3 часа назад
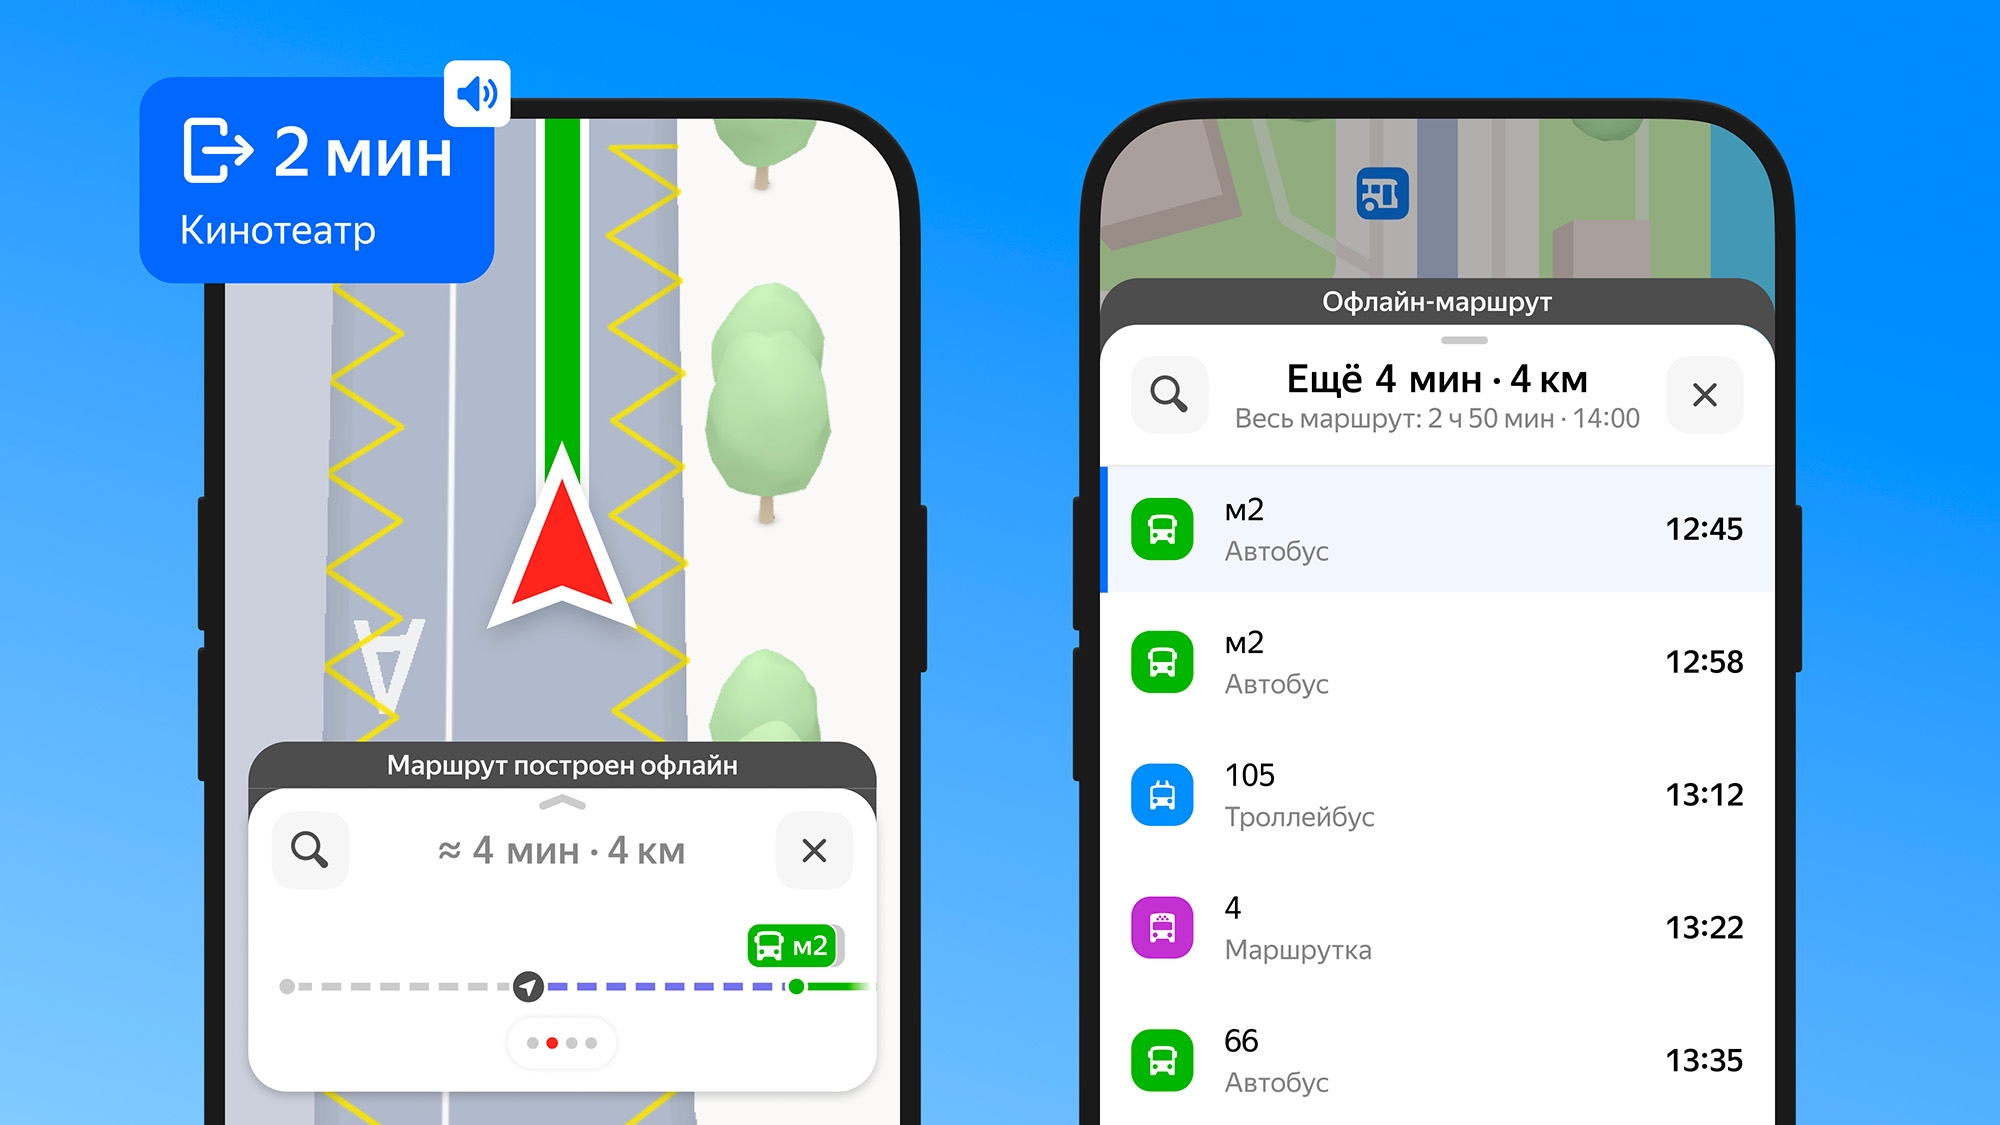
В «Яндекс Картах» теперь можно без подключения к интернету построить все виды маршрутов через офлайн‑карту
В «Яндексе» сообщили, что в «Яндекс Картах» стали доступны без интернета все виды навигации. В офлайн‑режиме геосервис теперь умеет прокладывать путь на общественном транспорте (автобусе, трамвае и др