8 мая 2026, 09:27
Хакеры взломали страницы входа в 8800 школ на платформе Canvas

Гигант в сфере образовательных технологий Instructure сообщил об утечке данных, в итоге которой хакеры похитили личную информацию студентов, в том числе их имена, адреса электронной почты и сообщения между учителями и учениками.
Теперь, похоже, хакерам снова удалось взломать Instructure — на этот раз они изменили страницы входа в систему Canvas нескольких школ. Эта веб-страница позволяет школам управлять учебными заданиями и общаться со студентами.
Злоумышленники утверждают, что информация были украдены с использованием функций экспорта данных Canvas, в том числе запросы DAP, отчёты о предоставлении доступа и пользовательские api. В итоге хакерам удалось извлечь сотни гигабайт пользовательских записей, сообщений и данных о зачислении.
«Университет Колорадо в Боулдере осведомлён об утечке данных, связанной с Instructure, материнской компанией Canvas, нашей системы управления обучением. Эта утечка данных носит общенациональный характер и затрагивает много учебных заведений», — предупредил Университет Колорадо в Боулдере.
Аналогичные уведомления выпустили Ратгерский и Тилбургский университеты.
Киберпреступная группа ShinyHunters разместила сообщение на страницах входа в Canvas трёх разных школ. Аналитика взломанных порталов показывает, что хакеры внедрили HTML-файл, который изменил экраны входа, чтобы отобразить свое сообщение. В нём говорится, что они опубликуют украденные информация 12 мая, если компания не «добьётся соглашения».
Портал Instructure частично работал, но иногда выдавал ошибку «слишком много запросов». На портале Canvas компании отображалось уведомление о том, что «сегодня проводится плановое техническое обслуживание».
Теперь в Instructure заявили, что Canvas целиком работоспособен, и не наблюдается никакой несанкционированной активности. В качестве меры предосторожности клиентам порекомендовали следовать передовым методам обеспечения безопасности, включая принудительное использование многофакторной аутентификации для привилегированных учётных записей, проверку доступа администратора и ротацию токенов или ключей api, где это применимо.
Ранее в ShinyHunters взяли на себя ответственность за первоначальный взлом, опубликовав информацию о нём на сайте утечек в попытке шантажировать Instructure. Теперь хакеры, похоже, решили усилить давление на компанию и её клиентов.
В ShinyHunters заявили, что украли информация почти из 9000 школ по всему миру, причём они содержат информацию о 231 млн человек.
Читают сейчас
13 минут назад
Вышли обновления RapidRAW 1.6.3/1.6.4 — открытого редактора изображений RAW
Состоялись два выпуска обновлений открытого мультиплатформенного редактора изображений RapidRAW 1.6.3 и 1.6.4. Инициатива предлагает несложный способ обработки изображений RAW с помощью GPU. Решение и
13 минут назад
Свежий телескоп NASA сможет проработать вдвое дольше плана
Космический телескоп NASA Nancy Grace Roman проработает как минимум 22 года вместо запланированных 10. Причина кроется в неожиданно большой экономии топлива после запуска: первый маневр коррекции трае
21 минуту назад
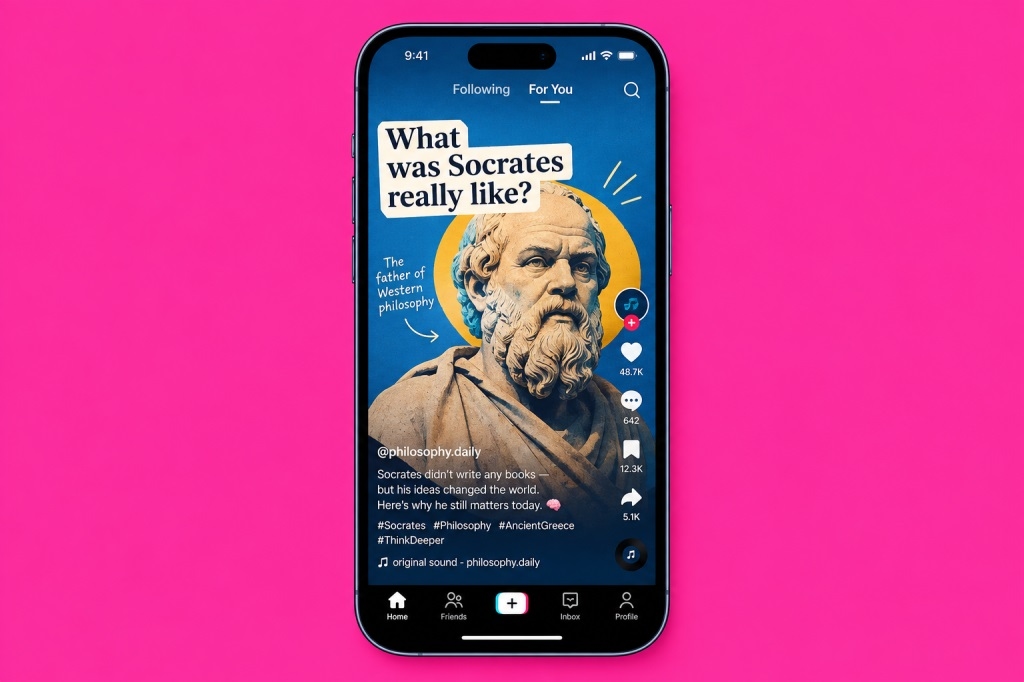
Программа ScrollEd превращает учебники в TikTok
Стартап ScrollEd показал программа, которое превращает любой текстовый файл (например, учебник в формате PDF) в ленту наподобие TikTok. Таким образом организация рассчитывает привлечь и удержать внима
26 минут назад
ИИ‑агенты стартовали массово рассылать спам и публиковать контент
Автор 404Media опубликовал колонку, в которой он анализирует нынешнее влияние ИИ‑ботов на интернет. По его словам, уже сейчас они организуют массовую рассылку писем, спама и публикуют контент. Ознаком
35 минут назад
MWS Cloud Platform: GLM-5.3, Interconnect в превью, холодное память, GPU в Kubernetes и другие обновления платформы
Привет, ! У нас накопился большой релизный блок: от новой флагманской LLM до сетевых и платформенных сервисов. Собрали всё в один пост, чтобы можно было пройтись по списку и сразу понять, что из этого