13 августа 2026, 09:07
Исследователи выявили технику атаки TONTOU с эксплуатацией микроархитектурных уязвимостей класса Spectre v2
Исследователи из Массачусетского технологического института представили технику атаки TONTOU (Time‑of‑Neutralization to Time‑of‑Use). Она предлагает новый способ эксплуатации микроархитектурных уязвимостей класса Spectre v2.

В ходе атаки хакеры получают возможность определить содержимое памяти ядра при выполнении эксплойта в пространстве пользователя.
Исследователями продемонстрирована атака со стороны локального непривилегированного пользователя для определения хэша пароля пользователя root, хранимого в файле /etc/shadow и загруженного в память при выполнении аутентификации в системе. Они добились утечки данных из памяти ядра с производительностью 5.47 байт в секунду и точностью 91.97%.
Из 10 тестовых запусков эксплойта, продолжительность которых в среднем составила 18 минут, в половине случаев удалось успешно определить наличие в памяти файла /etc/shadow и извлечь его содержимое.
Эксплоит показывали на системах с процессорами AMD, он может применяться с CPU AMD семейств Zen 1–4. На системах Intel атаку можно осуществить, но её эксплуатация сложнее.
Для защиты от переполнения стека адресов возврата и блокирования уязвимости SRSO (Speculative Return Stack Overflow) в процессорах AMD применяется механизм защиты Safe‑RET, который очищает буфер предсказания переходов после каждого использования и сужает окно проведения атаки до 2 инструкций, выполняемых некоторое количество десятков наносекунд. Чтобы обойти защиту и для расширения окна совершения атаки реализована технология замедления CPU. Она выполняет подстановку прерывания в нужный момент для перенаправления потока выполнения в ядре и использования обработчика прерывания для искажения записи в буфере предсказания переходов.
Для эксплуатации уязвимости SRSO хакер может создать условия, когда блок предсказания переходов спекулятивно выполнит большое число некорректно предсказанных вызовов CALL, чтобы переполнить стек адресов возврата и перезаписать корректно предсказанные точки возврата, размещённые в начале стека. Начальные элементы стека могут быть перезаписаны на выбранные атакующим значения и применяться при спекулятивном выполнении инструкции RET в контексте другого процесса.
Процессор определит, что предсказание ветвления не оправдалось и откатит операцию в исходное состояние, но обработанные информация появятся в кэше и микроархитектурных буферах. Если ошибочно выполненный блок осуществляет обращение к памяти, то его спекулятивное выполнение приведёт к оседанию в общем кэше и данных, прочитанных из памяти. Для извлечения информации из кэша может применяться один из способов определения содержимого кэша на основе анализа изменения времени доступа к прокэшированным и не прокэшированным данным.
Для блокировки уязвимости в код ядра Linux 5 уже приняли изменения 5 августа. Их включили в состав выпусков 7.1.7, 6.18.43, 6.12.102, 6.6.149, 6.1.181, 5.15.214 и 5.10.263.
Читают сейчас
58 минут назад
Microsoft подготовила инициатива кодекса, который описывает правила поведения и механизмы контроля ИИ
Microsoft опубликовала проект «Кодекса поведения гуманистического ИИ» (Humanist AI Code of Conduct). Документ устанавливает правила поведения для искусственного интеллекта, а также обязательные и не п
1 час назад
Sony и Universal подали свежий иск против ИИ‑генератора Suno
Sony и Universal Music Group (UMG) подали иск против ИИ‑генератора музыки Suno. Лейблы утверждают, что новая модель v6 нарушает их авторские права, несмотря на заявления представителей Suno о новом на
2 часа назад
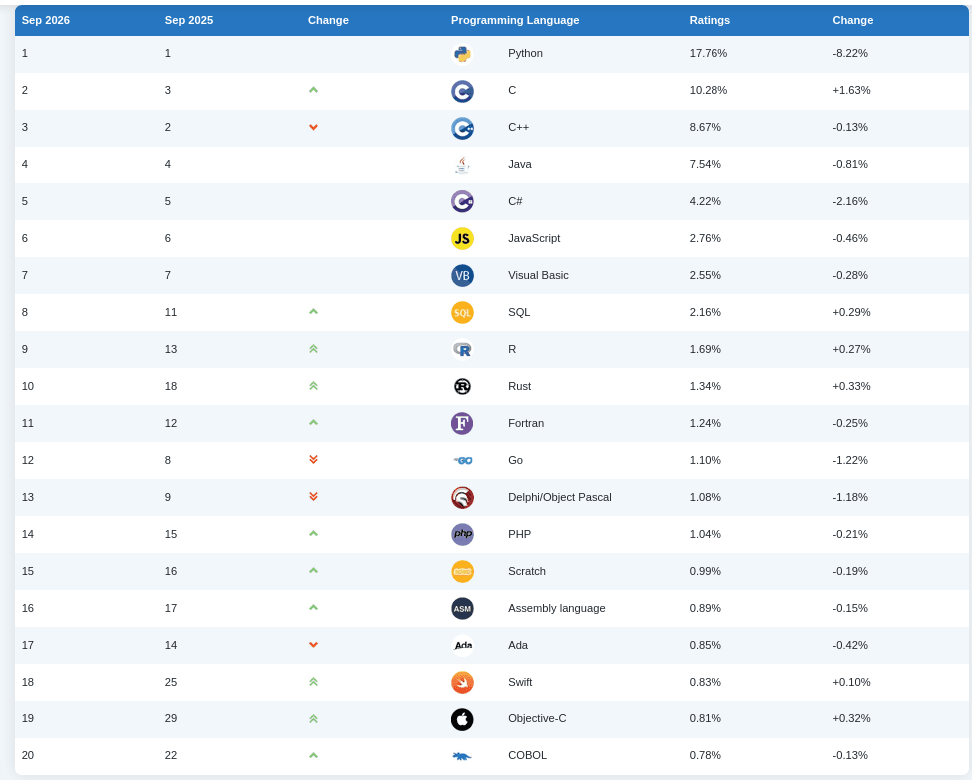
Рейтинг языков программирования TIOBE за сентябрь 2026 года: Fortran на 11 месте, а COBOL на 20 месте
Разработчики индекса TIOBE опубликовали сентябрьский рейтинг популярных языков программирования. Несколько позиций рейтинга претерпели изменения с начала 2026 года. Текущий топ-20: 1 - Python. 2 - C.
4 часа назад
Выпуск открытого проекта Coreboot 26.09, представляющего альтернативы проприетарным прошивкам
В конце сентября 2026 года состоялся версия открытого проекта CoreBoot 26.09, в контексте которого разрабатывается свободная альтернатива проприетарным прошивкам и BIOS. Исходный исходник решения напи
5 часов назад
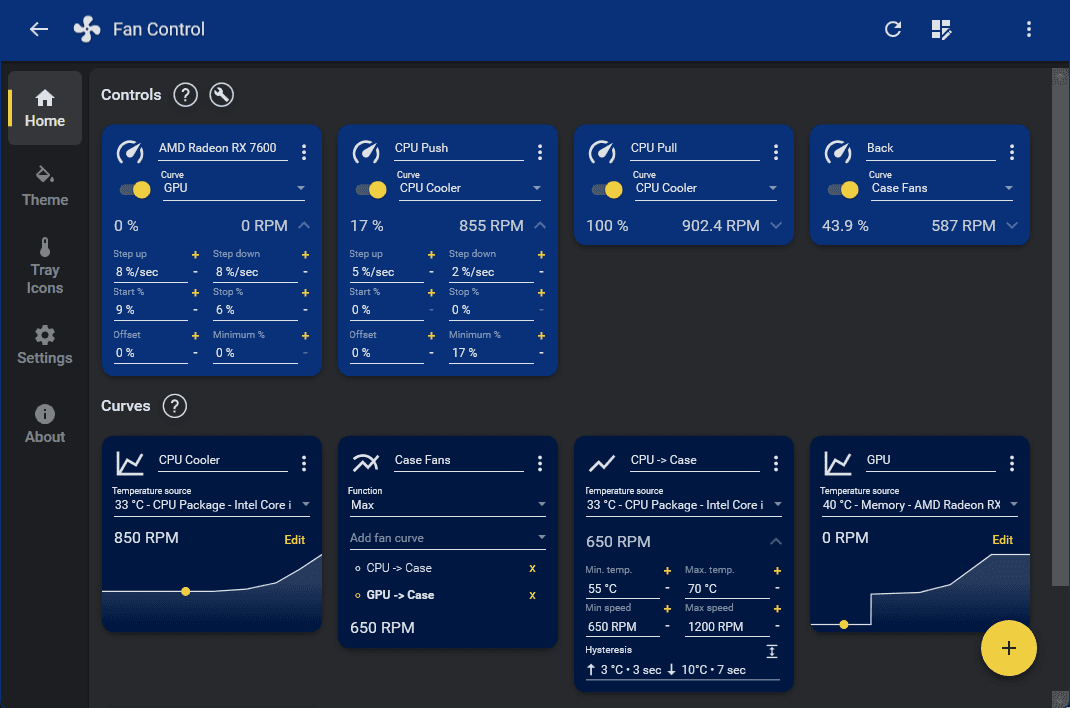
Версия открытого проекта Fan Control V280 и сразу V281
В конце сентября 2026 года состоялся выпуск портативной бесплатной утилиты Fan Control V280 и почти сразу V281 для Windows (сайт проекта, публикация про само решение на е), которая доступна бесплатно