17 июня 2026, 13:07
«Лаборатория Касперского»: социальная инженерия остаётся главным путём заражения ПК

Эксперты Kaspersky Digital Footprint Intelligence представили итоги исследования лог‑файлов инфостилеров — архивов, где содержатся файлы с украденными данными (учётные записи, cookie браузера, системные метаданные). По их словам, основные пути заражения устройств — установка ПО из недоверенных источников и попытка нелегитимно включить программу.
Аналитики изучили свыше 5 млн лог-файлов за 2025 год, что позволило им оценить не только масштаб и характер заражения, но и установить, как именно вредоносное ПО попадает на устройства жертв.
По результатам исследования, большая часть путей сохранения стилеров приходится на каталоги C:\Users\<User>\AppData\Local\Temp\ (35%) и C:\<Windows>\Microsoft.NET\Framework\<version>\ (32 процентов). Следующий путь связан с техникой внедрения в процессы (process injection), когда злоумышленники запускают произвольный код в пространстве легитимного процесса, а также с приёмом Living off the Land (LotL), при котором защита обходится встроенными инструментами системы. Такая тактика характерна для продвинутых стилеров, в частности Lumma.
Основными способами попадания стилеров на устройства остаются установка программ из недоверенных источников и попытки нелегитимной активации софта. Часто вредоносные файлы маскируются под установщики ПО, активаторы или игровые моды.
«В 2025 году число заражений стилерами резко выросло — на 59% по сравнению с предыдущим годом. Наш анализ демонстрирует, что именно поведение пользователей, а не технические уязвимости, нередко становятся ключевым фактором успешности таких атак. Свыше в трети случаев стилеры запускались из временных папок для загрузок, а значит, сразу после скачивания. Это говорит о том, что во многих случаях злоумышленникам не требуются продвинутые техники — им в достаточной степени просто убедить пользователя запустить файл», — рассказал Сергей Щербель, эксперт Kaspersky Digital Footprint Intelligence.
Специалисты также рассказали о том, как формируются названия файлов со стилерами. По их словам, имена файлов зависят не столько от семейства стилера, сколько от способа распространения и действий конкретного злоумышленника. Одинаковые по функционалу трояны могут носить совершенно разные имена в зависимости от того, как их распространяют — через торренты, сайты с пиратским софтом, фальшивые обновления или социальную инженерию.
На основе полученных данных эксперты рекомендуют пользователям соблюдать базовые правила кибергигиены: загружать программы только с официальных сайтов и цифровых магазинов, не запускать активаторы и сомнительные установщики, не отключать средства защиты по просьбе неизвестных и проверять контрольные суммы скачиваемых файлов, когда это возможно. Для компаний Kaspersky советует внедрять многоуровневую защиту конечных точек и обучать сотрудников распознаванию фишинговых и социнженерных приёмов.
Читают сейчас
2 часа назад
Как продуктовые команды используют AI: три фактических кейса
Как перевести интерфейс на китайский и не получить «Телефон псу под хвост два ядра»? Как заставить AI-агентов считать за аналитиков? И почему одного RAG недостаточно для поддержки? Разберёмся на Finte
2 часа назад
ElevenLabs обновила генератор музыки до версии 2.5
ElevenLabs выпустила Music v2.5 для генератора ElevenMusic. Новая релиз стала моделью по умолчанию, одновременно предыдущая Music v2 осталась доступна в интерфейсе. Схема также появилась в программный
4 часа назад
DDoS‑Guard представляет свежий служба dCAPTCHA для защиты от ботов и спама
Мы развивали и использовали эту капчу три года в качестве последнего этапа проверки запроса и получали неоднократные просьбы сделать ее отдельным продуктом. Теперь это стало реальностью, и dCAPTCHA мо
4 часа назад
Свежий выпуск Security Vision 5: гибкое хранение событий, автоматизация обслуживания БД и развитие виджетов
Организация Security Vision представила очередное апдейт платформы. Выпуск расширяет возможности управления хранением и доступом к событиям, автоматизирует обслуживание базы данных, упрощает модификац
4 часа назад
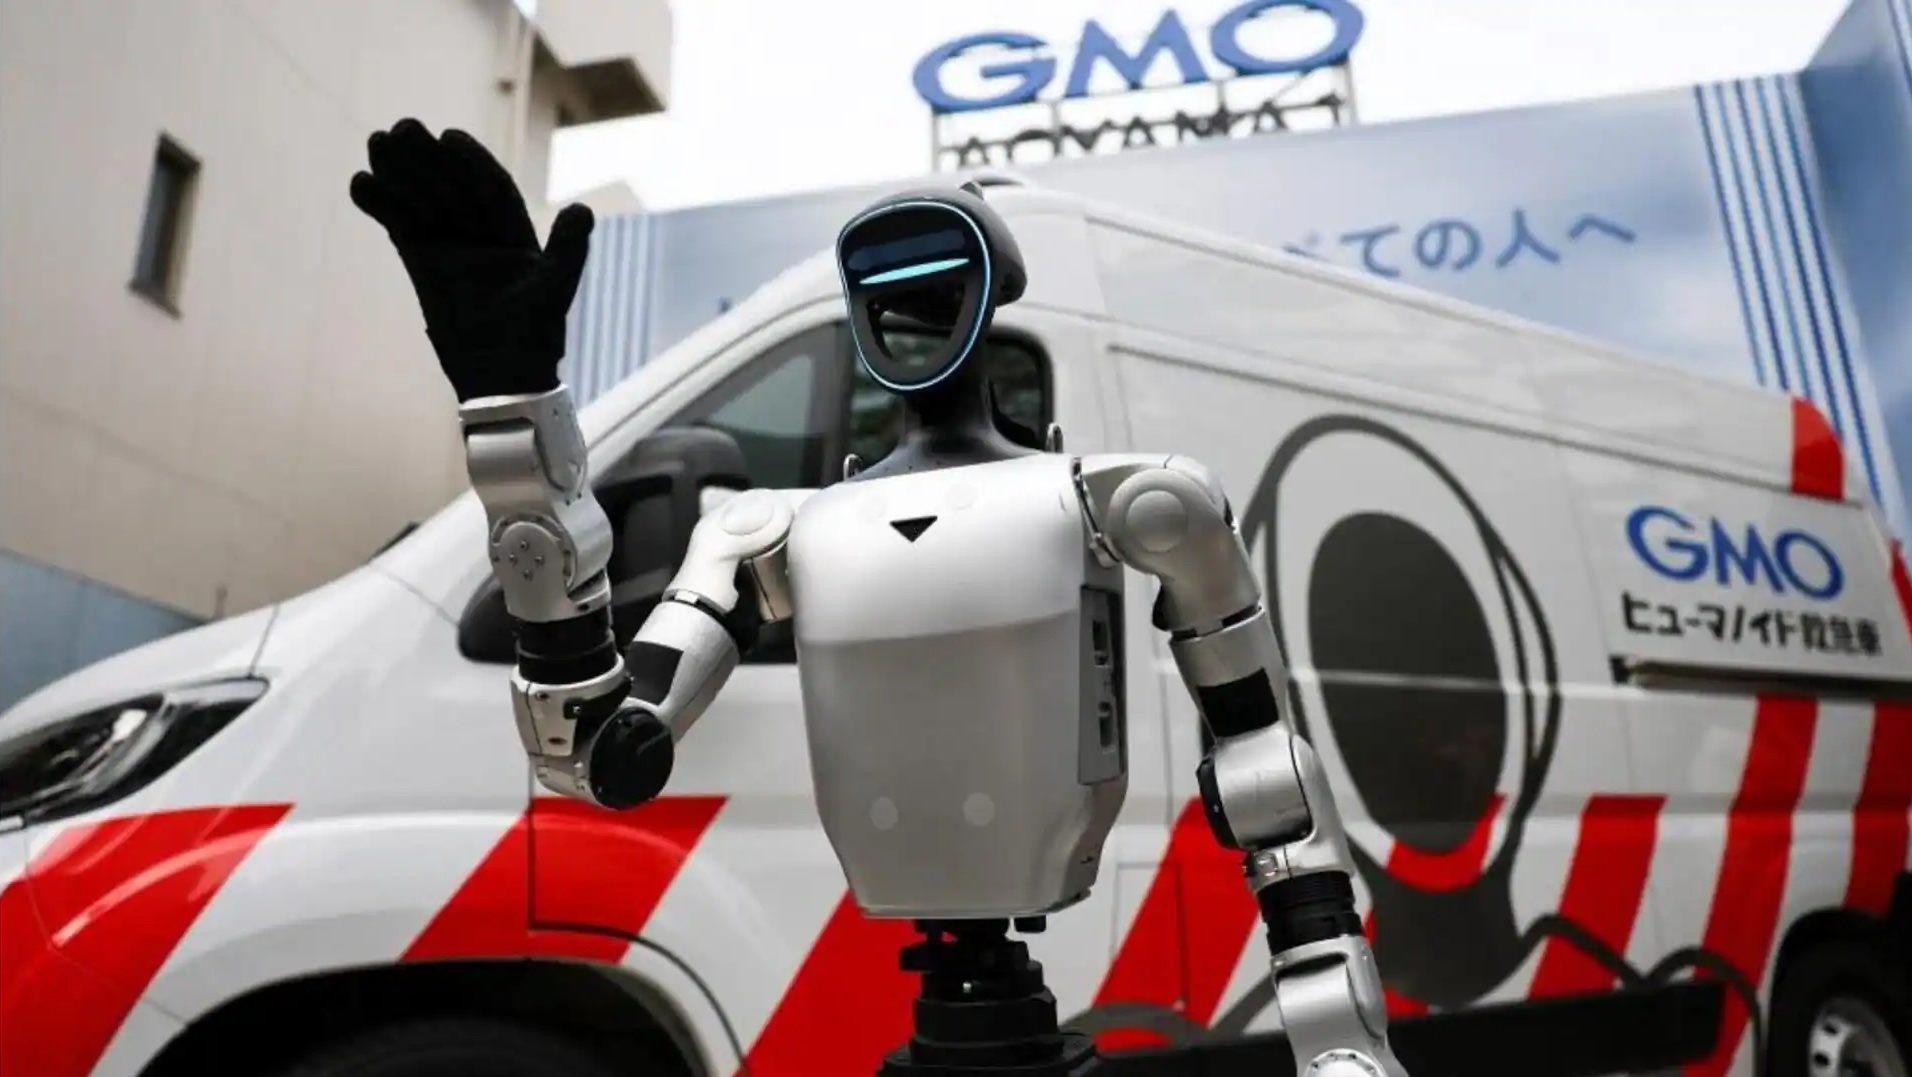
Японская организация GMO AI & Robotics представила инициатива для роботов GMO Humanoid Ambulance
Японская организация GMO AI & Robotics представила инициатива фургона GMO Humanoid Ambulance, предназначенного для перевозки инженеров, ремонтного оборудования, деталей и запасных человекоподобных роб