16 марта 2026, 10:37
Microsoft начала блокировать функцию автоматической установки Windows 11 и Server 2025
Microsoft недавно выпустила исправление для критической сетевой уязвимости и сообщила о скором переходе ко второму этапу усиления безопасности Windows Deployment Services (WDS). Теперь компания начала блокировать функцию автоматической установки Windows 11 и Server 2025.
WDS — инструмент для развёртывания операционных систем по сети. Компания подтвердила, что автоматизированные процессы развёртывания, использующие файлы Unattend.xml, постепенно выводятся из эксплуатации для защиты от уязвимости безопасности, отслеживаемой под идентификатором CVE-2026-0386. В описании уязвимости говорится: «Неправильный контроль доступа в Windows Deployment Services даёт возможность неавторизованному злоумышленнику выполнять исходник в соседней сети».
Microsoft заявляет, что проблема связана с тем, как передаётся файл Unattend.xml или файл ответов. Он используется для автоматизации экранов установки, в том числе учётные информация, и при передаче по неаутентифицированному каналу удалённого вызова процедур (RPC) файл может раскрыть конфиденциальные данные. Злоумышленник в той же сети может перехватить его, что приведет к краже данных или удалённому выполнению кода.
В статье поддержки, посвященной теме, Microsoft заявляет: «Для смягчения этой уязвимости и повышения безопасности поддержка развёртывания без участия пользователя по незащищенным каналам будет по умолчанию удалена». Организация уточнила, что уязвимость не затрагивает Microsoft Configuration Manager. В отличие от собственных сценариев WDS, Configuration Manager использует WDS только для предоставления файлов boot.wim и веб загрузки, которые не предоставляются через тот же алгоритм.
В отдельном документе Microsoft подробно объяснила, что развёртывание установки Windows, которое зависит от boot.wim и Windows Setup, работающих в режиме WDS, больше не поддерживается. Компания опубликовала таблицу для более подробного объяснения изменений: на первом этапе усиления безопасности WDS, начавшемся в январе, администраторам было рекомендовано блокировать неаутентифицированный доступ к файлу unattend.xml и отключать автоматическое развёртывание в конфигурациях WDS с помощью записи в реестре. На предстоящем втором этапе автоматическое развёртывание будет полностью отключено, и система перейдёт в состояние «безопасно по умолчанию».

В дальнейшем ожидается, что Microsoft продолжит поэтапно отказываться от устаревших рабочих процессов WDS в пользу более безопасных способов. Компания добавила, что «если в период с января по апрель 2026 года не будут предприняты никакие действия (не будет добавлен ключ реестра), автоматическое развёртывание будет заблокировано после обновления безопасности в апреле 2026 года».
Ранее Microsoft объявила об обновлении ключей Secure Boot, поскольку к 2026 году им исполнится 15 лет и срок их действия истечёт. В июне прошлого года компания представила график изменений. Тогда технологический гигант сообщил, что новые сертификаты будут установлены на ПК пользователей через Центр обновления Windows. Их выпустили в рамках февральских обновлений Patch Tuesday 2026 года.
Для удобства компания равным образом опубликовала статью поддержки в сентябре прошлого года, но по какой-то непонятной причине удалила важную информацию с основной страницы. Тем не менее она является ключевой для понимания того, почему обновления Secure Boot необходимы для системы. Впоследствии информацию всё же восстановили, улучшив презентацию и расширив описание.
Читают сейчас
5 часов назад
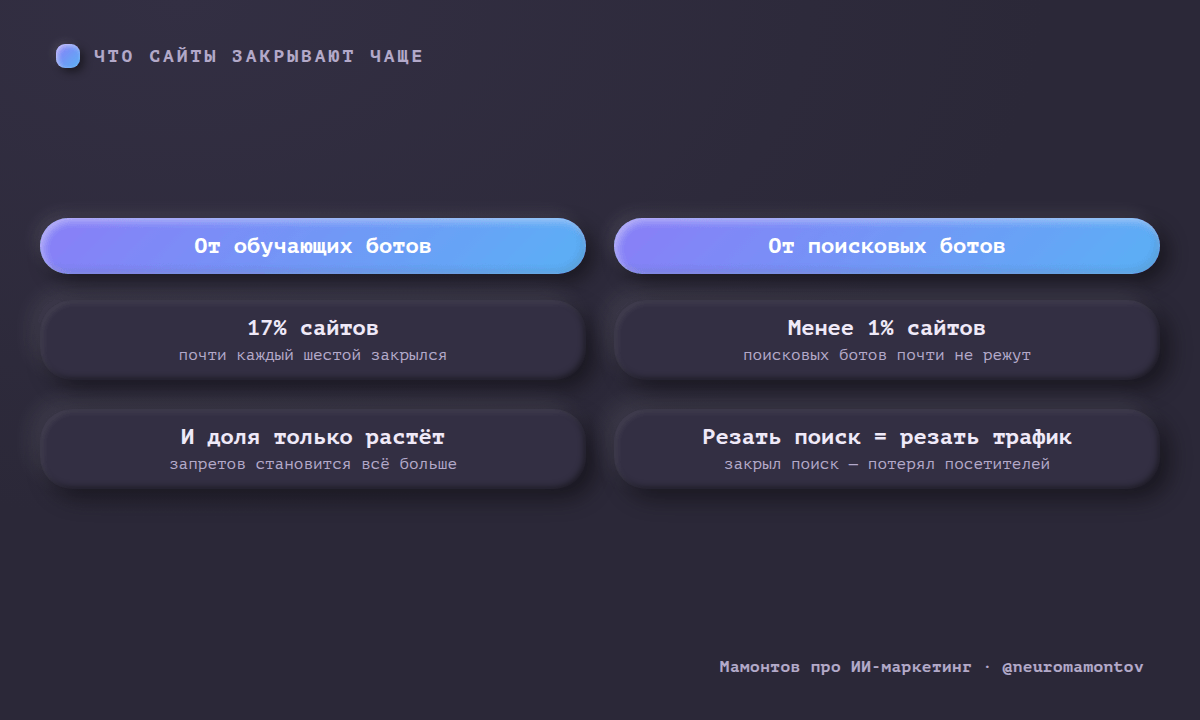
Cloudflare позволит блочить обучающих ИИ-ботов?
Буду первым, кто не просто перепостит новость про апдейт Cloudflare, а ещё и по существу прокомментирует, почему тема разделения ботов на поисковых и обучающих так важна для владельцев сайтов. Что пок
5 часов назад
Deveillance представила Kalypta — программа, которое мешает нейросетям расшифровывать созвоны
Стартап-компания Deveillance показал Kalypta — программа, которое мешает нейросетям расшифровывать речь во время созвонов. Приложение работает локально и в реальном времени изменяет исходящий аудиопот
5 часов назад
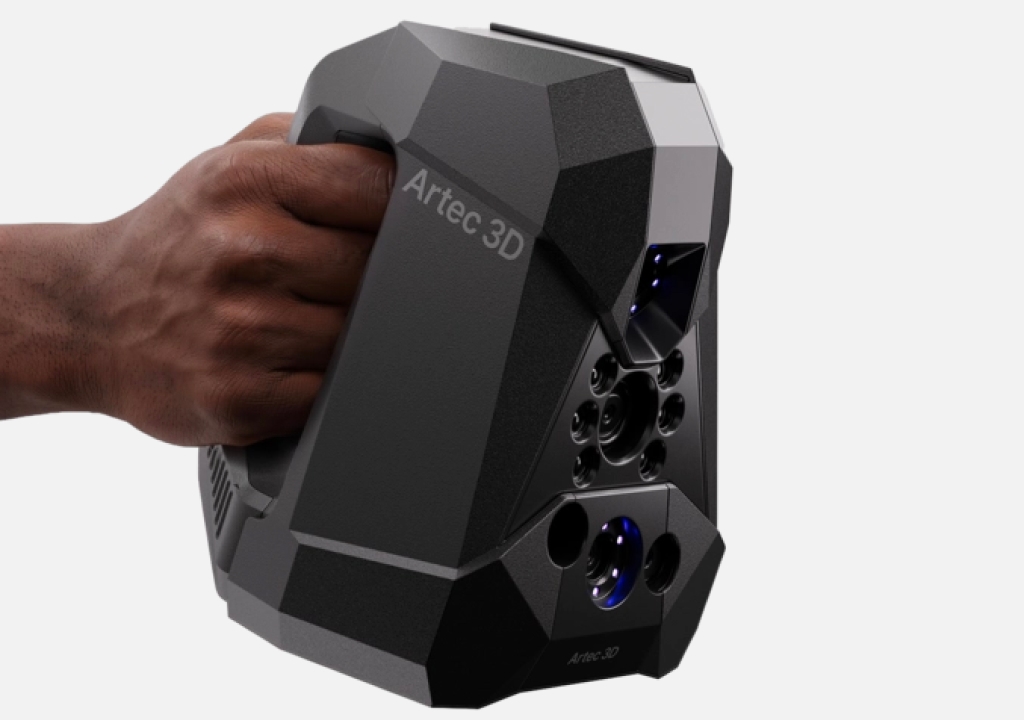
Artec выпустила 3D‑сканер Neo с точностью до 0,025 мм и функция использвать меньше маркеров
Artec представила Neo — беспроводной 3D‑сканер для контроля качества и реверс‑инжиниринга. Одна из особенностей устройства заключается в гибридном режиме, в котором оператору не нужно покрывать всю де
6 часов назад
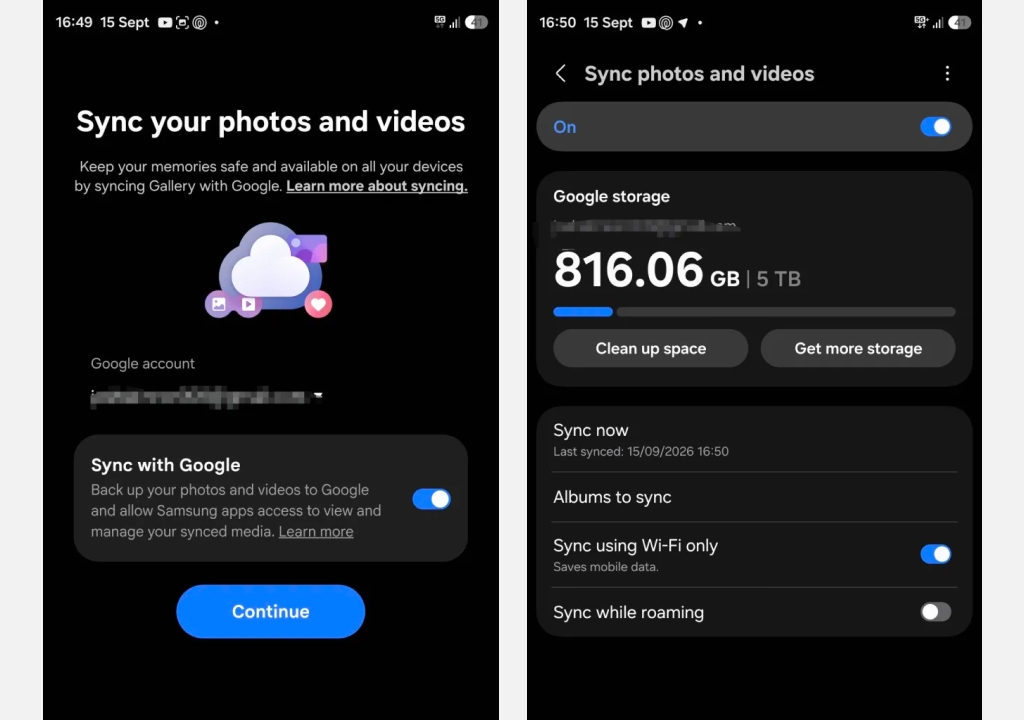
Samsung Gallery получит синхронизацию с Google Photos
Samsung готовит интеграцию фирменного приложения «Галерея» с Google Photos. Информацию об этом нашли в обновлении внутреннего сервиса Gallery Cloud Sync. Встраивание заменит собой уже существующую син
10 часов назад
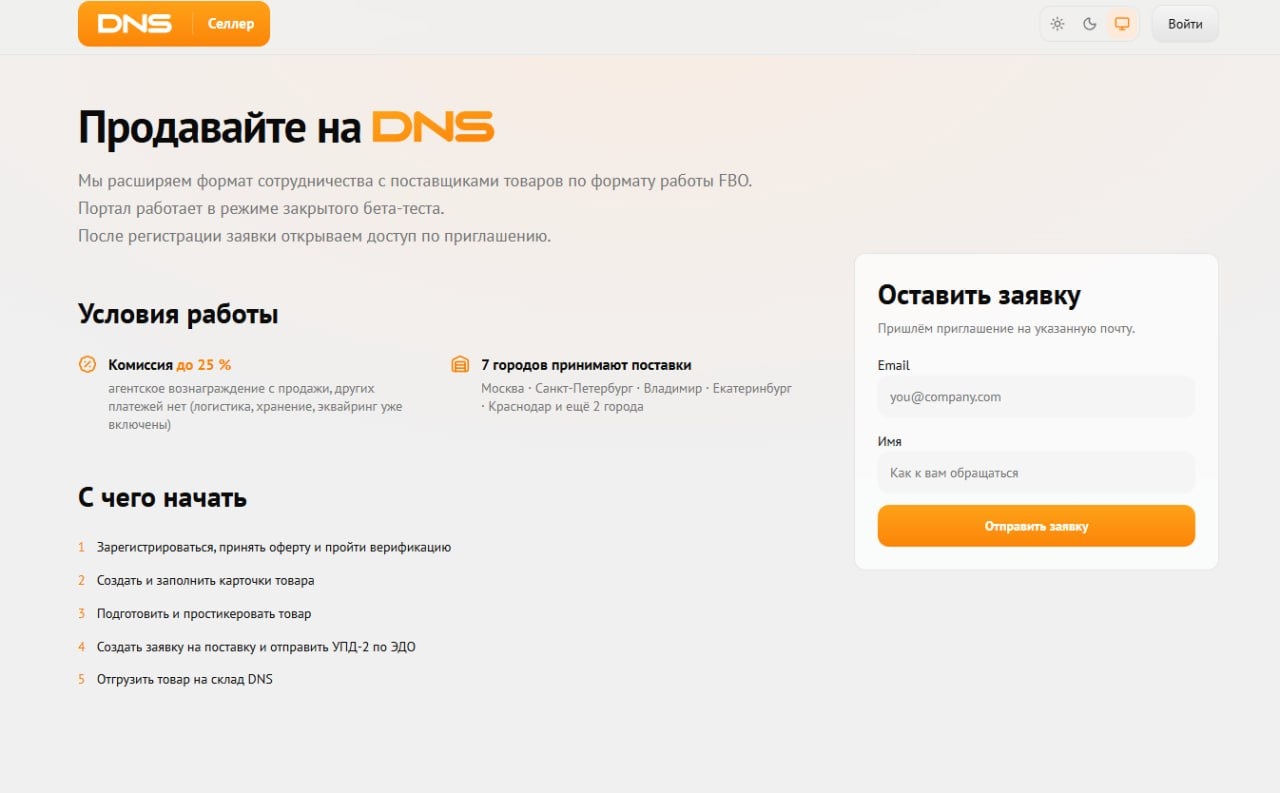
DNS теперь маркетплейс — селлерам обещают комиссию в 25% и хранить товары на складах компании
На сайте DNS появился раздел для сторонних продавцов — «Селлерам». В контексте этого проекта сторонним поставщикам предлагается продавать товары через DNS. Пока инициатива работает в закрытом бета‑тес