1 час назад
Microsoft пресекла работу платформы EvilTokens после компрометации аккаунтов
Microsoft провела операцию по пресечению деятельности мошеннической платформы EvilTokens. Она работала по модели подписки и использовала чат‑бота для взлома 12 тысяч учётных записей компании за несколько месяцев.
EvilTokens работала в Telegram‑канале в феврале; за доступ к ней взимался первоначальный взнос в размере $1500, а затем — ежемесячная плата в $500. Система предлагала комплексное решение, упрощающее большинство этапов массового взлома аккаунтов электронной почты. Она помогала клиентам анализировать содержимое почтовых ящиков, выбирать наиболее прибыльные цели и составлять убедительные письма, с помощью которых сотрудников компаний обманом заставляли переводить средства на счета, контролируемые злоумышленниками.
«Хотя EvilTokens помогала киберпреступникам получать доступ к учётным записям электронной почты, ключевым элементом сервиса был чат‑бот на базе ИИ. Он анализировал входящие письма жертвы и помогал преступникам выявлять доверительные связи, процессы авторизации платежей, важные должностные обязанности и другие обстоятельства, при которых мошенничество с наибольшей вероятностью могло увенчаться успехом, — сообщили в Microsoft. — Система даже могла рекомендовать стратегии мошенничества, включая составление сообщений от имени доверенных контактов, чтобы побудить жертв к действиям».
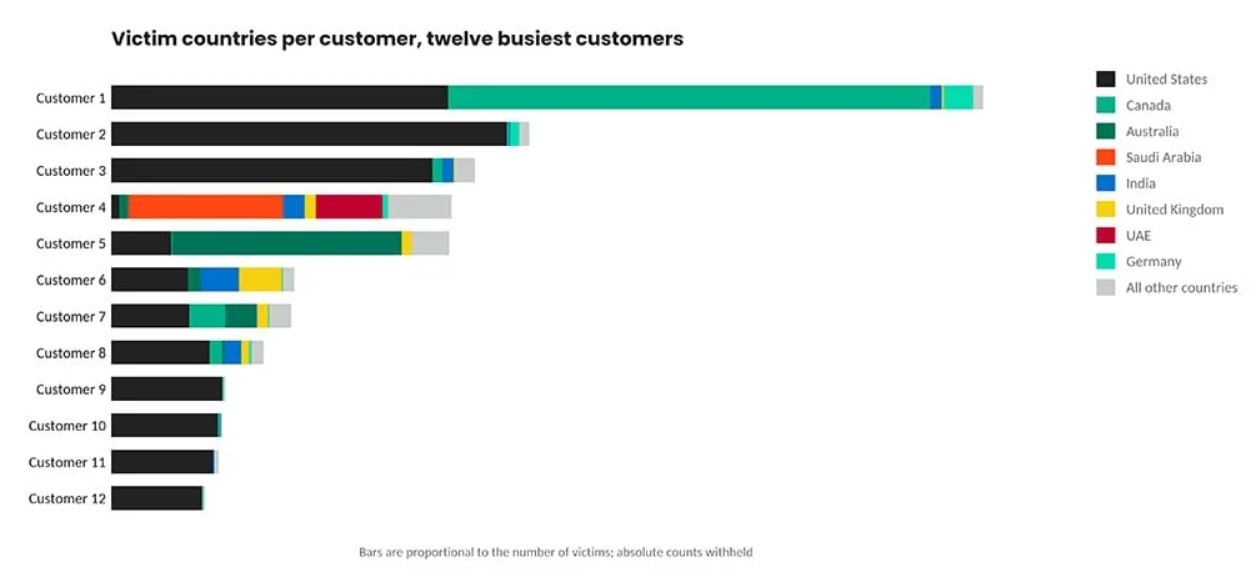
По данным компании, пользователи EvilTokens скомпрометировали 12 тысяч учётных записей клиентов, принадлежащих 10 тысячам организаций по всему миру; наибольшее число пострадавших пришлось на США. В число стран с высоким количеством инцидентов также вошли Канада, Великобритания, Австралия, Индия и Франция. Среди пострадавших организаций — компании из сфер оптовой торговли, строительства, финансовых услуг, недвижимости, высшего образования и здравоохранения.

Используя правовые механизмы и сеть партнёров, Microsoft добилась блокировки 50 веб‑сайтов и 150 доменов, задействованных в работе EvilTokens. Полиция Лондона арестовала двух мужчин по подозрению в причастности к деятельности этой платформы.

Взлом учётных записей осуществлялся с использованием легитимного процесса OAuth, известного как аутентификация с помощью кода устройства (device code authentication). Этот способ аутентификации предназначен для телевизоров и устройств с ограниченными возможностями ввода — то есть тех, у которых нет интерфейса для выполнения стандартной процедуры входа в систему. В рамках этой модели устройство, на котором выполняется вход, отображает исходник и предлагает пользователю ввести его в браузере на другом устройстве. Затем новое устройство проходит процедуру аутентификации.

Служба EvilTokens предоставлял клиентам платформу для автоматизации массовой рассылки спама. Пользователи, переходившие по вредоносным ссылкам или открывавшие инвестиции в таких письмах, попадали на веб‑страницу со скрытым скриптом автоматизации. Этот скрипт в режиме реального времени взаимодействовал со службой идентификации Microsoft, генерируя код для регистрации устройства, принадлежащего злоумышленнику. Компания SpyCloud определила эту службу как Microsoft Entra.
Потребитель видел исходник устройства и инструкцию: скопировать его и ввести на официальном портале Microsoft для входа с устройства. Сложная серверная логика на базе Node.js позволяла операции обходить традиционные системы обнаружения, работающие на основе сигнатур или шаблонов. Данный метод обеспечивал сквозной процесс атаки: от генерации динамических кодов устройств до действий, выполняемых после компрометации учётной записи.
Специальная панель управления позволяла адаптировать приманки под профили целевых организаций. Система равным образом в значительной степени автоматизировала остальные этапы атаки. EvilTokens анализировала до 5000 скомпрометированных писем одновременно. С помощью ИИ система выявляла сотрудников, уполномоченных распоряжаться крупными суммами денег, их непосредственных руководителей, а также подбирала убедительные сценарии, позволявшие убедить сотрудников перевести средства на счета, подконтрольные злоумышленникам.
По заявлению Microsoft, выход EvilTokens ознаменовало собой серьёзный сдвиг в сфере массовой компрометации учётных записей и последующих действий злоумышленников. Раньше для анализа тысяч писем и восстановления структуры управления организацией, а также выявления поставщиков, клиентов и других контрагентов, требовалось много времени. Использование инструментов на базе ИИ значительно упрощает эту задачу.
«Для организаций вывод таков: следует исходить из того, что в случае компрометации почтового ящика злоумышленники могут изучить его содержимое за считанные минуты, а не дни, — отмечают в Microsoft. — Надёжная безопасность и мониторинг учётных записей остаются критически важными, однако организациям также следует независимо проверять запросы на изменение платёжных реквизитов, перенаправление средств или одобрение необычных транзакций через следующий, доверенный канал связи».
Читают сейчас
14 минут назад
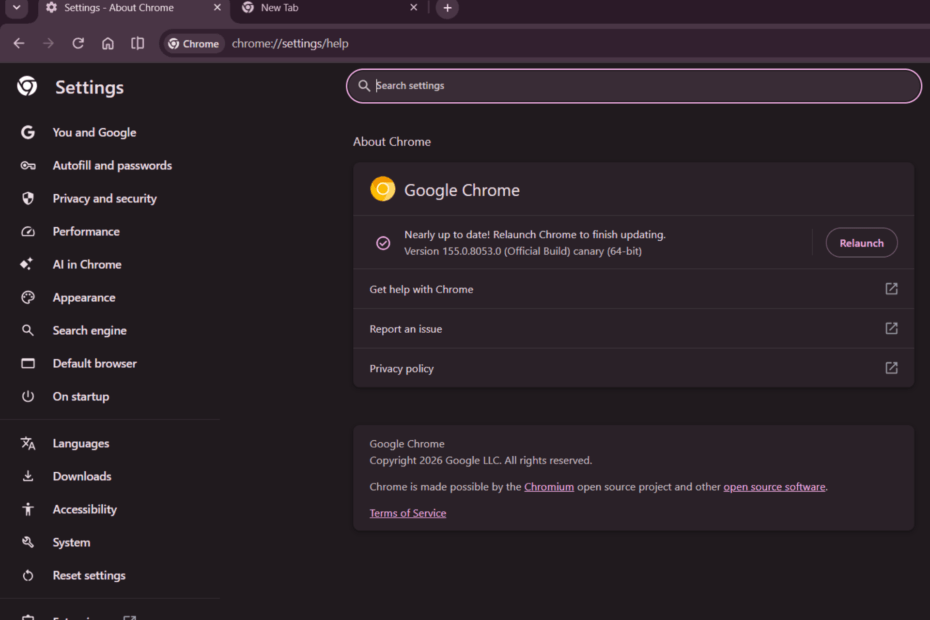
В Chrome можно будет запланировать обновления на время, когда браузером не пользуются
Google Chrome тестирует новую функцию, которая позволит запланировать обновления на время, когда браузер не используется. В соответствии с изменениям в коде Chromium, которые обнаружило книга Windows
20 минут назад
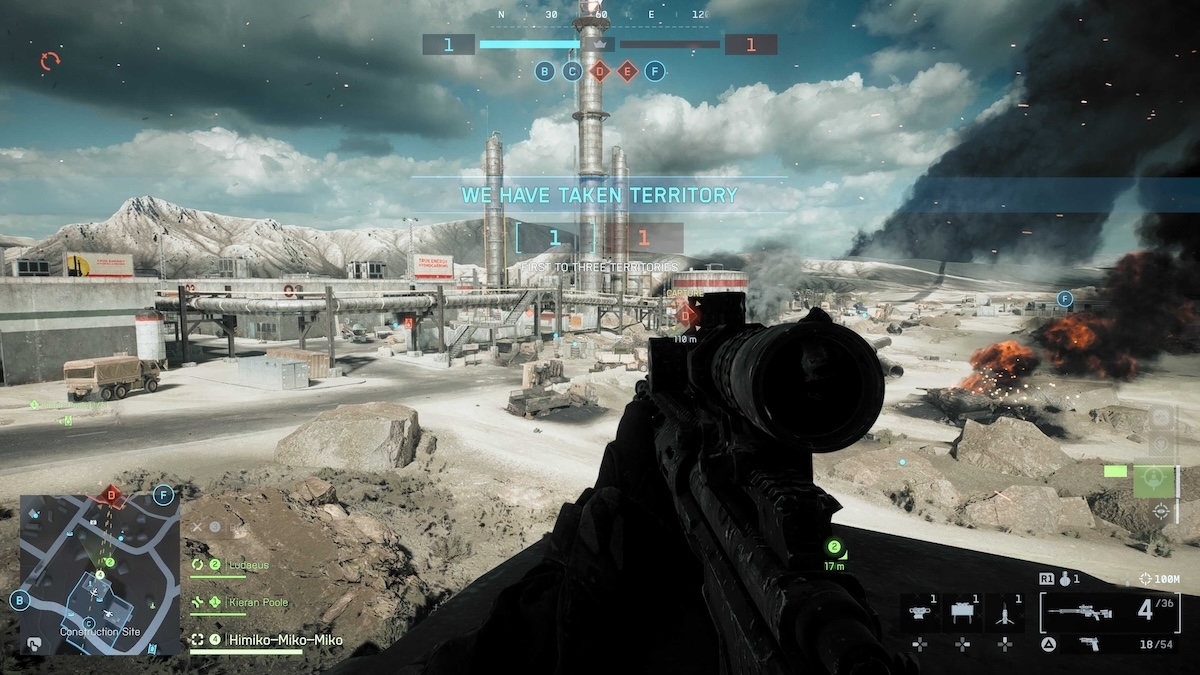
Апдейт KB5124010 для Windows 11 приводит к сбоям в Battlefield 6 и других играх спустя некоторое количество минут после запуска
В начале сентября Microsoft выпустила обновление KB5124010 для канала Windows 11 Release Preview Insider под версии 25H2 и 24H2. Позже организация распространила этот патч в качестве необязательного о
32 минуты назад
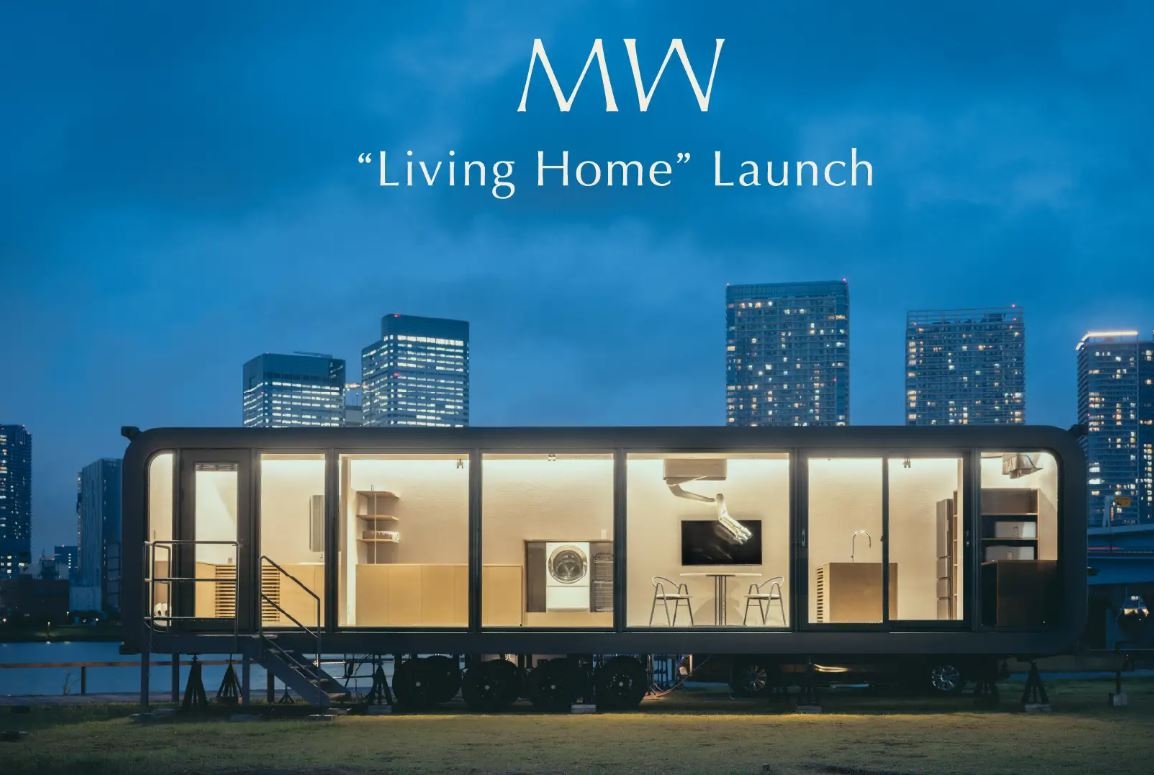
В Японии создают «дома‑роботы» с полной автоматизацией
В Японии состоялась первая публичная демонстрация «MW bot», интегрированного в систему дома. Это позволяет автоматизировать все домашние дела. Ознакомиться далее
32 минуты назад
Positive Technologies разработала свой стандарт практических проверок безопасности Kubernetes
Команда Positive Technologies разработала PT CRIS Kubernetes – начальный российский стандарт проверок конфигурации Kubernetes. Он даёт возможность оценивать безопасность кластера по единому набору тех
39 минут назад
Вышел Sublime Text 4213: сопровождение Python 3.14, обновленная подсветка C# и кастомные иконки файлов
21 сентября 2026 года организация Sublime HQ выпустила сборку Sublime Text Build 4213. Этот релиз стал первым крупным обновлением редактора с мая 2025 года. В новой версии авторы обновили встроенную с