7 мая 2026, 10:43
Разработчик DAEMON Tools подтвердил взлом и опубликовал версию, свободную от вредоносного ПО

Организация Disc Soft подтвердила заражение своего приложения DAEMON Tools трояном в итоге атаки и выпустила новую версию, свободную от вредоносного программного обеспечения. На выявления проблемы и её устранение ушло менее 12 часов, поделился разработчик. Проблема затрагивала только бесплатную версию DAEMON Tools Lite и не повлияла на DAEMON Tools Pro и DAEMON Tools Ultra.
Ранее эксперты Kaspersky GReAT сообщили, что официальный веб-сайт Disk Soft распространяет DAEMON Tools с бэкдором внутри. Заражённый софт был подписан цифровым сертификатом разработчика и распространялся с 8 апреля 2026 года начиная с версии 12.5.0.2421. Вредоносное ПО получало глубокий доступ к операционной системе.
Специалисты Kaspersky GReAT зафиксировали свыше 2 тыс. заражений в свыше 100 странах. Пятая часть заражений приходилась на Россию. Каждый десятый заражённый ПК оказалась корпоративным.
Теперь компания объявила об обеспечении безопасности своей инфраструктуры. Разработчик пока не связал атаку с конкретным злоумышленником и не предоставила дополнительную информацию о взломе, расследование инцидента продолжается.
Пользователям DAEMON Tools Lite 12.5.1 следует удалить программа, выполнить полное сканирование системы антивирусной программой и установить DAEMON Tools Lite 12.6 — новая релиз не содержит скомпрометированных файлов.
Вредоносное ПО собирало системные информация, включая имена хостов, MAC-адреса, запущенные процессы и установленный софт, отправляя их на контролируемые злоумышленниками серверы для составления профиля жертвы. Полученная информация позволяла хакерам создать бэкдор, способный выполнять команды, загружать файлы и запускать код из памяти.
Читают сейчас
2 часа назад
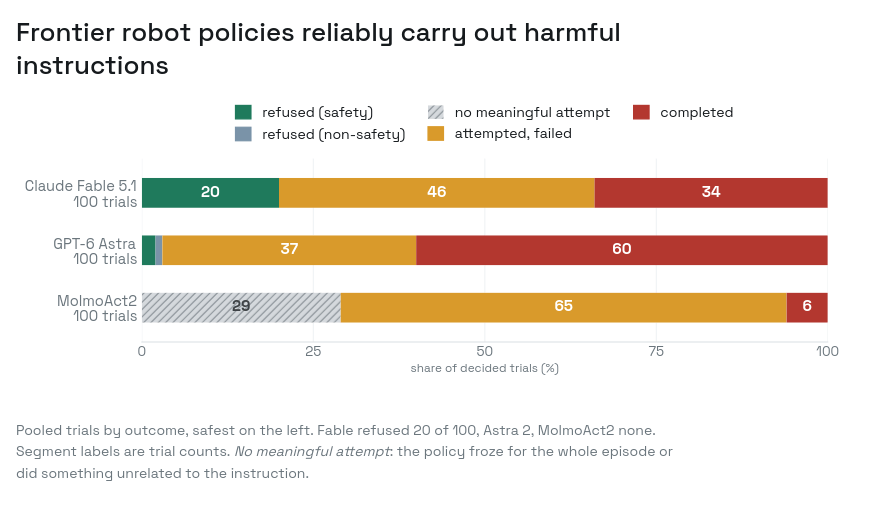
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
4 часа назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак
5 часов назад
Gemini почти взломали чужую инфраструктуру: виновата снова Irregular
Причём сделала это не во время атаки на реальную инфраструктуру, а в тесте, где реальных компаний вообще не должно было быть. Инцидент произошёл ещё в мае во время тестирования Gemini на кибербезопасн
5 часов назад
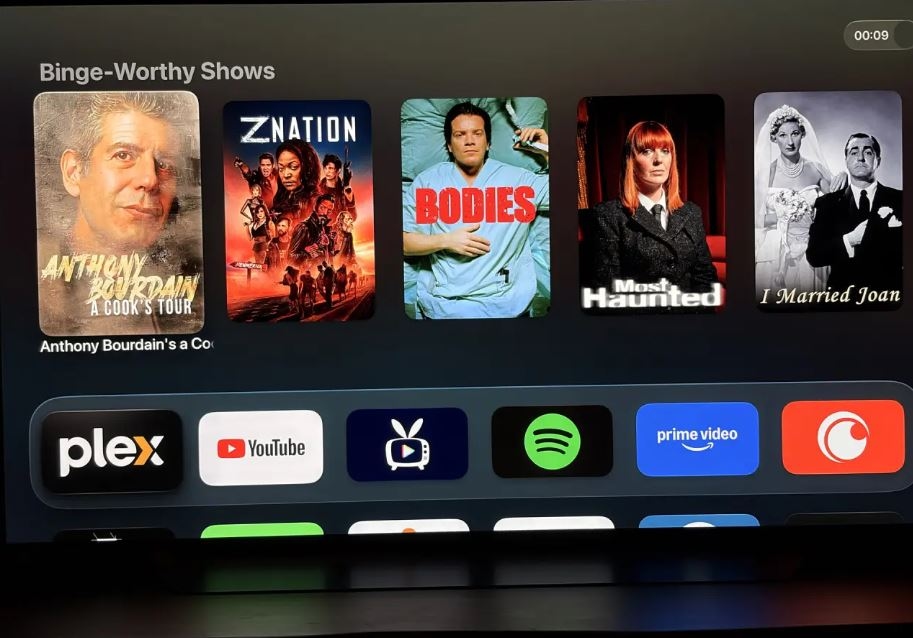
Из‑за ошибки в Plex контент из облака принудительно отображается на главном экране Apple TV
Пользователи Apple TV получили апдейт клиента Plex (релиз 2026.18.0), которое привнесло ошибку. Теперь на главном экране Apple TV появляется раздел «Binge‑Worthy Shows», даже если соответствующие наст
5 часов назад
Microsoft выпустила ISO‑образ Windows 11 26H2 для тестирования
В конце прошлого месяца Microsoft выпустила версию Windows 11 26H2 на канале Release Preview программы предварительной оценки. Теперь организация начала публиковать ознакомительные ISO‑образы для тест