3 августа 2026, 16:54
ТОП-5 ИБ‑событий недели по версии Jet CSIRT

Сегодня в ТОП-5 — критическая задача безопасности затрагивает локальную версию TeamCity, GOFFEE атакует технологический сектор через поврежденные документы, новая уязвимость даёт возможность запускать команды ОС от имени процесса n8n, найдена уязвимость обхода аутентификации Check Point SmartConsole, два взломанных npm‑пакета joyfill запускают RAT при импорте в Node.js.
Критическая проблема безопасности затрагивает локальную версию TeamCity
В TeamCity On‑Premises обнаружена критическая уязвимость безопасности, которой присвоен идентификатор CVE-2026-63077 (CVSS: 9.8). Она затрагивает серверы TeamCity, доступные по протоколу HTTP(S). Неаутентифицированный злоумышленник может использовать уязвимость через протокол опроса агента TeamCity, чтобы обойти проверки аутентификации и выполнить произвольные команды операционной системы с привилегиями процесса сервера TeamCity. В зависимости от привилегий, предоставленных процессу сервера TeamCity, успешная атака может привести к утечке данных TeamCity, конфигураций и сохраненных учетных данных. Рекомендуется апдейтнуть серверы до исправленных версий 2025.11.7 или 2026.1.3. Если нет возможности обновления, используйте выпущенный производителем плагин для установки патча безопасности, который устранит уязвимость.
GOFFEE атакует технологический сектор через поврежденные документация
Специалисты Kaspersky выявили новую фишинговую кампанию APT‑группы GOFFEE. Атаки направлены в основном на технологический сектор, и теперь помимо России охватывает и Беларусь. Текст документа в фишинговом письме искажен подменой кириллических букв на другие символы. Для «корректного отображения» документа жертве предлагается «включить содержимое», что на самом деле запускает цепочку заражения. Вредоносный файл обращается к внешнему серверу и загружает макет с макросом, который декодирует спрятанный в документе Base64-пейлоад, создает JavaScript‑файл и запускает его через cscript.exe. Далее через WMI запускается скрытый процесс PowerShell, который загружает финальную.NET‑сборку прямо в память. Одним из отличий от предыдущих атак является запуск Mythic‑агента в контейнерной среде, что, вероятнее всего, говорит о потенциальном использовании агента как площадки для своих будущих операций. Рекомендуется регулярно повышать цифровую грамотность сотрудников и использовать комплексные защитные решения.
Новая уязвимость даёт возможность запускать команды ОС от имени процесса n8n
В n8n исправлена критическая уязвимость, которая позволяла обойти песочницу выражений. Специалисты Security Joes обнаружили эту уязвимость, изучая февральское исправление n8n для CVE-2026-27577 (CVSS: 9.4) на предмет другого способа обхода. Сбой могла позволить авторизованному редактору рабочих процессов выполнять команды операционной системы на сервере, где работает платформа автоматизации. Для эксплуатации уязвимости требуется действующая учетная запись с разрешением на создание или изменение рабочих процессов. Доступ может привести к раскрытию N8N_ENCRYPTION_KEY и расшифровке учетных данных, хранящихся в n8n. Он равным образом может открыть пути к подключенным базам данных, внутренним службам и облачным конечным точкам. Рекомендуется проверять недавно созданные или измененные рабочие процессы на наличие неожиданных стрелочных функций или обфусцированного JavaScript.
Найдена уязвимость обхода аутентификации Check Point SmartConsole
Компания Check Point опубликовала уведомление о безопасности, касающееся уязвимости CVE-2026-16232 (CVSS: 9.1), которая представляет собой обход аутентификации в процессе входа в SmartConsole. Уязвимость даёт возможность неаутентифицированному злоумышленнику получить токен входа в приложение, применять этот токен для входа через SmartConsole с полными правами администратора и изменить политику безопасности или конфигурацию безопасности. Для эксплуатации требуется веб доступ к серверу управления и настройка доверенных клиентов, которая не ограничивает клиентов с графическим интерфейсом. Рекомендуется инсталлировать исправление от 22 июля, ограничить доступ доверенных клиентов только к доверенным IP‑адресам/подсетям и защитить доступ к управлению с помощью брандмауэра.
Два взломанных npm‑пакета joyfill запускают RAT при импорте в Node.js
Исследователи Socket обнаружили в бета‑версиях двух пакетов npm из пространства @joyfill троян удаленного доступа (RAT), связанный с семейством вредоносных программ DEV#POPPER. Пакеты содержат JavaScript‑имплант, запускаемый во время импорта, который разрешает зашифрованный код через транзакции Tron, Aptos и BNB Smart Chain. В отличие от других вредоносных пакетов, которые запускаются через хук жизненного цикла npm, имплант, распространяемый в составе библиотек JavaScript, выполняется при загрузке Node.js точки входа пакета CommonJS. Также с атакой были связаны две полезные нагрузки: RAT‑программа clientCode и приложение для кражи информации на языке Python, способная собирать широкий спектр данных со скомпрометированных хостов. Рекомендуется удалить затронутые версии, закрепить за собой проверенную версию и сменить учетные данные в затронутом процессе Node.js.
Читают сейчас
1 час назад
Игра «Миссия Луна»: построить лунную базу и решить, что создавать, когда всё идёт не по плану
В России начали разрабатывать компьютерную игру о жизни на Луне. «Миссия Луна» — многопользовательская кооперативная игра, где экипаж строит и обслуживает постоянную лунную колонию. Анонсируют проект
2 часа назад
Perscale news #11. Fine-grained token, SQID, stdout log streaming
Всех категорически приветствую, любители нагрузки. Сегодня в выпуске: - Stdout log streaming - Fine-grained токены - SQID для публичных ID Читать далее
2 часа назад
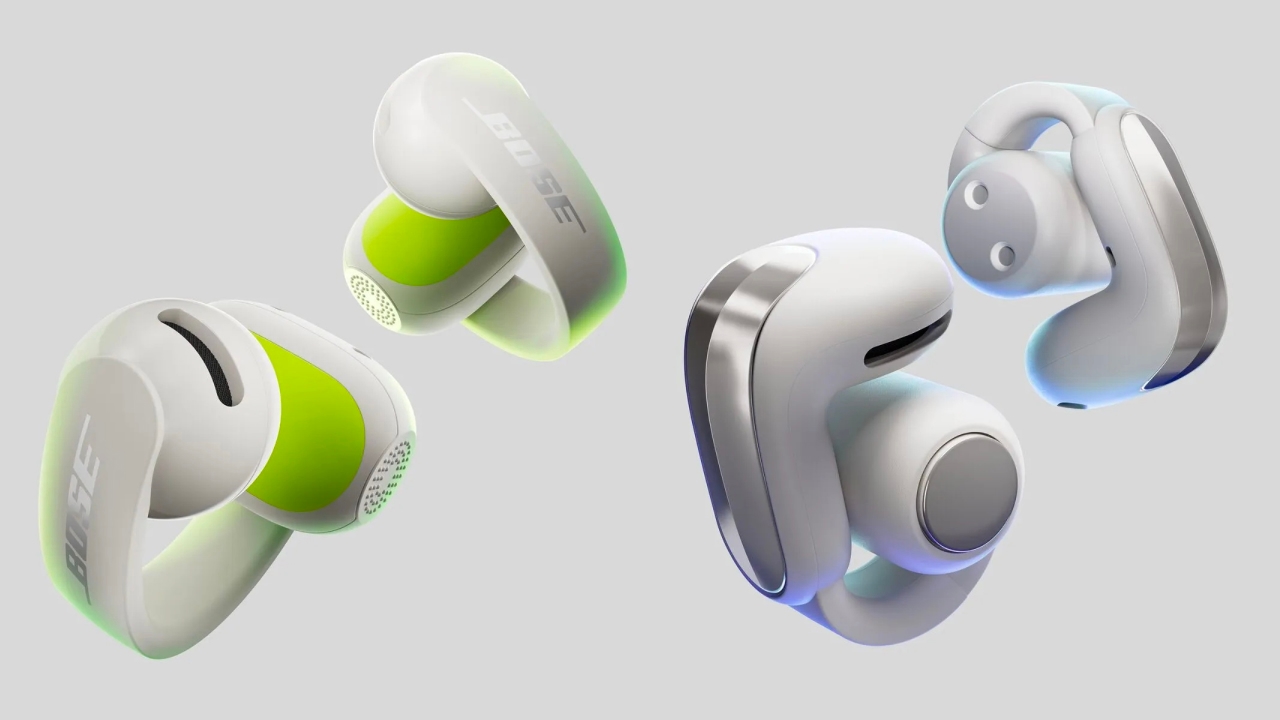
Bose представила открытые гарнитура Ultra Open Earbuds 2 и Sport Open Earbuds
Bose представила две модели открытых TWS‑наушников: второе поколение Ultra Open Earbuds и спортивные Sport Open Earbuds. Устройства крепятся с помощью клипс и используют технологию OpenAudio, с которо
3 часа назад
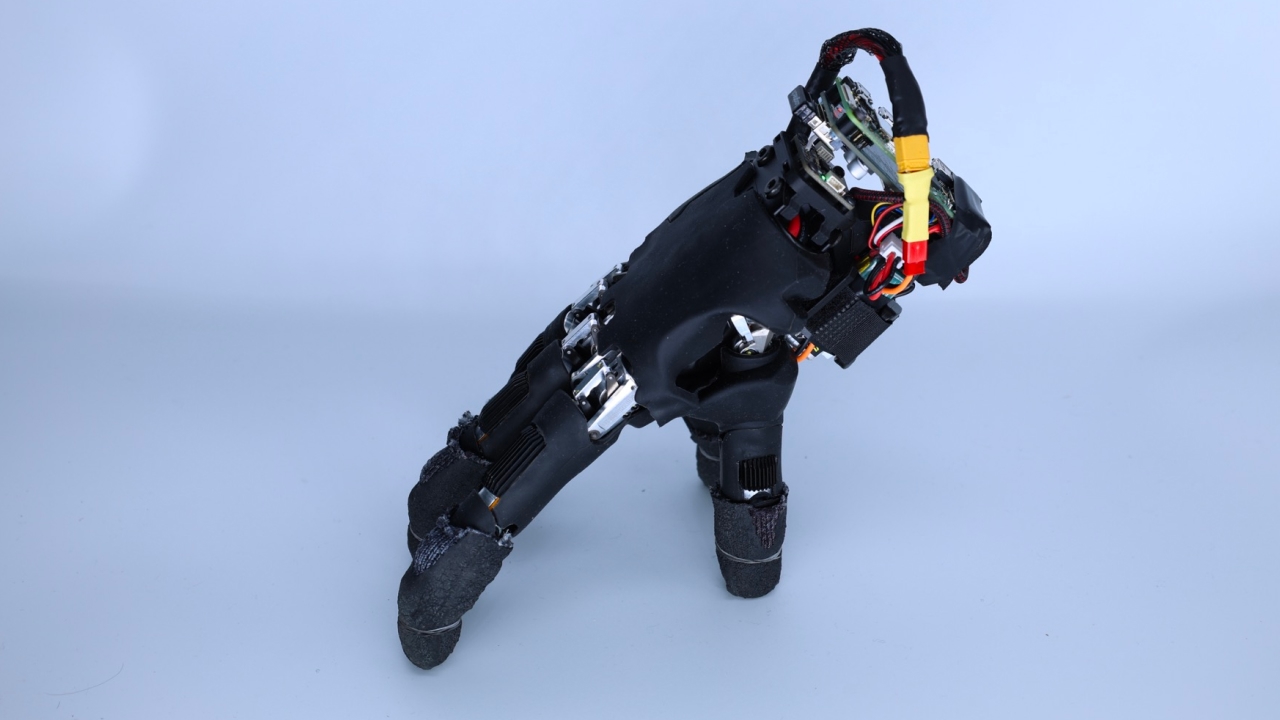
Исследователи из ETH Zurich научили роботизированную кисть ходить на пальцах и нажимать клавиши
Исследователи из лаборатории Soft Robotics Lab при Швейцарской высшей технической школы Цюриха научили антропоморфную роботизированную кисть передвигаться на пальцах. Робот умеет ползать по разным пов
3 часа назад
ИИ в тестировании: разбираем падения автотестов, оцениваем LLM и строим обвязку агентов
В августе прошёл Bugs Busters — митап для QA-специалистов от ЮMoney. Спикеры компании рассказали, как применяют ИИ для анализа причин падения e2e-автотестов, как устроен средство для подбора оптимальн