11 августа 2026, 11:33
ТОП-5 ИБ‑событий недели по версии Jet CSIRT
Сегодня в ТОП-5 — массовая атака на цепочку поставок npm ChainDrop привела к заражению сотен пакетов, активно эксплуатируется критическая уязвимость N‑able N‑central, TP‑Link устраняет уязвимости в Omada ZTP, позволяющие хакерам взламывать сети, фишинг Microsoft 365 AitM перехватывает учётные записи для сбора писем о зарплате и финансах, 18-летняя ошибка SCTP в Linux позволяет локальным пользователям получить root‑права.
1. Массовая атака на цепочку поставок npm ChainDrop привела к заражению сотен пакетов
Кампания Shai‑Hulud затронула более 440 пакетов npm с общим числом ежемесячных загрузок более чем двух миллиардов. Заражение происходит через скрипт предварительной установки, который ссылается на файлы math_init.js или Math_Symbol.js, выполняемые во время установки пакета. Вредоносное ПО крадёт учётные информация облачных сервисов, переменные окружения и токены, а также самораспространяется через скомпрометированные npm‑аккаунты. Злоумышленники используют GitHub в качестве командного сервера для передачи данных. Вредонос распространяется через агенты искусственного интеллекта и интегрированные среды разработки. Рекомендуется обновить npm до версии 12.
2. Активно эксплуатируется критическая уязвимость N‑able N‑central
Компания N‑able сообщила о критической уязвимости CVE‑2026‑18577 (CVSS: 8.1), затрагивающей все текущие версии N‑central, включая 2026.3. Уязвимость даёт функция неаутентифицированному пользователю получить цельный административный доступ к консоли RMM, что позволяет запускать скрипты, развёртывать инструменты и открывать удалённые сеансы на всех управляемых устройствах. Злоумышленники проводили разведку, нацеливаясь на контроллеры доменов, а после компрометации перемещались между хостами и злоупотребляли встроенной функцией Take Control. В журналах событий приложений Windows (с идентификаторами событий 4102, 8192 и 8193) зафиксированы сеансы с учётной записью «MSP Support» и IP‑адресами, которые N‑able указала как индикаторы компрометации. Рекомендуется обновить N‑central до версии 2026.3.1.10.
3. TP‑Link устраняет уязвимости в Omada ZTP, позволяющие хакерам взламывать сети
Исследование компании Forescout Research — Vedere Labs выявило многочисленные уязвимости и проблемы безопасности, затрагивающие технологии управления устройствами TP‑Link и Zero‑Touch Provisioning (ZTP) в экосистеме Omada. Проблемы связаны с установкой и настройкой устройств, аутентификацией, обработкой учётных данных, криптографическими доверительными отношениями, связью между устройствами и контроллерами, а также облачными интерфейсами управления. TP‑Link выпустила рекомендации по безопасности для уязвимостей с идентификаторами CVE, а также опубликовала отдельные выводы без CVE, касающиеся серийных номеров и учётных данных по умолчанию. Компания рекомендует клиентам апдейтнуть устройства до последних версий прошивки, апдейтнуть контроллеры и мобильные приложения, а также включить многофакторную аутентификацию.
4. Фишинг Microsoft 365 AitM перехватывает учётные записи для сбора писем о зарплате и финансах
Arctic Wolf Labs отслеживает активную фишинговую кампанию, использующую методы «злоумышленник посередине» (AitM) для компрометации учётных записей Microsoft. Атака начинается с фишинговых писем, которые через шестиступенчатую цепочку перенаправлений с помощью легитимных сервисов ведут на поддельные страницы AitM, перехватывающие учётные данные и коды MFA. Фишинговые страницы собирают отпечатки устройства и отправляют их на сервер злоумышленников. Для маскировки используются резидентные прокси, а повторные входы происходят с восьмичасовыми интервалами, сохраняя тот же идентификатор сеанса, но меняя IP‑адрес и геолокацию. После получения доступа злоумышленники используют Microsoft Graph api. Для защиты рекомендуется усилить фильтрацию входящих писем и провести обучение сотрудников по распознаванию фишинговых писем.
5. 18-летняя ошибка SCTP в Linux позволяет локальным пользователям получить root‑права
Исследователи Tencent Zhuque Lab обнаружили в ядре Linux 18-летнюю уязвимость use‑after‑free CVE‑2026‑64564 (CVSS: 9.8) в коде протокола SCTP (Stream Control Transmission Protocol). Проблема возникает при динамической реконфигурации адресов: из‑за несоответствия адресов уязвимый компонент ASCONF может удалить сетевой путь, а затем повторно применять устаревший указатель, что приводит к обращению к уже освобождённой памяти. Эксплойт позволяет локальному пользователю повысить привилегии до root и совершить побег из контейнера; уязвимость подтверждена на Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 и OpenCloudOS. Для эксплуатации требуется локальный доступ и доступность SCTP; при тестах побега из контейнера шесть из восьми попыток были успешны. Рекомендуется апдейтнуть версию ядра или отключить компонент SCTP.
Читают сейчас
9 минут назад
Исследователи изучили ещё одну причину коррозии, потенциально способную влиять на деградацию металлов
Если оставить металл под дождём в достаточной степени надолго, даже с защитным покрытием, коррозия в конце концов сделает своё дело. Изначально учёные выдвинули гипотезу, что причиной столь сильной ко
1 час назад
В JavaDoc предлагают добавить заметки, которые сложно пропустить
В JavaDoc предлагают добавить тег @note. Он позволит выделять важные примечания прямо в документации api. Ознакомиться далее
1 час назад
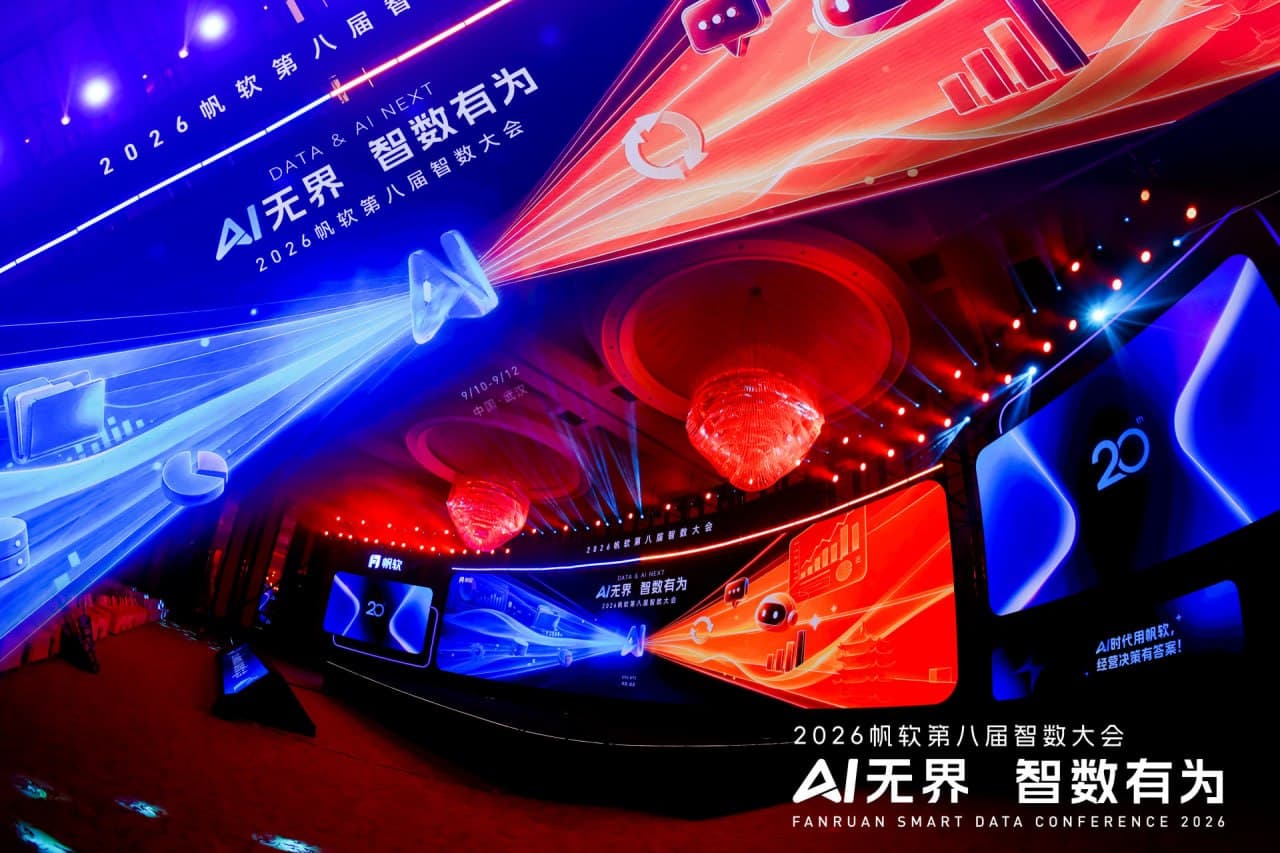
GlowByte приняла участие в конференции Smart Data – 2026 в Китае
GlowByte приняла участие в 8-й международной конференции FanRuan Smart Data Conference – 2026, которая прошла 10–12 сентября в Ухане, в отеле InterContinental Wuhan. Лозунг конференции в этом году – «
2 часа назад
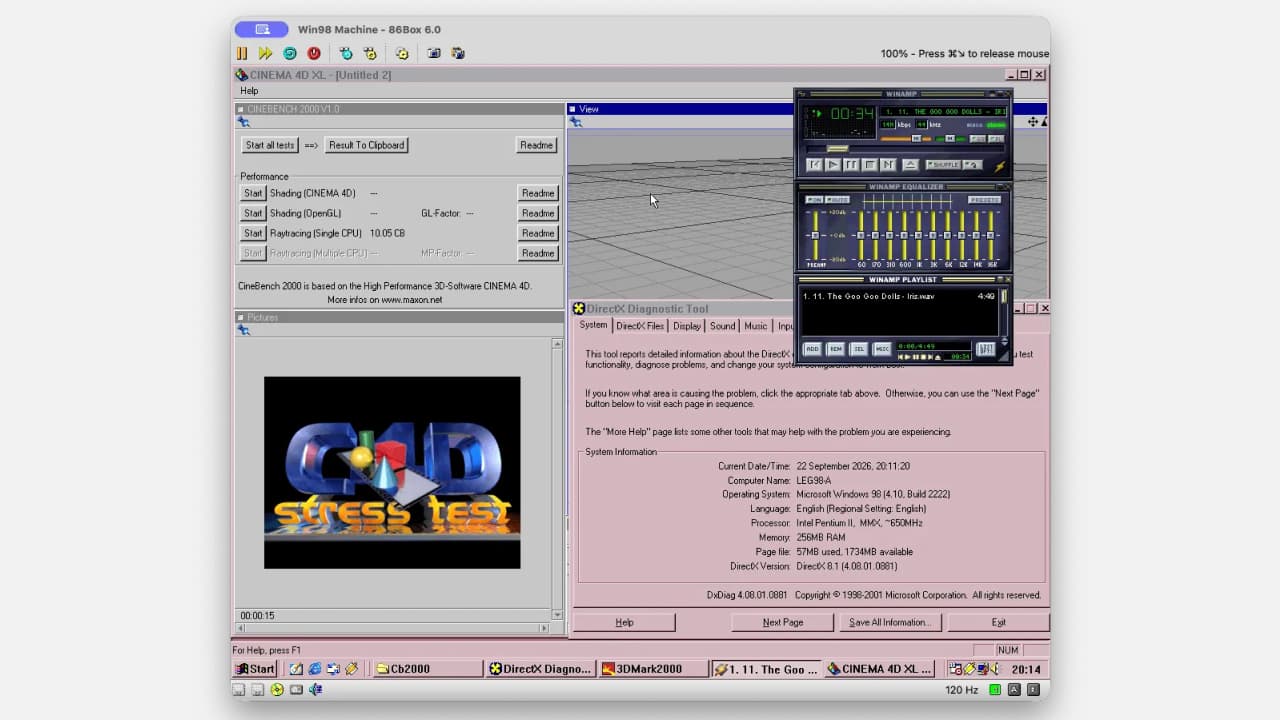
Mac mini с M6 стабильно эмулирует Pentium II на 600 МГц; итог на 20% выше, чем у Mac mini с M4
Разработчик протестировал свежий Mac mini с M6 в эмуляторе ретрокомпьютеров 86Box. Платформа смогла стабильно эмулировать Pentium II Deschutes с частотой 600 МГц под Windows 98 SE со 100% скоростью эм
2 часа назад
GitHub Copilot получил локальную изолированную среду для выполнения действий
GitHub добавил в приложение Copilot локальные изолированные среды (local sandboxes), которые позволяют агенту выполнять действия с кодом внутри ограниченного окружения на компьютере разработчика. Тако