4 часа назад
ТОП-5 ИБ‑событий недели по версии Jet CSIRT
Сегодня в ТОП-5 — Adobe исправляет критическую уязвимость в Magento Open Source, критические уязвимости Check Point открывают доступ во внутреннюю сеть, исправлена уязвимость в Palo Alto PAN-OS, которая позволяла выполнять исходник с правами root, Google выпустила обновления для устранения 230 уязвимостей в Chrome, фишинговый служба BigBear захватил учётные записи Microsoft 365.
1. Adobe исправляет критическую уязвимость в Magento Open Source
Adobe выпустила внеплановое апдейт для Adobe Commerce и Magento Open Source для устранения использующейся в атаках критической уязвимости CVE-2026-75650 (CVSS: 10.0). Атака проходит в два этапа: сначала через специально сформированный запрос Magento записывает вредоносный PHP-код в один из своих служебных файлов, затем злоумышленник инициирует отправку стандартного письма «Payment Transaction Failed Reminder», при рендеринге шаблона которого код выполняется — открывать письмо пользователю не требуется. Патч закрывает вектор проникновения, но не удаляет уже установленные вредоносные компоненты — их необходимо искать и удалять вручную. Администраторам рекомендуется установить обновление APSB26-146, провести внеплановый аудит файловой системы на предмет посторонних скриптов и проверить логи веб-сервера на подозрительную активность.
2. Критические уязвимости Check Point открывают доступ во внутреннюю сеть
Check Point опубликовала Security Advisory SK185114 по критическим уязвимостям CVE-2026-85102 (CVSS: 9.8) и CVE-2026-85103 (CVSS: 9.8), связанным с обработкой сертификатов в VPN-компонентах. Обе позволяют неаутентифицированному злоумышленнику удалённо выполнить код (RCE) на устройстве. Поскольку речь идёт о VPN-шлюзах, успешная эксплуатация даёт доступ во внутреннюю сеть в обход периметра. Уязвимы R81.20, R82 и R82.10, серии R81.10.x и R82.00.x, а равным образом снятые с поддержки R80, R80.10, R80.20, R80.30, R80.40, R81 и R81.10. Администраторам следует установить патчи исправления, проверить логи на подозрительную активность и, где возможно, ограничить доступ к VPN-интерфейсу по IP-адресам.
3. Исправлена уязвимость в Palo Alto PAN-OS, которая позволяла выполнять код с правами root
Компания Palo Alto Networks выпустила Security Advisory по уязвимости CVE-2026-0310 (CVSS: 7.2). Уязвимость связана с переполнением буфера в PAN-OS и даёт возможность неаутентифицированному злоумышленнику выполнить произвольный исходник с правами root и получить полный контроль над устройством. Эксплуатация возможна при сетевом доступе к уязвимому компоненту, поэтому устройства с management-интерфейсом, открытым в интернет, в зоне наибольшего риска. Palo Alto Networks устранила уязвимость в более поздних версиях, рекомендуется установить обновление.
4. Google выпустила обновления для устранения 230 уязвимостей в Chrome
Google выпустила обновление для Chrome версии 153.0.8010.36/.37 для Windows и macOS и 153.0.8010.36 для Linux, которое закрывает 230 уязвимостей. Среди них — CVE-2026-87491 (CVSS: 8.8) — уязвимость типа «запись за границами буфера» в движке V8, который обрабатывает JavaScript и WebAssembly. Хотя Google присвоила ей рейтинг Medium, факт активной эксплуатации требует немедленного обновления и перезапуска браузера. Пользователям Chromium-браузеров (Edge, Brave, Opera, Vivaldi) также следует установить патчи, как только они станут доступны.
5. Фишинговый служба BigBear захватил учётные записи Microsoft 365
Специалисты CloudSEK опубликовали доклад о фишинговом сервисе BigBear 2.0, построенном на базе AiTM-прокси Evilginx2. Сервис использует поддельные страницы входа Microsoft 365 для перехвата сессионных cookie, что даёт возможность обойти MFA и получить доступ к почте и файлам жертвы без повторного ввода пароля и кода. По данным CloudSEK, атакам подверглись 258 организаций. Администраторам рекомендуется внедрять условный доступ (Conditional Access), мониторить аномальные сессии и перехваченные токены, а равным образом обучать сотрудников распознаванию фишинга — одного MFA в этом сценарии нев достаточной степени.
Читают сейчас
1 час назад
OpenAI привлекла сотни сторонних подрядчиков, которые читают и оценивают реальные переписки пользователей с ChatGPT
OpenAI привлекла сотни сторонних подрядчиков, которые читают и оценивают реальные переписки пользователей с ChatGPT для улучшения моделей искусственного интеллекта компании. Об инициативе под кодовым
1 час назад
Карманный LoRa-коммуникатор ThinkNode M9 с QWERTY-клавиатурой
Компания Elecrow выпустила ThinkNode M9 — компактный коммуникатор для обмена сообщениями без сотовой связи и доступа к интернету. Внешне устройство напоминает старые смартфоны BlackBerry: почти полови
2 часа назад
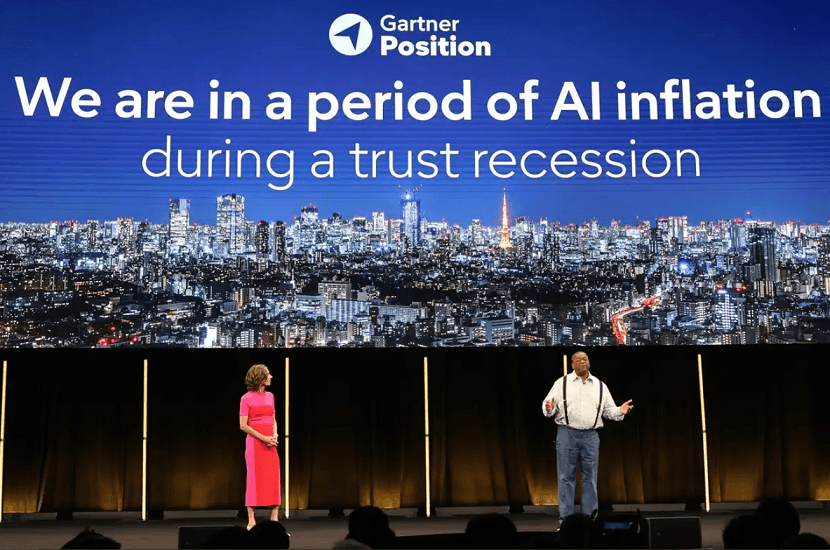
Gartner: ИИ-компаниям пока нельзя доверять серьёзные задачи бизнеса
За ошибку искусственного интеллекта отвечать будет не тот, кто его разработал, а тот, кто им пользовался. И это уже не догадка, а прямое предупреждение крупнейшей аналитической фирмы, как сообщает The
2 часа назад
«Сбер» показал Time Adapter — надстройку к генеративным моделям для управления динамикой событий и частотой кадров
Команда ИИ-проекта Kandinsky «Сбера» разработала подход под названием Time Adapter. Инициатива предоставляет собой надстройку к генеративным моделям, которая управляет динамикой событий и частотой кад
2 часа назад
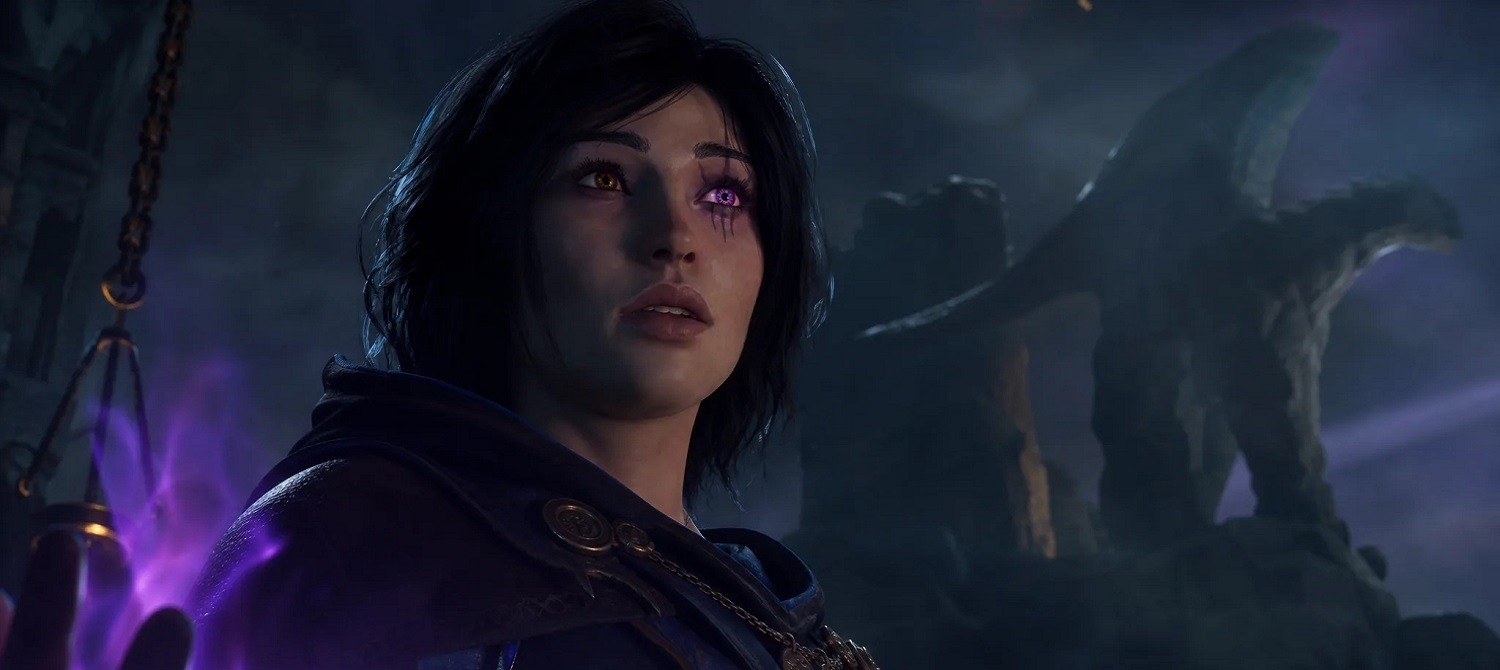
В Wizards of the Coast подтвердили: сюжет Warlock будет строго линейным
После триумфа Baldur’s Gate 3 кажется, что абсолютная свобода выбора стала обязательным атрибутом любой фэнтезийной RPG. Larian Studios задала свежий «золотой стандарт», к которому сегодня пытаются пр