1 час назад
ТОП-5 ИБ‑событий недели по версии Jet CSIRT
Сегодня в ТОП-5 — устранена критическая уязвимость в GitLab с оценкой CVSS: 10.0, обзор атак NightEagle на российские компании, критическая уязвимость в Cisco Secure Email Gateway активно эксплуатируется, свежий стилер WeaselBiscuit крадет данные из расширений Chrome, MovieReaper атакует пользователей по всему миру через скомпрометированные торренты + начальный выпуск подкаста «НЕ ЗАЩИЩЕНЫ. 24 часа после взлома».
Вышел начальный версия подкаста «НЕ ЗАЩИЩЕНЫ. 24 часа после взлома»
Обсуждаем, что происходит в первые часы после взлома. Какие решения приходится принимать, где команды совершают ошибки и что происходит с инфраструктурой и людьми. Никакой теории, только личная практика работы директора центра мониторинга и реагирования «Инфосистемы Джет» Рината Сагирова и его команды на 100+ крупных инцидентах.
В первом выпуске разбираем первые сутки после взлома — от обнаружения инцидента до первых решений команды.
Обсуждаем:
️какие действия предпринимают разные команды,
️где чаще всего теряется драгоценное время,
*️когда стоит подключать внешних специалистов.
1. Устранена критическая уязвимость в GitLab с оценкой CVSS: 10.0
GitLab выпустила внеплановое обновление, которое закрывает уязвимость CVE-2026-85706 (CVSS: 10.0) — обход пути (path traversal) в программный оболочку коммитов репозитория. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере через специально сформированные запросы к api. CISA добавила уязвимость в каталог известных эксплуатируемых уязвимостей (KEV), подтвердив, что она уже используется в реальных атаках. Патч вышел в версии GitLab 19.3.2. Администраторам необходимо обновить все инсталляции GitLab — как self-managed, так и GitLab.com.
2. Обзор атак NightEagle на российские компании
«Лаборатория Касперского» опубликовала разбор инструментария группировки NightEagle, атакующей инфраструктуру российских компаний. В отчёте описываются техники, используемые для скрытого проникновения и закрепления: GhostContainer — способ маскировки вредоносной нагрузки под легитимные контейнеры и системные процессы, а также туннелирование трафика C2 через легитимные сервисы для обхода сетевых фильтров. Группировка использует целевые фишинговые письма и эксплуатацию уязвимостей в публично доступных приложениях для первоначального доступа. Особенность NightEagle — адаптация под инфраструктуру конкретных жертв и длительное незаметное присутствие в сети. Рекомендуется проверить инфраструктуру на индикаторы компрометации из отчёта и усилить мониторинг аномального трафика к внешним сервисам.
3. Критическая уязвимость в Cisco Secure Email Gateway активно эксплуатируется
Cisco предупредила об активной эксплуатации критической уязвимости CVE-2026-76461 (CVSS: 9.8) в Cisco Secure Email Gateway. Уязвимость связана с инъекцией в алгоритм обработки почтовых сообщений и позволяет неаутентифицированному злоумышленнику выполнить произвольный исходник на устройстве. Cisco подтвердила, что уязвимость уже используется в реальных атаках, и выпустила экстренные исправления. Затронуты версии AsyncOS для Email Security Appliance. Администраторам рекомендуется инсталлировать обновление и проверить логи на предмет подозрительной активности.
4. Новый стилер WeaselBiscuit крадет информация из расширений Chrome
Исследователи OpenSourceMalware обнаружили новый инфостилер WeaselBiscuit, распространяемый через вредоносные npm-пакеты, в том числе process-tailwind@1.1.99, engin1@1.3.99, swnwall@1.2.10 и серию @biz44/*. Инфекция начинается с npm-импорта: пакет автоматически запускает отдельный Node.js-процесс, который загружает полезную нагрузку с Npoint dead-drop (api.npoint.io), декодирует Base64 и выполняет её через new Function. Управляющий хост (C2, command-and-control) — обычный HTTP-сервис на 103.170.217.184:8787, через него оператор отправляет команды и получает украденные информация. WeaselBiscuit крадёт хранилище расширений Chrome (Local Extension Settings) на Windows, macOS и Linux, а равным образом собирает буфер обмена и логирует нажатия клавиш на Windows по команде оператора. Каждая установка помечается числовым campaign ID (10, 12, 44, 79, 95, 99) для серверной сортировки. Рекомендуется удалить вредоносные пакеты, проверить node_modules и заблокировать C2-адрес на периметре.
5. MovieReaper атакует пользователей по всему миру через скомпрометированные торренты
«Лаборатория Касперского» обнаружила crimeware-кампанию MovieReaper, в которой вредоносное ПО маскируется под популярные фильмы. Кампания затронула несколько сотен частных пользователей и организаций из России, Европы, Азии и Африки — в том числе коммерческие предприятия, госсектор, ИТ, консалтинг, розницу, транспорт и сельское хозяйство. Злоумышленники скомпрометировали открытый репозиторий торрент-файлов itorrents[.]org, из-за чего зависящие от него трекеры раздавали пользователям вредоносные торренты. При загрузке по magnet-ссылке вместо фильма возвращался загрузчик под именем вида the odyssey (2026) [1080p] [webrip] [5.1].exe с иконкой VLC. После ручного запуска загрузчик обходит песочницы, связывается с C2 deadhub[.]org и загружает шеллкод в хранилище. Вторая стадия получает адрес следующего C2 через блокчейн Solana, третья — обходит UAC и закрепляется под видом msedge.exe. Финальный модуль даёт оператору 21 команду для работы с файловой системой. Для срыва атаки достаточно заблокировать домен и IP первого C2.
Читают сейчас
20 минут назад
Эксплуатацию Международной космической станции продлят до 2030 года
Эксплуатацию Международной космической станции (МКС) продлят до 2030 года, рассказал глава «Роскосмоса» Дмитрий Баканов на встрече с премьер‑министром России Михаилом Мишустиным. Как подчеркнули в «Ро
30 минут назад
Съезд SORUCOM 2026
С 22 по 25 сентября 2026 года проходит 7-я международная съезд SORUCOM «Развитие вычислительной техники в России, странах бывшего СССР, и СЭВ». Программа выступлений традиционно весьма интересная - мн
32 минуты назад
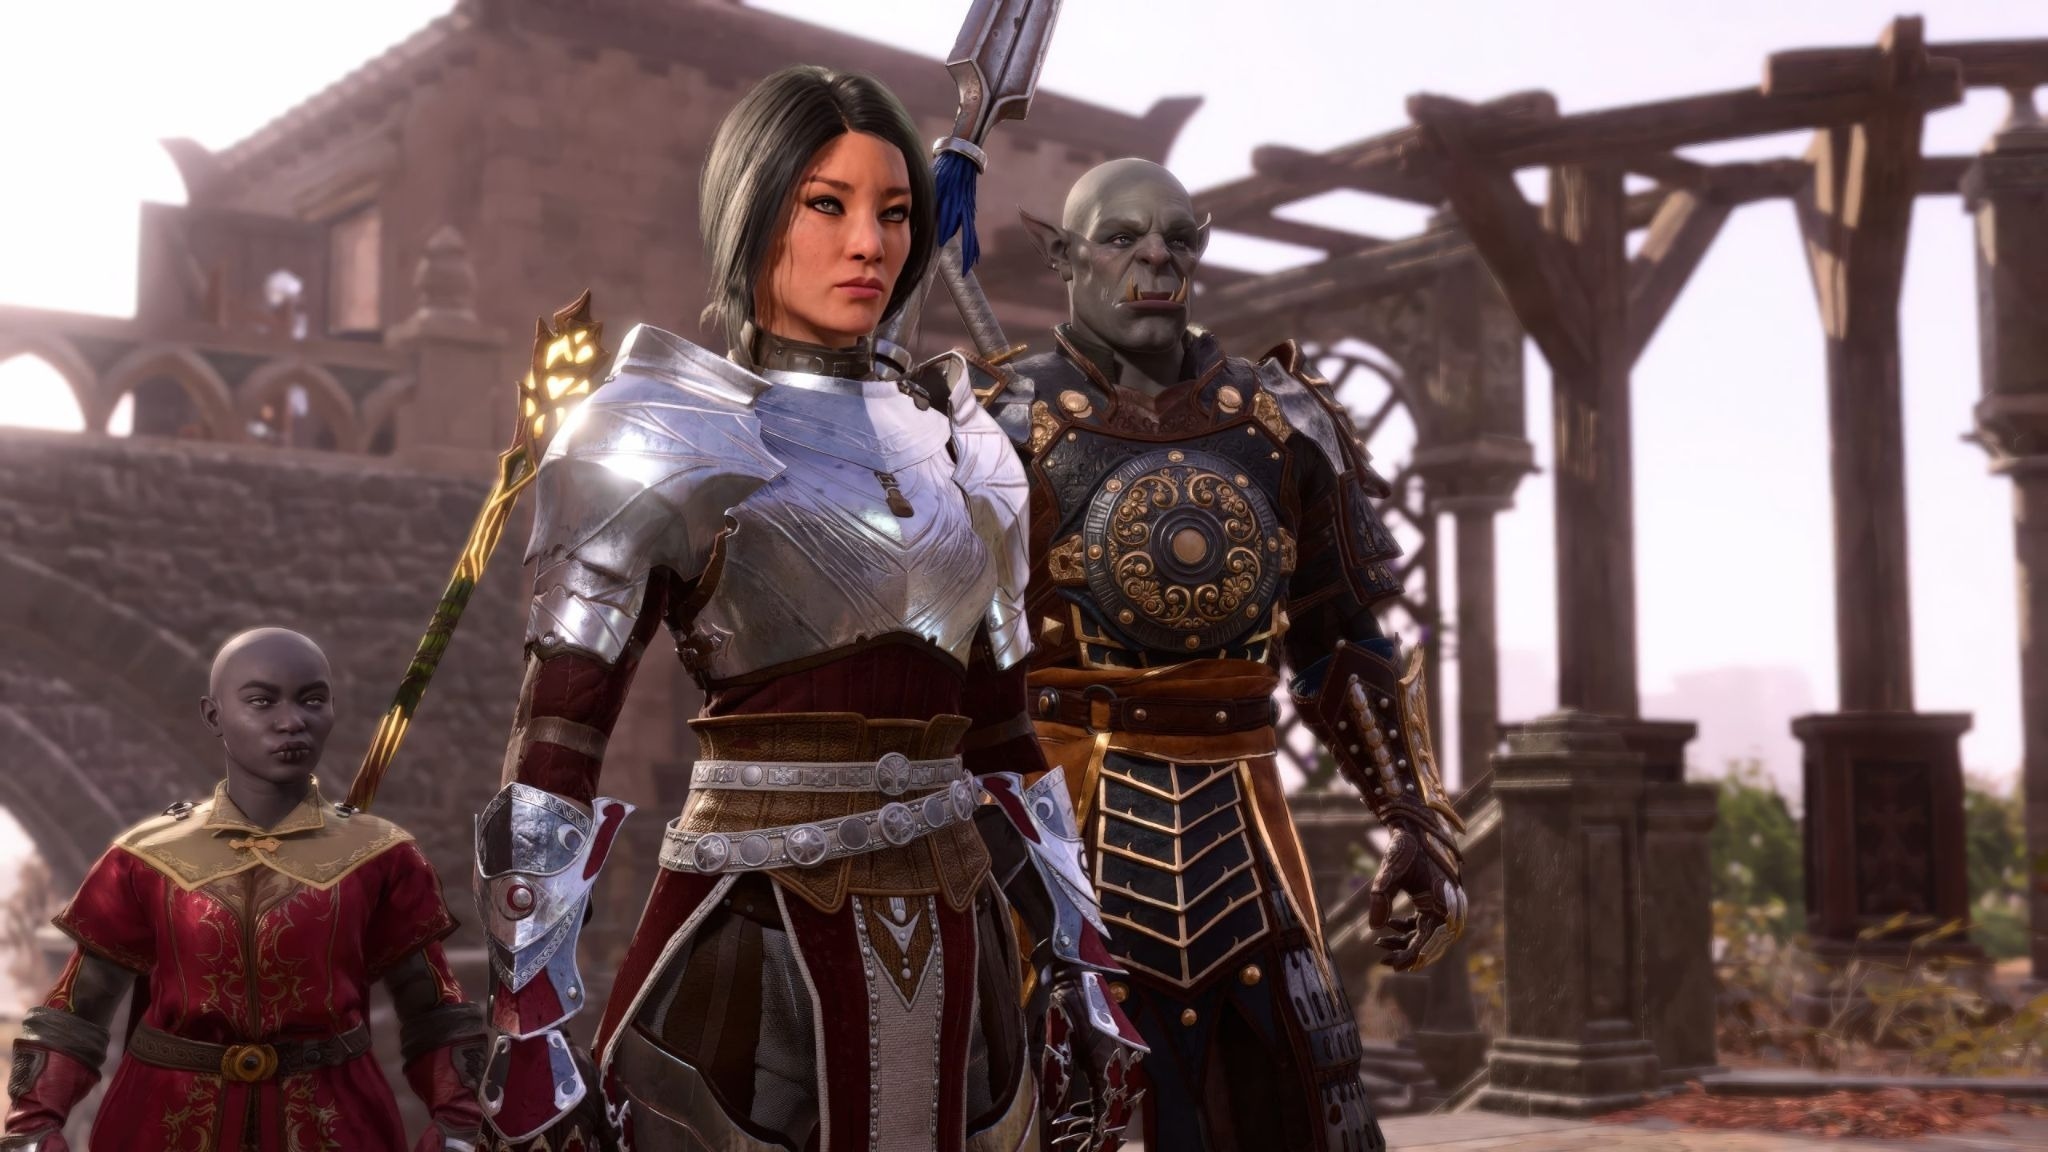
Для Baldur's Gate 3 вышел масштабный сюжетный мод «Чионтарские дебри»
Baldur's Gate 3 — это культовый инициатива на века, интерес к которому не угасает даже спустя 3 года после релиза. Яркое тому подтверждение — масштабный любительский аддон от мододела SquallyDaBeanz.
1 час назад
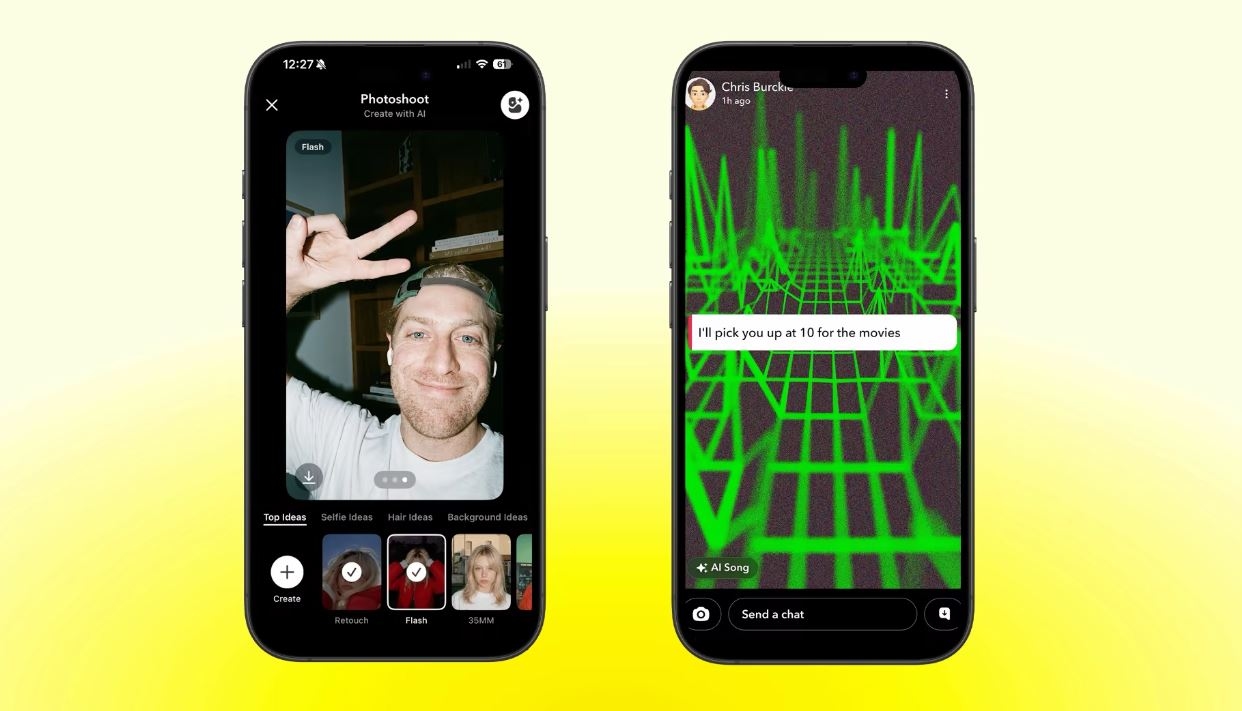
Snap обновит подписку Lens+ функциями генеративного ИИ
Компания Snap обновила тарифный план подписки Lens+ в Snapchat, добавив ряд инструментов на базе искусственного интеллекта. Подписки стоит $7,99 в месяц. Ознакомиться далее
1 час назад
Microsoft исправила проблему с копированием и вставкой в Excel
Microsoft устранила проблему, из‑за которой у пользователей Excel возникали сбои при копировании и вставке данных после установки обновлений безопасности за сентябрь 2026 года. Читать далее