4 мая 2026, 17:49
ТОП-5 ИБ-событий недели по версии Jet CSIRT

Сегодня в ТОП-5 — Пакет PyPI был взломан для распространения программы-похитителя информации, обнаружена критическая уязвимость в продуктах GitHub, вирус-вымогатель VECT 2.0 необратимо уничтожает файлы, новый бэкдор на Python использует туннельные сервисы для кражи учетных данных, новая уязвимость Copy Fail в Linux даёт возможность получить root-доступ.
Пакет PyPI был взломан для распространения программы-похитителя информации
В новом релизе открытой версии Python CLI Elementary (релиз 0.23.3), популярного пакета с 1,1 миллиона ежемесячных загрузок, был обнаружен вредоносный исходник. Релиз был обнародован в PyPI и в образе Docker, загруженном в реестр Elementary. Злоумышленник разработал запрос на слияние с вредоносным кодом и использовал уязвимость внедрения скриптов в одном из рабочих процессов GitHub Actions для публикации в качестве релиза 0.23.3. Пользователям следует проверить установленную версию — если это версия 0.23.3, то удалить её и заменить безопасной версией. Также удалить файлы кэша, чтобы избежать появления каких-либо артефактов.
Обнаружена критическая уязвимость в продуктах GitHub
Исследователи из Wiz раскрыли подробности критической уязвимости, затрагивающей GitHub.com и GitHub Enterprise Server. Уязвимость получила идентификатор CVE-2026-3854 (CVSS: 8.8) и может позволить авторизованному пользователю осуществлять удаленное выполнение кода. Для атаки требовалась всего одна команда: git push со специально созданным параметром push, который использовал несанкционированный символ. Рекомендуется обновить продукты GitHub до последней версии с исправлениями. Также проверить файл /var/log/github-audit.log на наличие операций push, содержащих точку с запятой в параметрах push.
Вирус-вымогатель VECT 2.0 необратимо уничтожает файлы
Специалисты из Check Point Research предупреждают, что ВПО VECT 2.0 больше похож на программу-уничтожитель данных, чем на программу-вымогатель в связи с критической уязвимости в реализации шифрования, которая делает восстановление данных невозможным даже для злоумышленников. Это означает, что даже жертвы, решившие заплатить выкуп, не смогут вернуть свои информация. Все три варианта VECT 2.0 имеют критическую уязвимость в реализации, в связи с которой любой файл размером более 131 072 байт безвозвратно уничтожается, а не шифруется для последующего расшифрования. Предполагается, что операторами VECT являются, скорее, начинающие, чем опытные злоумышленники, не говоря уже о возможности того, что некоторые фрагменты кода могли быть сгенерированы с помощью инструмента ИИ.
Новый бэкдор на Python использует туннельные сервисы для кражи учетных данных
Исследователи из Securonix обнаружили новую скрытую бэкдор-структуру на основе Python под названием DEEP#DOOR. DEEP#DOOR обладает возможностями для установления постоянного доступа и сбора широкого спектра конфиденциальной информации со скомпрометированных хостов. Цепочка вторжения начинается с выполнения пакетного скрипта, который отключает средства безопасности Windows, динамически извлекает встроенную полезную нагрузку Python и устанавливает постоянный доступ с помощью скриптов папки автозагрузки, ключей запуска реестра и запланированных задач. Специалистам рекомендуется сосредоточиться на обнаружении несанкционированных изменений параметров безопасности, необычных артефактов сохранения активности и исходящих соединений с туннельными сервисами.
Новая уязвимость Copy Fail в Linux даёт возможность получить root-доступ
Исследователи из Xint Code раскрыли подробности уязвимости Linux с локальным повышением привилегий (LPE), которая может позволить непривилегированному локальному пользователю получить root-доступ. Уязвимость, отслеживаемая как CVE-2026-31431 (CVSS: 7.8), получила кодовое название Copy Fail. По своей сути уязвимость связана с логическим изъяном в криптографической подсистеме ядра Linux, например — в модуле algif_aad. В связи с этим рекомендуется обратить внимание на аномальную активность, связанную с изменением идентификаторов пользователей (UID) в цепочках процессов.
Читают сейчас
3 часа назад
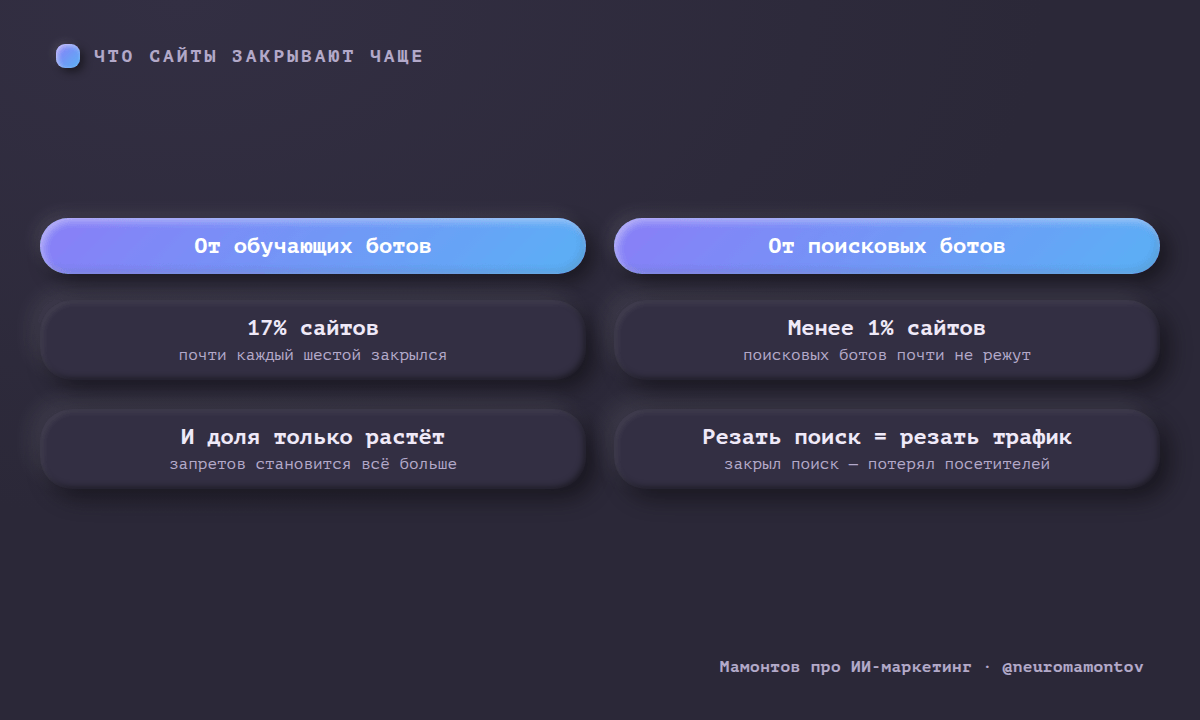
Cloudflare позволит блочить обучающих ИИ-ботов?
Буду первым, кто не просто перепостит новость про апдейт Cloudflare, а ещё и по существу прокомментирует, почему тема разделения ботов на поисковых и обучающих так важна для владельцев сайтов. Что пок
3 часа назад
Deveillance представила Kalypta — программа, которое мешает нейросетям расшифровывать созвоны
Стартап-компания Deveillance показал Kalypta — программа, которое мешает нейросетям расшифровывать речь во время созвонов. Приложение работает локально и в реальном времени изменяет исходящий аудиопот
3 часа назад
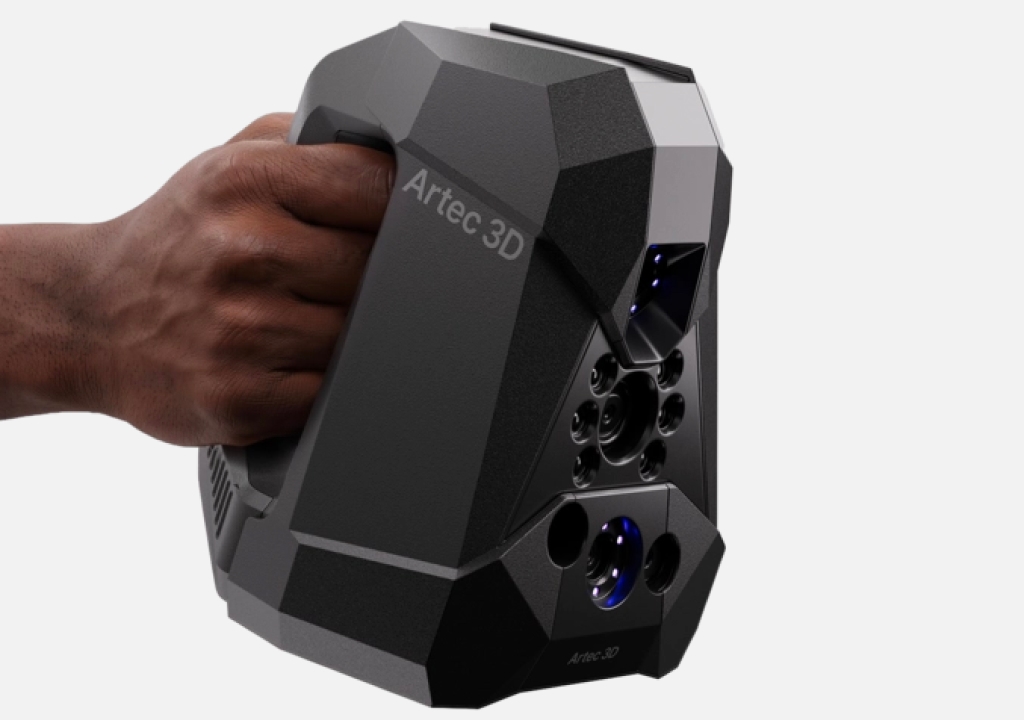
Artec выпустила 3D‑сканер Neo с точностью до 0,025 мм и функция использвать меньше маркеров
Artec представила Neo — беспроводной 3D‑сканер для контроля качества и реверс‑инжиниринга. Одна из особенностей устройства заключается в гибридном режиме, в котором оператору не нужно покрывать всю де
4 часа назад
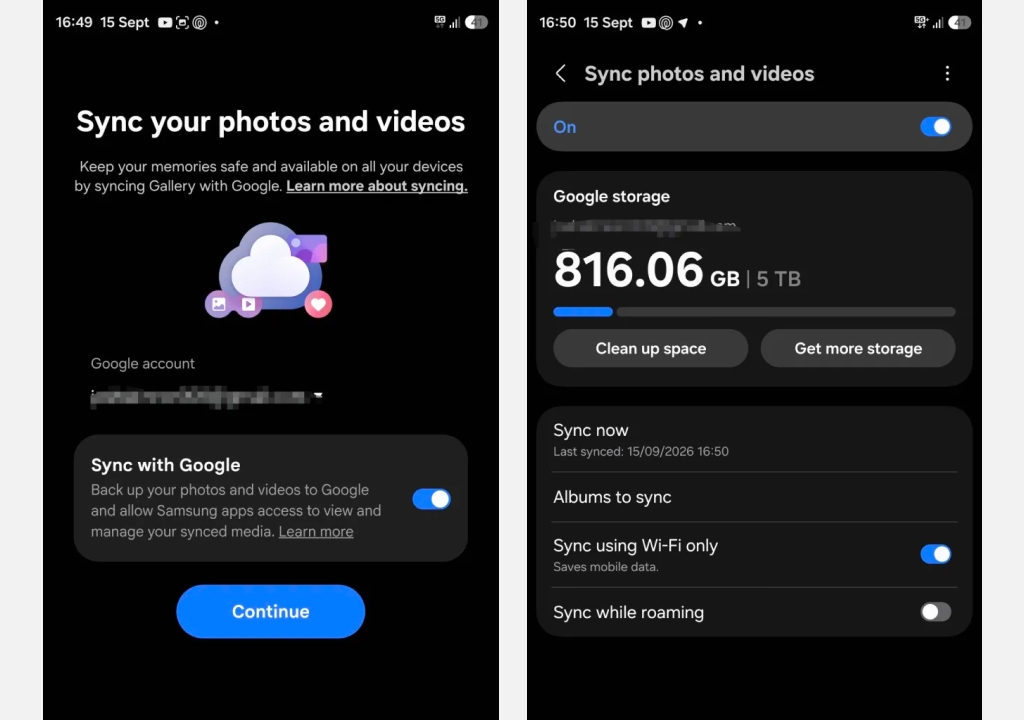
Samsung Gallery получит синхронизацию с Google Photos
Samsung готовит интеграцию фирменного приложения «Галерея» с Google Photos. Информацию об этом нашли в обновлении внутреннего сервиса Gallery Cloud Sync. Встраивание заменит собой уже существующую син
8 часов назад
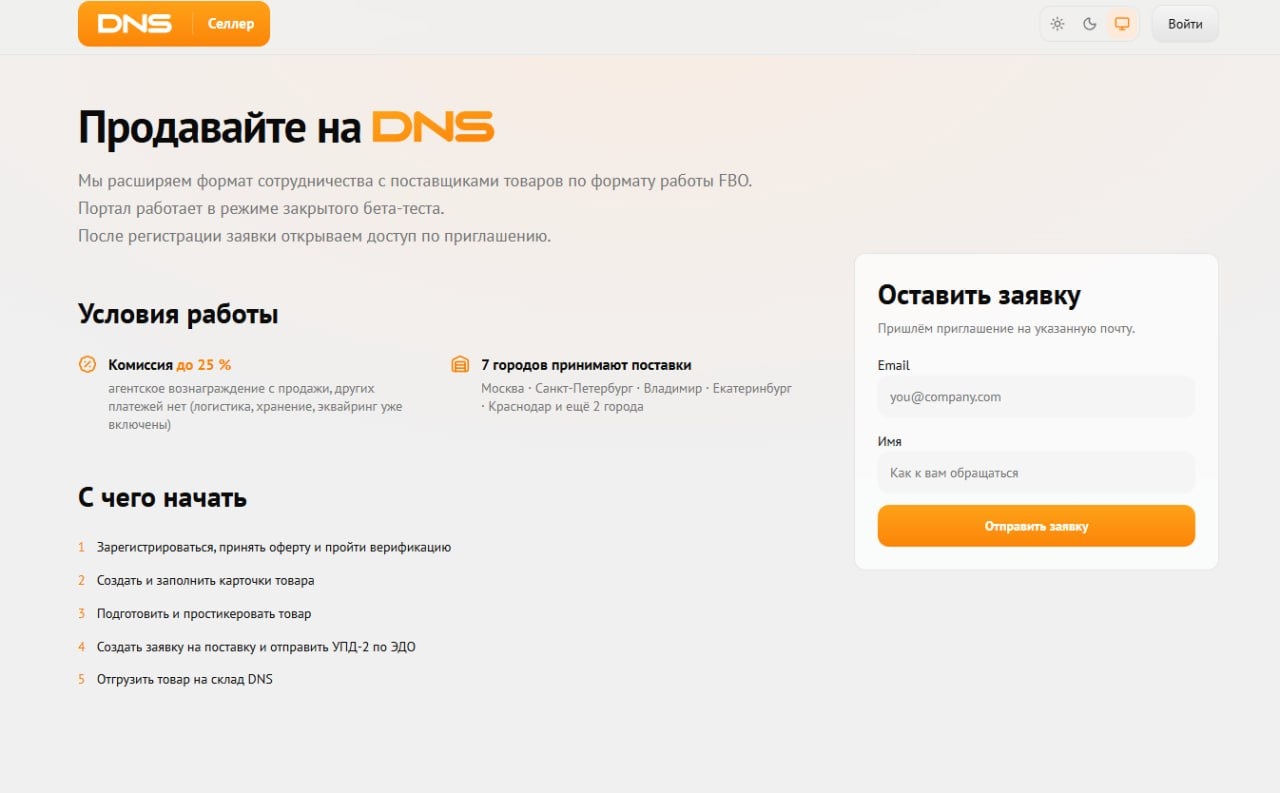
DNS теперь маркетплейс — селлерам обещают комиссию в 25% и хранить товары на складах компании
На сайте DNS появился раздел для сторонних продавцов — «Селлерам». В контексте этого проекта сторонним поставщикам предлагается продавать товары через DNS. Пока инициатива работает в закрытом бета‑тес