1 час назад
У CrowdSec украли исходник из 170 приватных репозиториев через заражённые npm-пакеты
18 сентября 2026 года организация CrowdSec опубликовала разбор инцидента, в котором связала кражу кода примерно из 170 приватных GitHub-репозиториев с майской компрометацией TanStack. Репозитории скачали 22 мая, а о результатах утечки организация узнала уже в сентябре, после публикации архива на форуме.
Цепочка событий, которая привела к потере данных, начинается ещё весной. 11 мая атакующий выпустил 84 вредоносные версии 42 пакетов TanStack. При установке они подтягивали Git-зависимость, чей установочный сценарий запускал исходник для сбора секретов, в том числе токены GitHub, облачные учётные информация и SSH-ключи.
В случае CrowdSec пострадал бывший сотрудник, которому временно сохранили доступ к GitHub для завершения работы. Украденный у него OAuth-токен позволил скачать репозитории, а скомпрометированный аккаунт удалили из организации только 25 мая, через три дня после кражи. По итогам расследования CrowdSec не обнаружила изменений кода или компрометации инфраструктуры и баз данных, тем не менее 16 сентября на стороннем форуме был обнародован исходный код из всех 170 затронутых репозиториев.
В базе CodeScoring есть действующие записи о вредоносном коде для всех 84 зараженных версий из официального списка TanStack. Для новых загрузок через подключённый к репозиторию пакетов модуль CodeScoring.OSA можно задать политику «Зависимость опасна», выбрать этап proxy и активировать «Активно» и «Блокер». Эти настройки позволяют блокировать запросы компонентов, признанных опасными.
В случае ранней установки заражённой версии необходимо проверить историю сборок и рабочие машины, отозвать скомпрометированные секреты и разобрать обращения к репозиториям. Временные доступы бывших сотрудников также требуют ограниченного срока действия и минимального набора прав. Даже после удаления заражённого пакета оставленный действующим токен позволяет продолжить атаку позже.
Читают сейчас
48 минут назад
Вебинар GlowByte и AW BI: миграция BI в крупной международной компании
Сменить BI-систему так, чтобы бизнес ни дня не остался без отчетов. Такую задачу команда GlowByte решала в крупной международной производственной компании: переносила аналитику с Qlik и Tableau на AW
1 час назад
Классика оживает: бесплатную версию Tyrian обновили спустя 4 года
Выпустили новую версию OpenTyrian — бесплатной игры, которая воссоздает классический шутер 1990-х. Это не мод, а отдельный публичный проект, который переносит содержимое оригинала и не требует старых
1 час назад
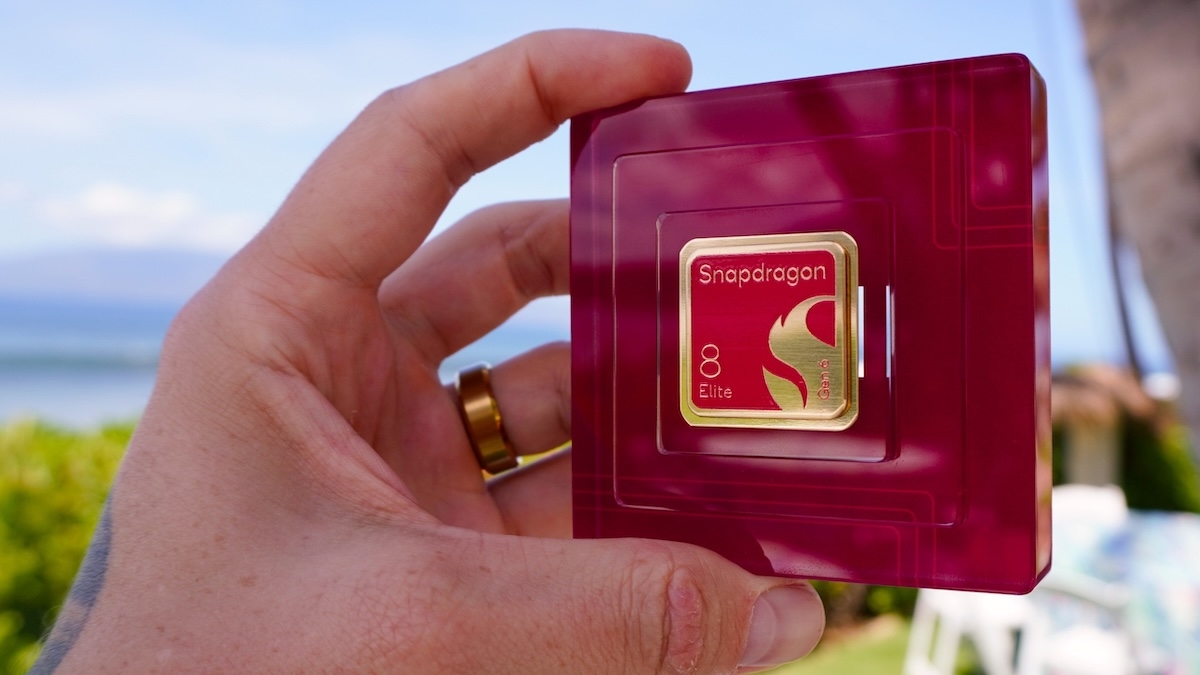
Qualcomm представила мобильные чипы Snapdragon 8 Elite Gen 6 и Extreme: частота 5 ГГц и техпроцесс 2 нм
Qualcomm представила два флагманских процессора для смартфонов: Snapdragon 8 Elite Gen 6 и Snapdragon 8 Elite Extreme Gen 6. Оба чипа изготовлены по 2-нм техпроцессу и ориентированы на усовершенствова
1 час назад
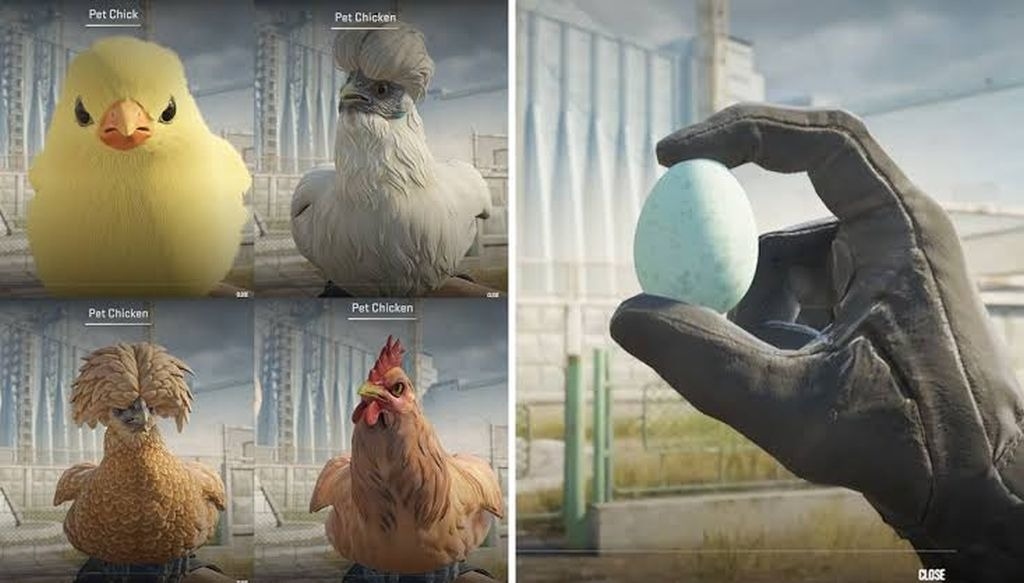
Valve тайком добавила в CS2 питомцев: теперь в игре можно выращивать курочек
Казалось бы, главным событием свежего обновления Rush Hour для Counter-Strike 2 должен был стать новый динамичный режим 3v3 или долгожданная механика бесшумной перезарядки. Но всё внимание сообщества
2 часа назад
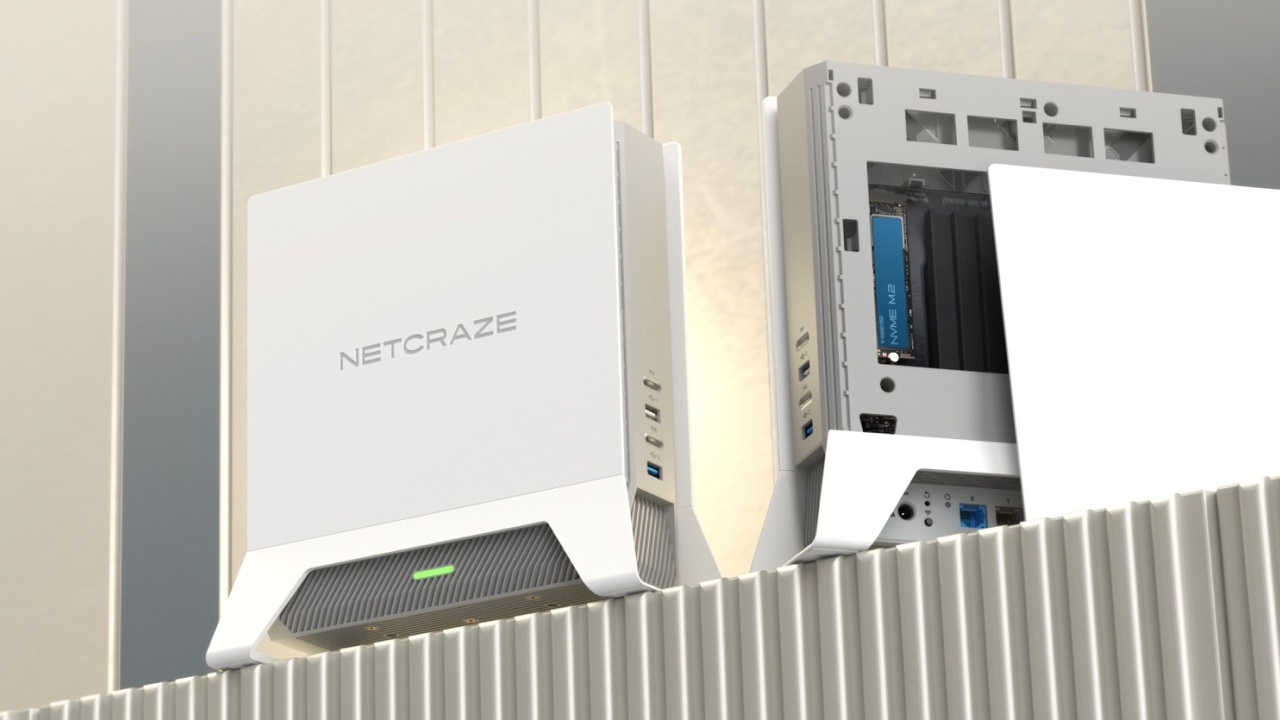
Netcraze выпустила роутер Titan SE с Wi‑Fi 7 и слотом для NVMe SSD
Организация Netcraze представила интернет‑центр Titan SE NC-4210. Девайс оснастили поддержкой Wi‑Fi 7, двумя портами Ethernet на 2,5 Гбит/с и отдельным слотом M.2 для установки NVMe‑накопителя. Ознако