1 час назад
В FirstVDS завершили собственный технический разбор инцидента с уязвимостью в VMmanager 6

21 октября 2026 года в FirstVDS сообщили клиентам, что инженеры компании завершили собственный технический разбор инцидента с уязвимостью в системе управления виртуализацией VMmanager 6 (решение входит в продуктовый портфель ГК «Астра»). В FirstVDS выполнили техническое расследование не дожидаясь результатов от вендора ISPsystem. В FirstVDS добавили, что вендор активно работал с инфраструктурой и сообщил, что уязвимость закрыта. Несмотря на это, открывать доступ в FirstVDS пока не будут, до полного восстановления и проверки затронутых узлов инфраструктура остаётся в изоляции.
VMmanager — российская система серверной виртуализации, разработанная компанией ISPsystem, входящей в группу компаний (ГК) «Астра», предназначенная для создания, управления и мониторинга виртуальной ИТ-инфраструктуры.
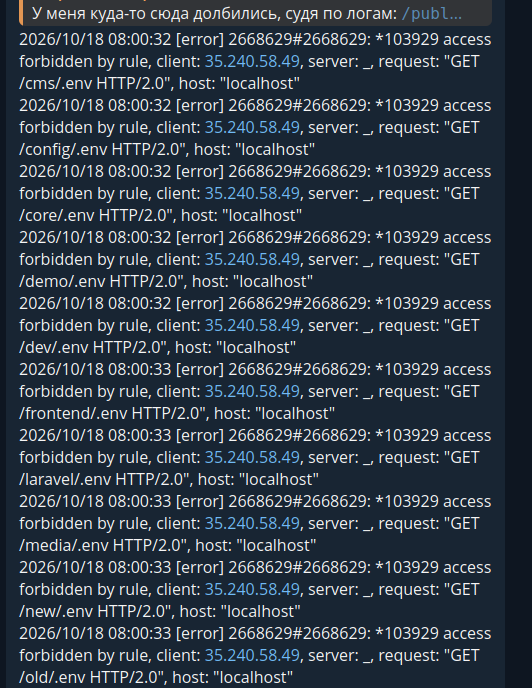
18 октября 2026 года в FirstVDS сообщили, что злоумышленники получили доступ к части сетевой инфраструктуры компании и данным некоторых клиентов через уязвимость в системе управления виртуализацией VMmanager 6.
20 октября 2026 года в FirstVDS предупредили клиентов, что работа вендора над устранением уязвимости в системе управления виртуализацией VMmanager 6 всё еще продолжается. «Доступ к панели виртуализации для клиентов пока останется закрытым, и, скорее всего, надолго. Основные функции управления серверами мы переносим в личный кабинет, работа уже идёт. Не исключаем, что в дальнейшем так и оставим: всё управление будет в личном кабинете», — пояснили в FirstVDS.
UPD 21.10, 15:00 МСК
Коротко, с тем, что появилось за сутки.
1. Мы завершили собственный технический разбор инцидента, не дожидаясь результатов расследования вендора. Это позволило уточнить масштаб инцидента и действия злоумышленников. Клиентам, чьи виртуальные машины были определены как затронутые в процессе дополнительной проверки, мы направили уведомления. Уведомления отправлялись в три этапа: на разных узлах вредоносное ПО находилось в разном состоянии и оставило разные следы, следовательно выявить весь охват одновременно не удалось. Дополнительная проверка завершена; по её результатам выявления новых затронутых узлов не ожидаем.
2. В ходе разбора мы нашли на части узлов следы закрепления — скрытые сервисы, замаскированные под служебные процессы, которые могли вернуть злоумышленнику доступ. Мы устраняем закрепление и проверяем каждый затронутый узел, возвращая его в работу только после подтверждения, что следов злоумышленника на нём не осталось.
3. Доступ к панели виртуализации останется закрытым — возможно насовсем или как минимум пока мы не восстановим все затронутые узлы. Управление серверами переносим в личный кабинет. Сроки переноса функций пока уточняются. То, чего ещё нет в личном кабинете, временно решаем через обращения в техподдержку.
4. Полный объём выгруженных данных подтвердить мы не можем, поэтому исходим из худшего: если вы получили уведомление — считайте скопированными все информация с сервера и меняйте доступы, если ещё не сделали. Сейчас это главное, что вас защищает.
5. За последние сутки вендор активно работал с инфраструктурой и сообщил, что уязвимость закрыта. Вопреки это, открывать доступ мы пока не будем: до полного восстановления и проверки затронутых узлов инфраструктура остаётся в изоляции.
Отдельно про заказ: обновления вендора также позволили нам возобновить выдачу новых серверов. Следовательно заказ работает, хотя обработка пока идёт медленнее обычного.
Сопровождение перегружена в связи с большого числа обращений: общие вопросы по инциденту — в нашем Telegram-чате; через тикеты пишите только по конкретным услугам и не дублируйте уже созданные.
Продолжить читать


