16 октября 2026, 12:00
Вышло апдейт для GitHub Apps: что изменилось в управлении репозиториями

Компания GitHub выпустила апдейт для платформы GitHub Apps и токенов персонального доступа с точной настройкой прав (fine-grained PATs). Изменения направлены на уменьшение количества запрашиваемых чувствительных разрешений и упрощение администрирования приложений.
Разработчики обновили интерфейс управления учетными данными приложений GitHub в преддверии запуска функций федерации рабочих нагрузок, а равным образом упростили подключение ранее одобренных организацией приложений для администраторов репозиториев.
Точечные разрешения для создания репозиториев и управления установками
Для fine-grained PATs и GitHub Apps стали доступны два новых режима точечной настройки прав доступа к репозиториям: repository_creation:write и installation_repositories:write.
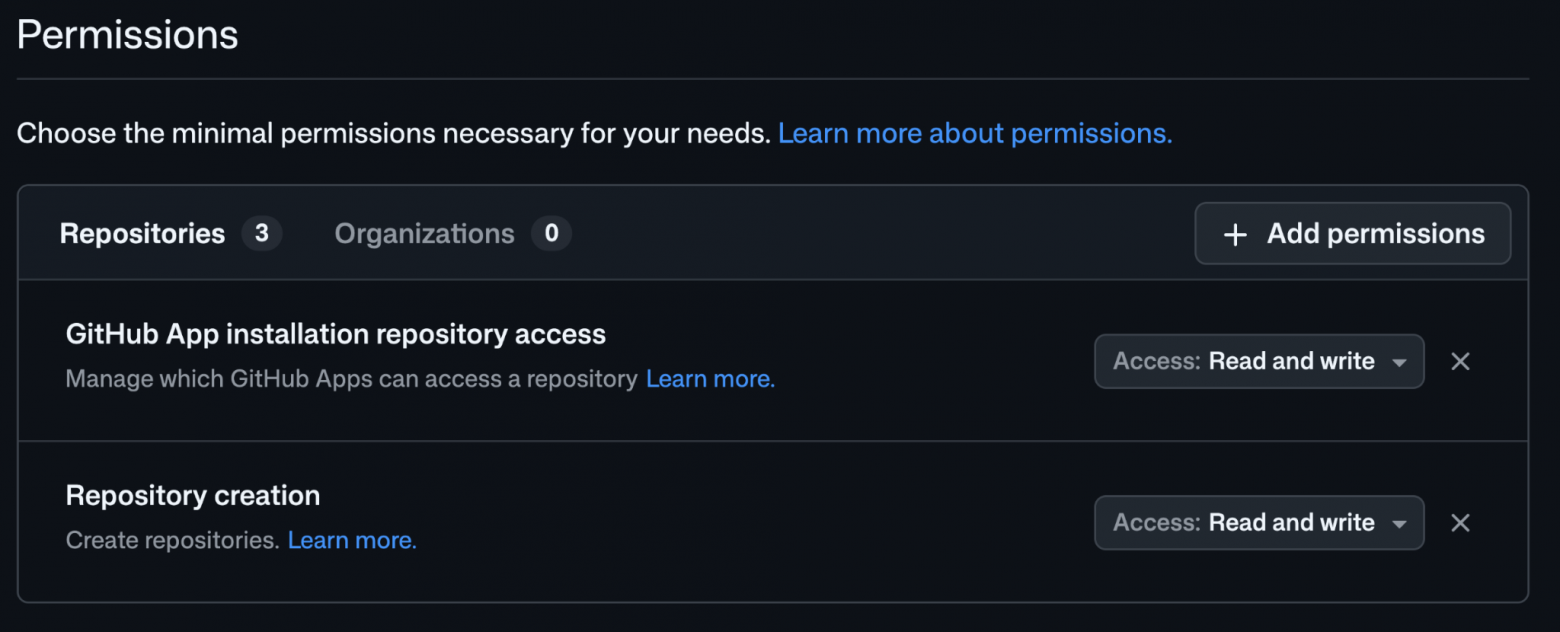
Ранее для создания репозитория требовались административные права, включавшие полномочия на исключение и перенос репозиториев. В связи с риска избыточного доступа администраторы организаций часто отклоняли приложения или запрещали персональные токены доступа.
Разрешение repository_creation:write даёт возможность создавать репозиторий в аккаунте, где оно предоставлено, без запроса более широких административных прав. Создавшее репозиторий программа или пользователь автоматически получает к нему доступ, а сама установка приложения с этим разрешением по-прежнему требует одобрения администратора организации.
Разрешение installation_repositories:write применяется к api добавления репозиториев в приложения организации и удаления из них. Ранее информация api поддерживали только общую область действия repo. Теперь приложения и fine-grained PATs с разрешением installation_repositories:write для конкретного репозитория могут добавлять или удалять этот репозиторий из любых установок организации. Если операцию осуществляет пользователь, он должен являться владельцем организации или администратором соответствующего репозитория. Это дает организациям функция автоматизировать управление доступом приложений к репозиториям без использования токенов PAT с широкими правами доступа.
Упрощенный доступ для администраторов репозиториев
Исторически так сложилось, что установка всех приложений, запрашивающих доступ на уровне организации, блокировалась администратором репозитория нев зависимости от обстоятельств. Это ограничение было смягчено для случаев, когда приложение уже установлено в организации и одобрено ее владельцем. Администраторы репозиториев могут редактировать существующую установку и добавлять свои репозитории к приложению без получения повторного одобрения владельца организации. Так как программа уже обладает правами уровня организации, внедрение репозитория не расширяет его доступ и не дает администратору репозитория дополнительных полномочий.
С добавлением разрешения на разработка репозиториев сформирован список из трех чувствительных наборов разрешений, требующих обязательного одобрения владельцем организации. В этот список входят все разрешения уровня организации, администрирование и создание репозиториев. При необходимости владельцы организаций могут ограничить установку любых приложений, оставив это право исключительно за собой.
Поэтапный переход на обновляемые токены с помощью offline_access
Для GitHub Apps добавлена поддержка области действия offline_access, аналогично OAuth-приложениям. По умолчанию GitHub Apps используют токены с ограниченным сроком действия и ротацией, однако часть разработчиков отключала сгорание токенов для удобства и испытывала сложности при попытке активировать его обратно. Область offline_access даёт возможность разработчикам постепенно переводить пользователей на токены с ограниченным сроком действия.
При запросе области offline_access программа получает токен обновления (refresh token) наряду с ограниченным по времени токеном доступа. Это меняет параметры аутентификации только для текущего сеанса и не влияет на последующие сессии. Остальные разрешения приложения по-прежнему настраиваются статически при его регистрации.

ИИ‑роутер — доступ к 400+ моделям из одной панели
Подключите OpenAI‑совместимый шлюз по единому программный интерфейс‑ключу. Настраивайте сквозную аналитику, отслеживайте лимиты и квотируйте ресурсы.
Запустить ИИ‑роутер →
Аудит приватных и внутренних приложений
Приложения GitHub Apps теперь могут использовать api Get an app для получения сведений о приватных и внутренних приложениях при наличии общего владельца. Доступ предоставляется по четырем схемам:
Общедоступные приложения по-прежнему доступны для любых сторонних приложений.
Приложения в контексте одной организации могут запрашивать информация друг о друге нев зависимости от настроек видимости.
Внутренние приложения одного предприятия могут получать информация о других внутренних приложениях того же предприятия.
Приложения уровня предприятия могут запрашивать информацию о приложениях, принадлежащих другим подразделениям той же организации.
Свежий интерфейс управления учетными данными
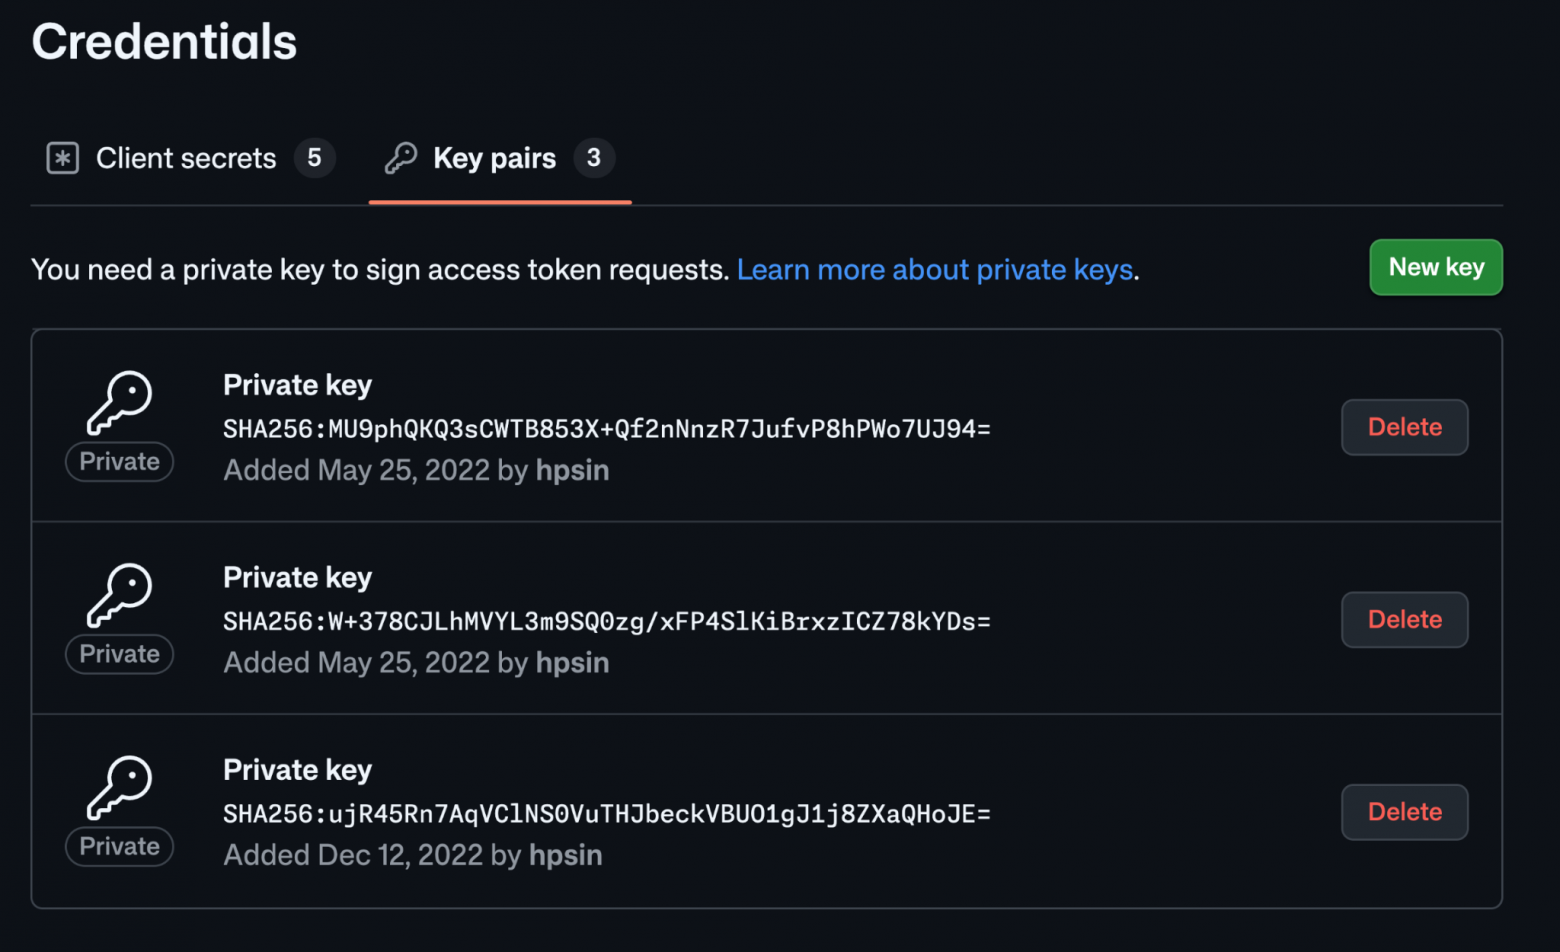
Управление учетными данными GitHub Apps перенесено из общего раздела конфигурации на отдельную вкладку Credentials. Модификация упрощает поиск учетных данных и освобождает место для интеграции параметров федерации рабочих нагрузок.
Все описанные улучшения вошли в выпуск GHES 3.24, за исключением поддержки offline_access, реализованной в GHES 3.23. Разработчики могут оставить отзыв об обновлениях в сообществе GitHub Community.
Продолжить читать


