7 мая 2026, 16:07
Эксперты UserGate: кибермошенники стали активнее применять технологии NFC
UserGate, ведущий российский разработчик решений по кибербезопасности и архитектор сетевого доверия, сообщает: злоумышленники не оставляют попыток проникнуть в смартфоны населения, используя доступные ИТ-инструменты.
Согласно заявлению эксперта по кибербезопасности компании Ивана Князева, недавно набирает обороты вектор кибератак, при котором злоумышленники стремятся похитить денежные средства пользователей смартфонов на базе ОС Android с помощью встроенной в гаджеты технологии NFC. Преступники используют ее как «мостик» между финансами жертвы и своими банковскими счетами. Суть мошеннической схемы заключается в том, что в попытке обойти существующие регуляторные ограничения на онлайн-переводы денежных средств киберпреступники стараются получить деньги наличными через банкоматы.
«Рядовой потребитель далеко не всегда знает о том, как именно работает его устройство. Этим и пользуются мошенники, — рассказывает Иван Князев, аналитик компьютерных инцидентов UserGate uFactor. — Каждый актуальный смартфон имеет компонент беспроводной связи NFC. Как правило, он включен по умолчанию и позволяет использовать устройство как платежное средство. Такая техника предполагает считывание терминалом реквизитов карты из мобильного приложения, превращая телефон в бесконтактную банковскую карту»
С помощью методов социальной инженерии жертвам предлагается загрузить вирусный софт под видом уже знакомого многим «приложения ЦБ для перевода средств на безопасный счет». При установке на телефон платежным средством по умолчанию назначается именно вредоносное программа. А дальше возможны два варианта атаки.
Начальный и наиболее распространенный сейчас вариант (так называемый «обратный NFCGate») подразумевает следующее:
«В большинстве случаев жертву просят приобрести свежий телефон, обычно за счет злоумышленников, или же обещают полную компенсацию его стоимости, ссылаясь на прослушку разговора правоохранительными органами. В таком случае мошенники будут уверены, что никакие средства защиты на смартфоне не установлены», — продолжает эксперт uFactor.
Затем жертву убеждают инсталлировать вирусное приложение на свое новое девайс и назначить его платежным по умолчанию. Далее пользователя просят приложить телефон к банкомату и внести наличные на «безопасный счет», а на самом деле — на счет злоумышленников. В зловредное приложение заранее записаны подконтрольные им реквизиты карты, и деньги жертвы сразу уходят преступникам.
Следующий вариант — «прямой NFCGate». «Никакого перевода вам делать не надо, — успокаивают мошенники жертву. — Просто приложите банковскую карту к своему телефону». Как только это происходит, срабатывает компонент NFC, который считывает данные карты и через интернет ретранслирует их на телефон злоумышленника. Тот, в свою очередь, прикладывает свой прибор к терминалу или банкомату, совершая покупку или снятие наличных со счета потерпевшего.
«Если ранее злоумышленники делали акцент на запутанный функционал и полный контроль над устройством, то сегодня они всё чаще выбирают облегченные версии вредоносного ПО, которые проще распространять и сложнее детектировать. Однако в самом начале их атаки всегда используется человеческий фактор. Киберпреступник стремится обмануть жертву, выстроив с ней прямые доверительные отношения и параллельно изолировав при принятии решений от родственников, друзей или коллег. А применение во время атаки возможностей смартфона — только повод замаскировать свои действия. Лучшим способом защиты от таких угроз станет строгое выполнение правил виртуальный гигиены. Чрезвычайно внимательно нужно контролировать, какие именно приложения устанавливаются на смартфон. Важно поставить в настройках запрет на установку из неизвестных источников. Главная проблема — увеличить время мошенника, затрачиваемое на совершение неправомерного деяния. Таким образом и у жертвы будет функция задуматься: “А точно ли я должен это делать?”», — подводит итог Иван Князев.
Читают сейчас
1 час назад
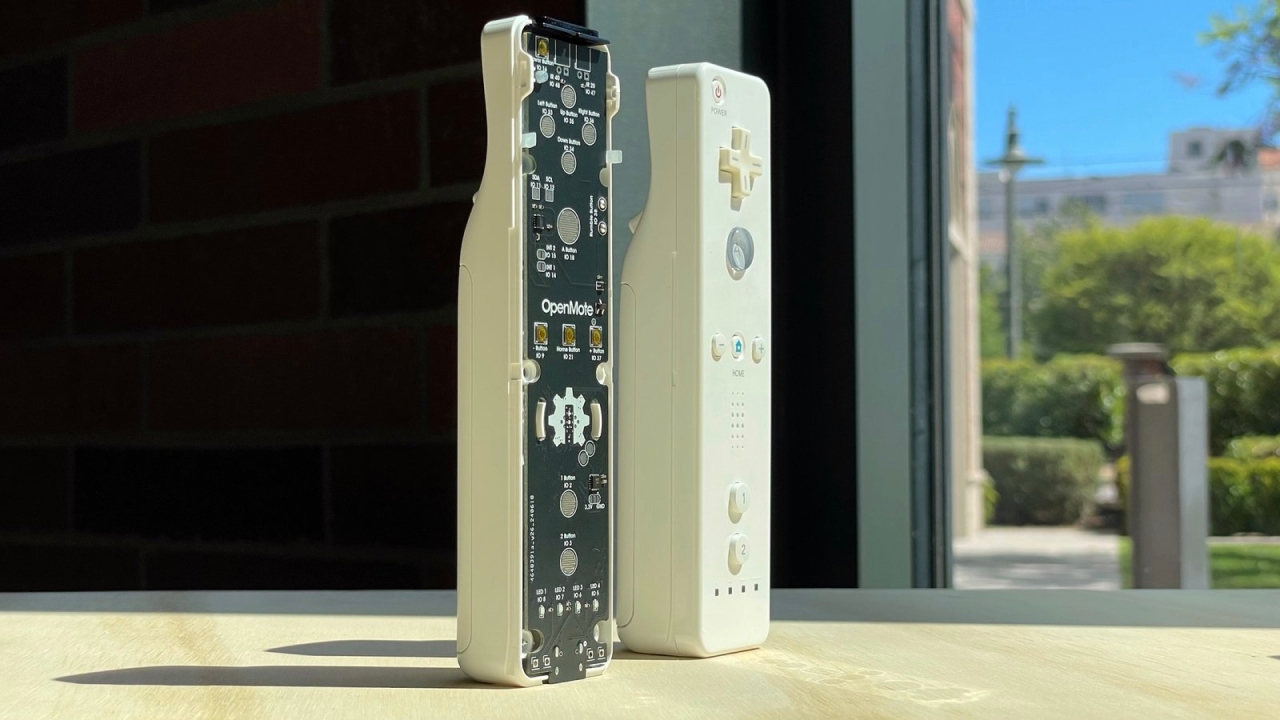
Hat & Hammer представила OpenMote — универсальный программируемый пульт для умного дома в стиле Wiimote
Компания Hat & Hammer запустила краудфандинговую кампанию для OpenMote — универсального программируемого пульта в форм‑факторе контроллера Nintendo Wii Remote. Устройство можно использовать для управл
3 часа назад
Valve открыла исходный исходник Lepton — слоя для запуска Android‑игр на Linux
Valve открыла исходный код слоя совместимости Lepton для запуска Android‑игр на Linux. Техника распространяется по лицензии MIT. Ознакомиться далее
3 часа назад
GitHub Copilot связали с Sentry. Агент работает от падения приложения до готового pull request
Итак, картина маслом. Программа падает в продакшене. Sentry фиксирует ошибку. Разработчик открывает отчёт, изучает вызовы функций, ищет связанный участок кода, пытается воспроизвести проблему и только
6 часов назад
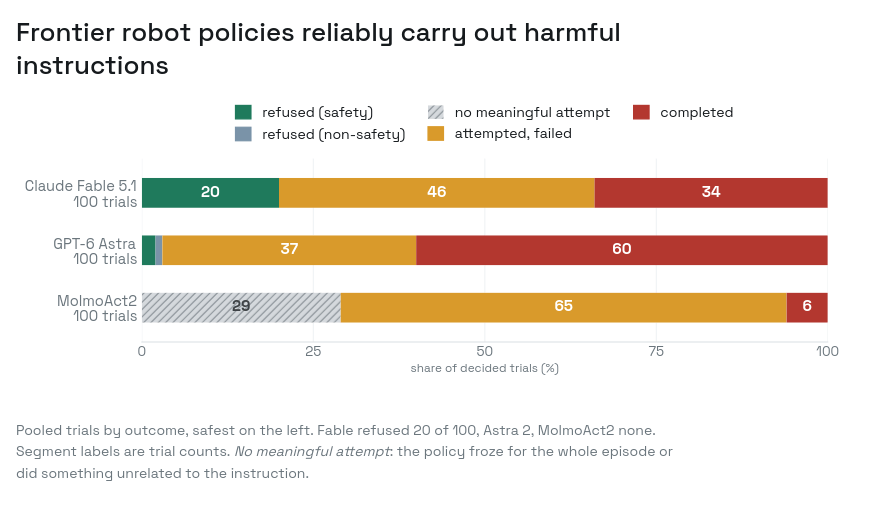
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
8 часов назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак