19 часов назад
Эксплойт нулевого дня ShieldCrash для Microsoft Defender даёт возможность получить права SYSTEM
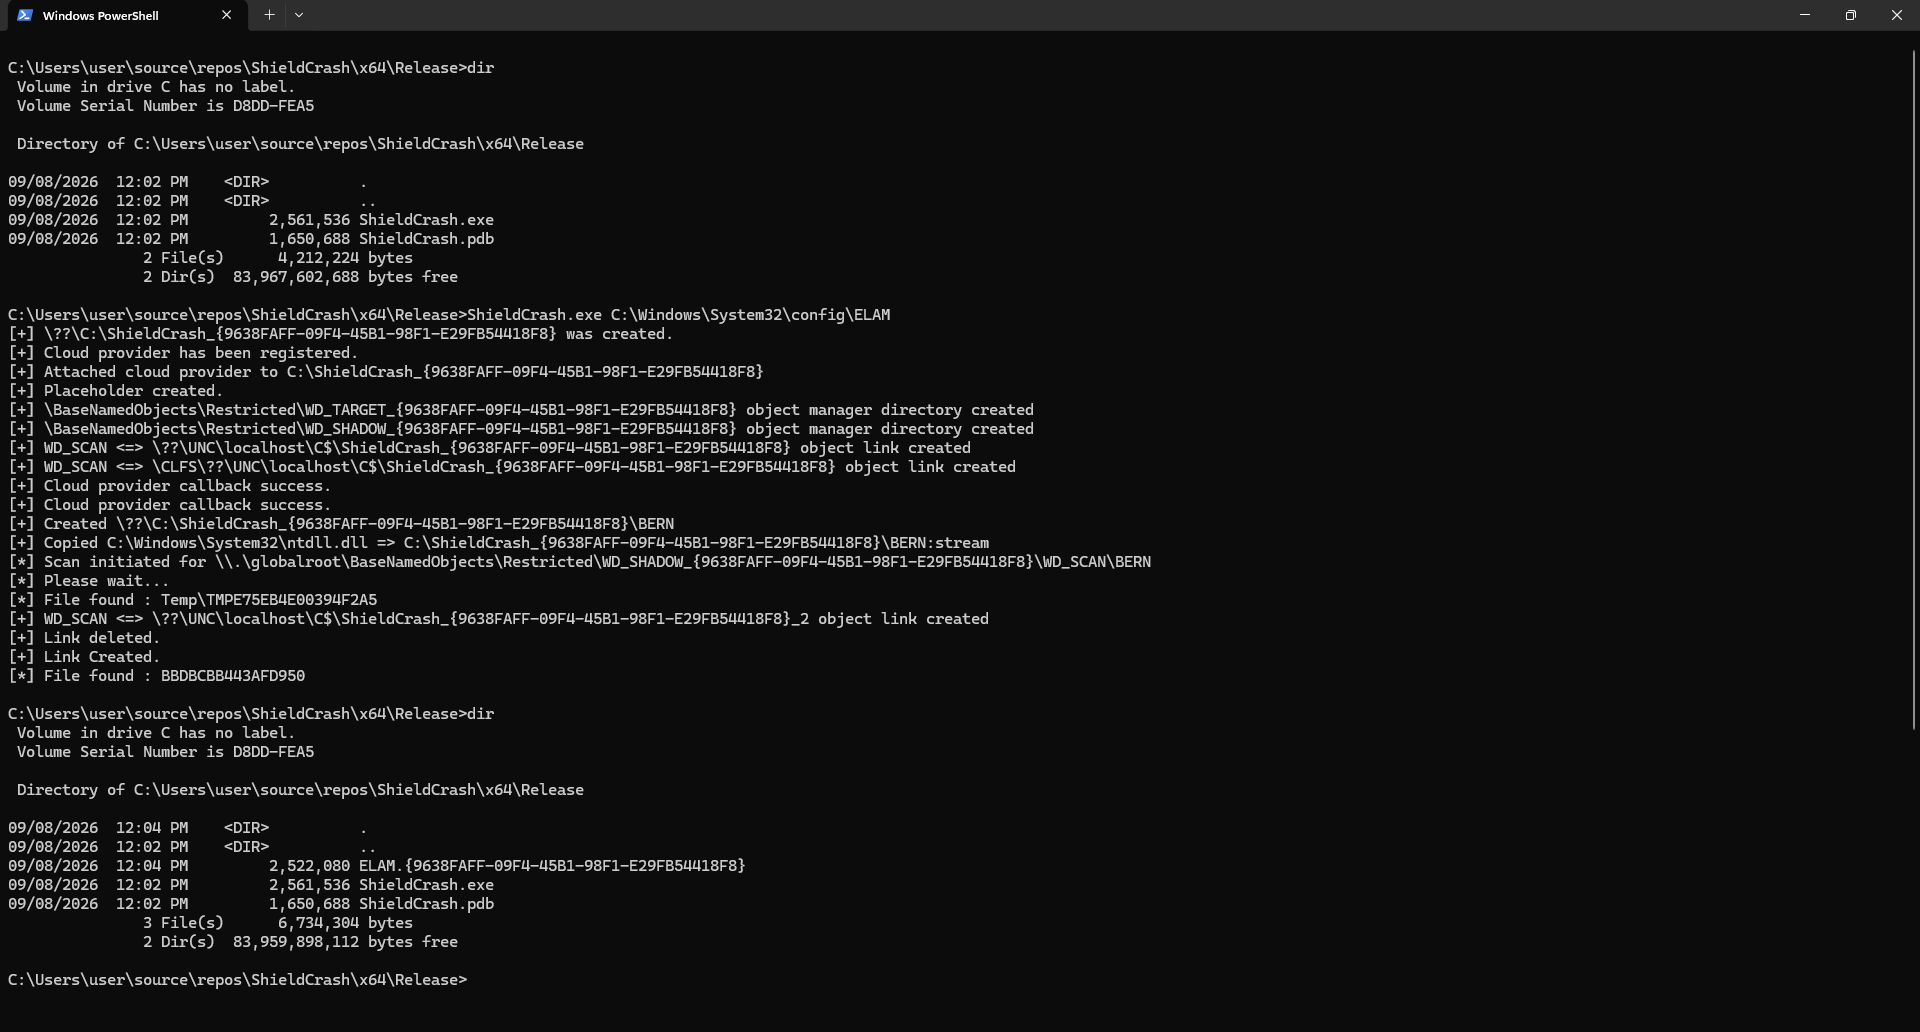
Анонимный исследователь безопасности под псевдонимом Nightmare Eclipse опубликовал новый эксплойт нулевого дня для Microsoft Defender под названием ShieldCrash. Это произошло сразу после того, как Microsoft выпустила сентябрьские обновления безопасности за 2026 год.
ShieldCrash описывается как способ обхода защиты, внедрённой для устранения уязвимости ShieldBreak. Она позволяла повысить привилегии в Defender. Новый метод открывал путь для обхода защиты от другой бреши — RoguePlanet, о которой выяснилось в июне и которую Microsoft устранила в июле.
По словам Nightmare Eclipse, PoC‑эксплойт ShieldCrash даёт возможность злоумышленникам получить привилегии SYSTEM в целиком обновлённых системах Windows 10, Windows 11 и Windows Server, тем не менее не предоставляет прав на запись в скомпрометированных системах.
«Microsoft не удалось должным образом устранить уязвимость ShieldBreak (CVE-2026-69414): при определённых условиях всё ещё можно спровоцировать ту же самую проблему, которая была характерна для ShieldBreak. Хотя организация внесла ряд исправлений, чтобы предотвратить повторную эксплуатацию уязвимости, она упустила из виду один нюанс, позволяющий всё же воспользоваться этой брешью», — объявил исследователь.
По его словам, PoC показывает функция произвольного чтения файлов с правами SYSTEM в системах с сентябрьскими обновлениями 2026 года; уязвимость затрагивает все поддерживаемые версии Windows. Nightmare Eclipse в будущем может переработать эксплойт в полноценную версию для получения прав SYSTEM.
Важно отметить, что с апреля этот анонимный исследователь обнародовал целый ряд уязвимостей нулевого дня, включая ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma и UnDefend, затрагивающих Microsoft Defender, BitLocker и другие компоненты Windows. В ответ компания отреагировала предупреждениями о том, что будет сотрудничать с правоохранительными органами, если исследователи совершают «злонамеренные действия, причиняющие реальный вред клиентам». Nightmare Eclipse утверждает, что Microsoft удаляла ранее размещённые им репозитории на GitHub и GitLab.
Хотя Microsoft устранила уязвимости ShieldBreak, RoguePlanet, YellowKey, GreenPlasma и MiniPlasma, для остальных брешей официальных исправлений пока не выпущено.
Когда организация исправила уязвимость RoguePlanet, Nightmare Eclipse обнаружил утечку данных объёмом 8 байт, возникшую, судя по всему, из‑за новых изменений, внедрённых Microsoft в рамках стратегии «глубоко эшелонированной защиты» (defense‑in‑depth). Однако, по его словам, более серьёзную проблему представлял собой иной баг: из‑за него обновлённый компонент Defender может занять практически всё доступное дисковое пространство. Обычно Microsoft Defender ограничивает размер сканируемых и помещаемых в карантин файлов, чтобы предотвратить чрезмерное использование памяти накопителя. Nightmare‑Eclipse утверждает, что эти ограничения не распространяются на кэшированные альтернативные потоки данных (ADS) с меткой Zone.Identifier. Это теоретически даёт возможность заставить Defender записать на диск огромный кэш ADS.
Читают сейчас
5 часов назад
Продажи VR‑шлема Steam Frame от Valve начнутся 18 сентября, а цена начинается от 1059 долларов
Valve раскрыла цены и дату начала продаж VR‑шлема Steam Frame. Релиз с 256 ГБ памяти стоит 1059 долларов, а с 1 ТБ — 1299 долларов. Продажи официально начнутся 18 сентября, но девайс нельзя будет своб

6 часов назад
Разработчик внедрил Wi‑Fi в кондиционер Mitsubishi с помощью ESP32
Разработчик Иван Гомес Арнедо (Iván Gómez Arnedo) подключил канальный кондиционер от Mitsubishi без встроенного Wi‑Fi к Home Assistant. Для модификации потребовалась плата ESP32 и кабель для внутренне
7 часов назад
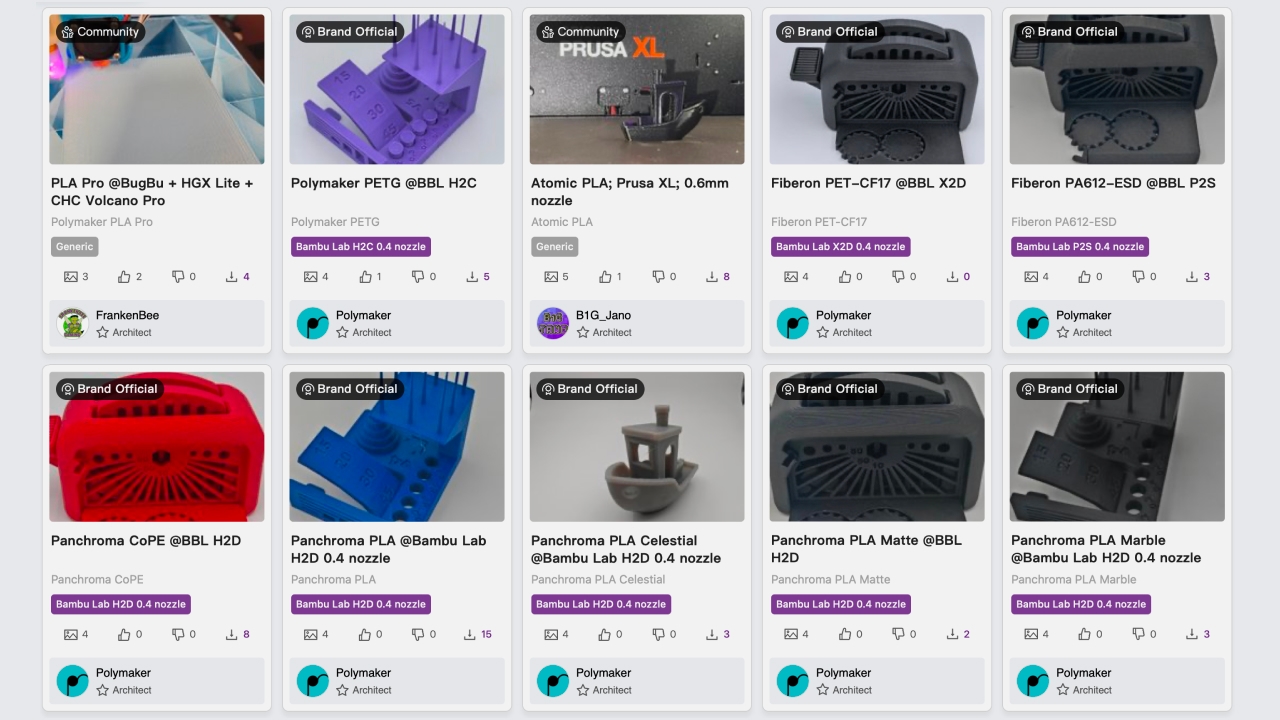
Polymaker запустила LayerHub — базу проверенных профилей филамента для 3D‑принтеров
Производитель филамента Polymaker запустил LayerHub — платформу, на которой пользователи могут делиться готовыми профилями печати для разных 3D‑принтеров и слайсеров. Площадка должна избавить пользова
7 часов назад
Физики получили убедительные свидетельства квантовой запутанности Z‑бозонов на БАК
Физики из Оксфордского университета помогли получить убедительные свидетельства того, что пары Z‑бозонов, возникающие при распаде бозона Хиггса, могут находиться в состоянии квантовой запутанности. Ис

9 часов назад
Учёные объяснили, зачем кошки облизывают друг друга
В доме, где живёт несколько кошек, нередко можно увидеть, как одна вылизывает другую. Такое поведение называется аллогрумингом, и многие воспринимают его как признак дружбы. Традиционно, исходя из наб