31 марта 2026, 00:57
HackerOne сообщила об утечке данных сотрудников после взлома системы Navia
Платформа Bug bounty HackerOne уведомила сотни сотрудников о том, что их данные были скомпрометированы после взлома злоумышленниками Navia, одного из американских провайдеров, управляющих системами льгот, пишет Bleeping Computer.
HackerOne управляет свыше 1950 программами вознаграждения за обнаружение уязвимостей и предоставляет услуги по обеспечению безопасности кода известным компаниям, например General Motors, Goldman Sachs, Anthropic, GitHub и Uber, а равным образом государственным учреждениям США, таким как Министерство обороны. В то же время Navia — ведущий администратор программ льготного страхования, услугами которого пользуются более 10 тыс. работодателей в США.
Организация HackerOne подала заявление в Генеральную прокуратуру штата Мэн, в котором сообщила, что утечка данных затронула 287 сотрудников.
«На данный момент нам стало известно, что в связи с уязвимости в системе авторизации на уровне объектов (Broken Object Level Authorization, BOLA) неизвестный субъект получил доступ к данным Navia в период с 22 декабря 2025 года по 15 января 2026 года, — сообщила организация. — 23 января 2026 года Navia стало известно о подозрительной активности в своей среде. 20 февраля 2026 года Navia разослала письма пострадавшим компаниям».
В руках злоумышленников оказалась такая информация о работниках, как номера социального страхования, полные имена, адреса, номера телефонов, даты рождения, адреса электронной почты, даты регистрации, начала действия и прекращения действия страховых планов.
HackerOne призвала пострадавших сотрудников с осторожностью относиться к подозрительным сообщениям, следить за своими финансовыми счетами и воспользоваться годовым бесплатным сервисом по защите персональных данных и мониторингу кредитной истории от Navia.
«Возможно, вам также стоит подумать о смене паролей или подсказок к паролям/контрольных вопросов, если они связаны с перечисленными выше персональными данными», — добавили в компании.
По информации представителей Navia, утечка не повлияла на финансовые информация и информацию о страховых выплатах. Тем не менее похищенных сведений злоумышленникам достаточно, чтобы проводить фишинговые атаки и попытаться манипулировать людьми.
Пока ни одна киберпреступная группировка или организация не взяла на себя ответственность за этот взлом.
Читают сейчас
3 часа назад
NVIDIA выпустила открытую схема, которая определяет, кто и когда говорил
NVIDIA выпустила Nemotron 3 Diarization, компактную схема для определения того, кто и когда говорит в аудиозаписи. Она содержит приблизительно 100 млн параметров, работает с прямыми эфирами и готовыми
4 часа назад
OpenAI может представить always-on агента на DevDay
В коде и интерфейсе ChatGPT начали всплывать следы нового агента под коротким названием «o». И да, судя по всему, OpenAI снова решила, что одной буквы для продукта вполне в достаточной степени. Упомин
4 часа назад
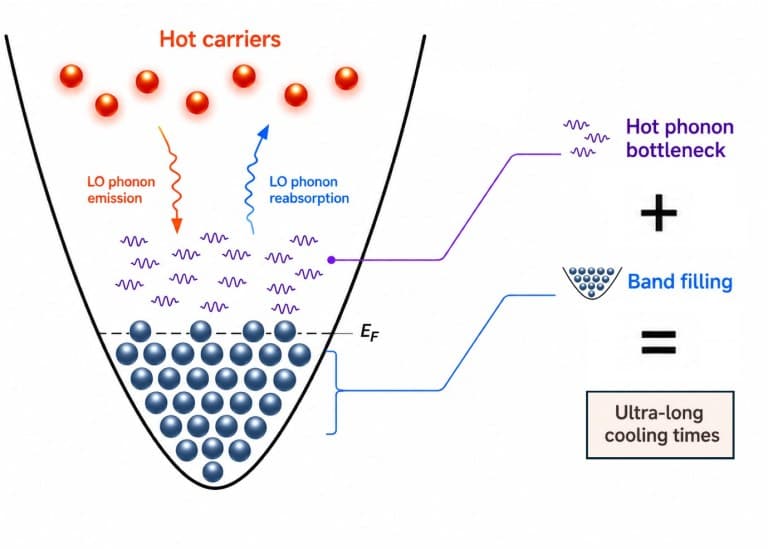
Новые солнечные панели на основе олова дольше удерживают тепло и могут показать рекордную производительность
Исследователи из Университета Гронингена в Нидерландах обнаружили, что перовскитные солнечные элементы на основе олова могут замедлять потерю тепла высокоэнергетическими «горячими электронами». Это мо
5 часов назад
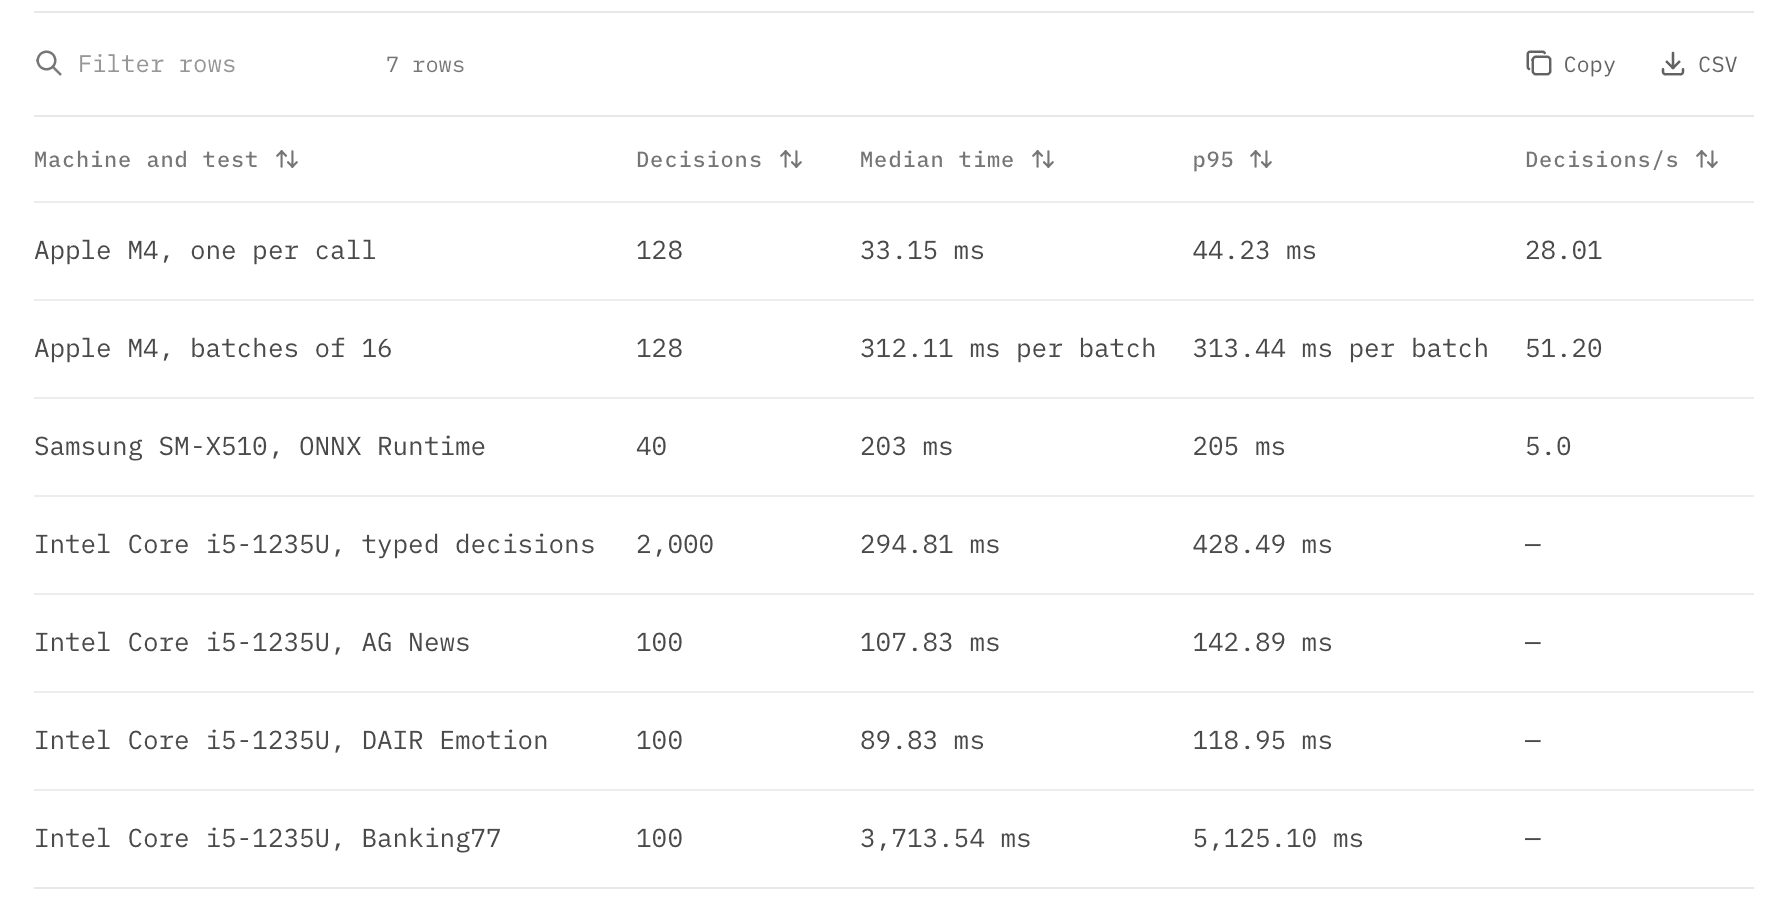
Julia 1: выпуск модели в духе Jev с открытыми весами и запуском на CPU
У Supersonic Labs вышла Julia 1 — небольшая схема для классификации текстов и выбора из заданных вариантов. В ней 144 млн параметров, веса занимают приблизительно 550 МБ, а для запуска достаточно CPU.
5 часов назад
В Outlook появится опция автоматической проверки орфографии перед отправкой писем
В Outlook появится функция автоматической проверки орфографии перед отправкой писем. Она заработает у части пользователей с октября 2026 года, а полноценный запускание ожидается в середине декабря. В