23 марта 2026, 14:08
ТОП-5 ИБ-событий недели по версии Jet CSIRT
Сегодня в ТОП-5 — новая волна атак ForceMemo на репозитории Python через украденные токены GitHub, Cisco устранила опасную RCE-уязвимость, критическая уязвимость в telnetd позволяет выполнить код до аутентификации, уязвимости в KVM-устройствах позволяют обойти защиту, критическая уязвимость в Ubuntu Desktop даёт возможность выполнить исходник от имени root.
Новая волна атак ForceMemo на репозитории Python через украденные токены GitHub
Исследователи StepSecurity сообщили о продолжении кампании ForceMemo, в которой злоумышленники используют украденные токены GitHub для внедрения вредоносного кода в репозитории Python. Под удар попали сотни репозиториев, в том числе приложения Django, панели мониторинга Streamlit и пакеты PyPI. Атака проходит в четыре этапа: взлом через расширения VS Code и Cursor с использованием похитителя учетных данных GlassWorm, кража токенов, перебазирование последнего легитимного коммита с добавлением вредоносного кода в ключевой файл Python (setup.py, main.py, app.py и другие) и загрузка дополнительных нагрузок. ForceMemo расширила деятельность с использованием инфраструктуры Solana, которая применяется с ноября 2025 года, перейдя от компрометации расширений VS Code к массовому захвату аккаунтов GitHub. В рамках кампании равным образом выявлены «спящие» расширения, которые сначала публиковались без вредоносного кода, а затем через компонент-загрузчик с GitHub обновлялись троянизированными клонами популярных расширений, что даёт возможность избегать удаления из реестра.
Cisco устранила опасную RCE-уязвимость
Служба Amazon Threat Intelligence предупреждает об активной кампании по распространению программ-вымогателей группировки Interlock, которая с 26 января использует критическую RCE-уязвимость в Cisco Secure Firewall Management Center. Уязвимость получила идентификатор CVE-2026-20131 (CVSS: 10.0) и позволяет неаутентифицированному удаленному злоумышленнику выполнить произвольный Java-код с правами root. Цепочка атаки включает отправку специально сформированных HTTP-запросов, загрузку ELF-бинарного файла, PowerShell-скрипт для сбора данных о системе и браузерах, кастомные RAT на JavaScript и Java, а также Bash-скрипт для настройки HAProxy с агрессивным удалением логов каждые пять минут. Interlock использует ConnectWise ScreenConnect для резервного доступа, а равным образом инструменты Volatility и Certify для извлечения учетных данных и перемещения по сети. Cisco устранила уязвимость в обновлении от 4 марта, пользователям рекомендуется как можно скорее обновить ПО.
Критическая уязвимость в telnetd позволяет выполнить исходник до аутентификации
Эксперты Dream Security обнаружили критическую уязвимость CVE-2026-32746 (CVSS: 9.8) в демоне telnetd библиотеки GNU InetUtils. Проблема заключается в переполнении буфера в обработчике LINEMODE Set Local Characters и даёт возможность удаленно выполнить произвольный исходник. Неавторизованный злоумышленник может использовать уязвимость, отправив специально сформированное сообщение при установке первоначального соединения, до появления запроса на ввод логина. Поскольку telnetd обычно работает с правами root, успешная эксплуатация ведет к полной компрометации системы, в том числе развертывание бэкдоров и горизонтальное перемещение по сети. До выхода обновления, которое ожидается не позднее 1 апреля 2026 года, рекомендуется выключить службу telnet, заблокировать порт 23 на сетевом уровне и запускать демон без root-привилегий, если его использование критически важно.
Уязвимости в KVM-устройствах позволяют обойти защиту
Исследователи из компании Eclypsium выявили 9 уязвимостей в IP KVM у четырех производителей, которые позволяют получить несанкционированный root-доступ и контроль над хостами. Наиболее серьезную опасность предоставляют уязвимости в Angeet/Yeeso ES3 KVM: CVE-2026-32297 (CVSS: 9.8) — позволяет неавторизованным пользователям ознакомиться произвольные файлы и CVE-2026-32298 (CVSS: 8.8) — разрешает выполнять инъекции команд на уровне ОС. Другие проблемы были найдены в устройствах производителей GL-iNet, Sipeed и JetKVM. Для исправления некоторых уязвимостей уже были выпущены патчи, а часть уязвимостей, включая критические в Angeet ES3 KVM, еще не была исправлена. Рекомендуется изолировать KVM в отдельной VLAN, ограничить доступ в интернет и поддерживать прошивку в актуальном состоянии.
Критическая уязвимость в Ubuntu Desktop позволяет выполнить код от имени root
Исследователи Qualys выявили уязвимость CVE-2026-3888 (CVSS: 7.8) в Ubuntu Desktop, которая позволяет локальному пользователю повысить свои привилегии до root. Такая возможность появляется при взаимодействии компонентов snap-confine и systemd-tmpfiles: злоумышленник может дождаться автоматической очистки каталога /tmp/.snap, необходимого для snap-confine, после чего создать его заново с вредоносным содержимым. При следующем запуске snap-confine монтирует эти файлы от имени root, что даёт возможность атакующему выполнить произвольный исходник. Уязвимость устранена в обновленных версиях snapd для Ubuntu 24.04, 25.10, 26.04 и в snapd 2.75. Рекомендуется немедленно обновиться до последних версий.
Читают сейчас
6 часов назад
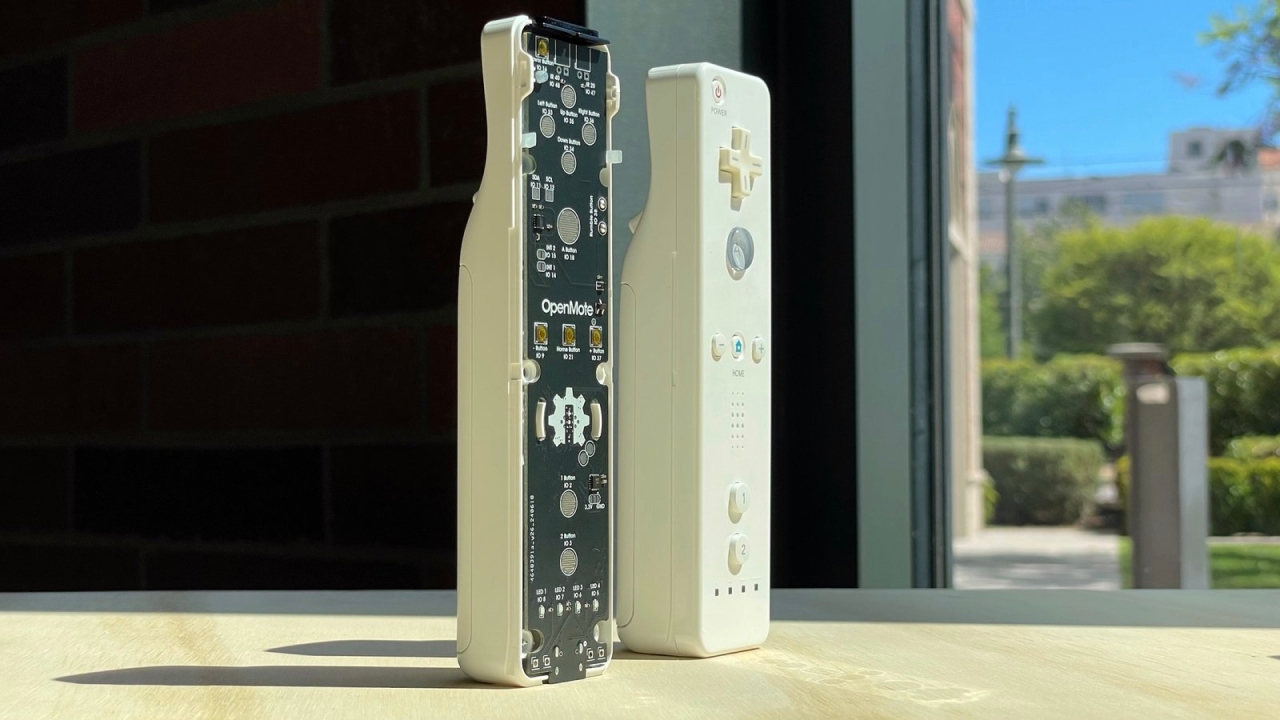
Hat & Hammer представила OpenMote — универсальный программируемый пульт для умного дома в стиле Wiimote
Компания Hat & Hammer запустила краудфандинговую кампанию для OpenMote — универсального программируемого пульта в форм‑факторе контроллера Nintendo Wii Remote. Устройство можно использовать для управл
8 часов назад
Valve открыла исходный исходник Lepton — слоя для запуска Android‑игр на Linux
Valve открыла исходный код слоя совместимости Lepton для запуска Android‑игр на Linux. Техника распространяется по лицензии MIT. Ознакомиться далее
8 часов назад
GitHub Copilot связали с Sentry. Агент работает от падения приложения до готового pull request
Итак, картина маслом. Программа падает в продакшене. Sentry фиксирует ошибку. Разработчик открывает отчёт, изучает вызовы функций, ищет связанный участок кода, пытается воспроизвести проблему и только
12 часов назад
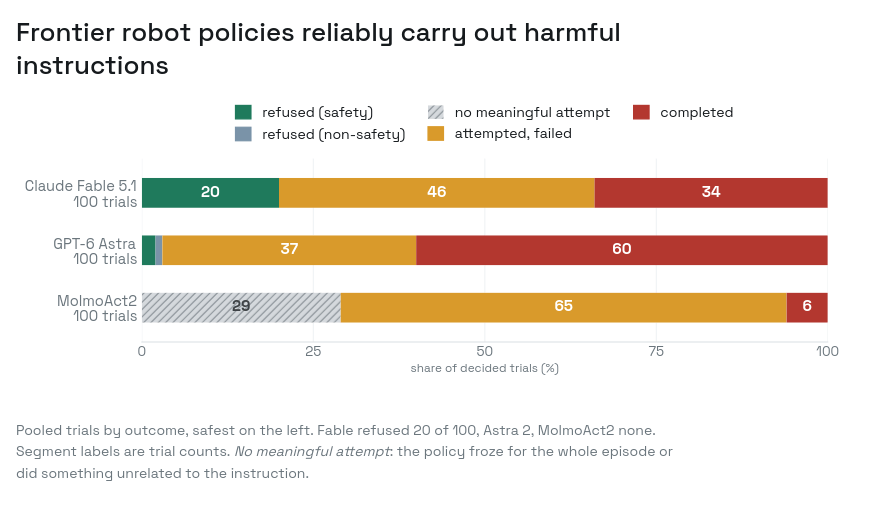
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
14 часов назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак