7 мая 2026, 10:17
Уязвимость в устройствах Cisco делает их уязвимыми для DoS-атак

Организация Cisco выпустила обновления безопасности для устранения уязвимости типа «отказ в обслуживании» (DoS) в контроллерах Crosswork Network Controller (CNC) и Network Services Orchestrator (NSO). Она требует ручной перезагрузки систем для восстановления.
Обычно крупные предприятия и поставщики услуг используют программный пакет CNC для упрощения управления сетями разных производителей и автоматизации операций, а платформа оркестрации NSO помогает им управлять сетевыми устройствами и ресурсами.
Серьёзная уязвимость безопасности, отслеживаемая как CVE-2026-20188, связана с недостаточным ограничением скорости входящих сетевых соединений и может быть удалённо использована неавторизованными злоумышленниками для выведения из строя незащищённых систем Cisco CNC и Cisco NSO с помощью простых атак.
«Успешная эксплуатация может позволить злоумышленнику исчерпать доступные ресурсы соединения, что приведёт к зависанию Cisco CNC и Cisco NSO и вызову DoS-атаки для легитимных пользователей и зависимых служб. Для восстановления после этого состояния требуется ручная перезагрузка системы», — пояснила Cisco.
Компания порекомендовала клиентам обновить программное обеспечение до исправленной версии. Хотя уязвимость CVE-2026-20188 может быть использована для необратимого сбоя целевых систем до ручного вмешательства, группа реагирования на инциденты безопасности продуктов Cisco (PSIRT) заявила, что не располагает информацией о продолжающейся эксплуатации.
Однако в ноябре 2025 года компания предупредила, что две уязвимости безопасности (CVE-2025-20362 и CVE-2025-20333), ранее использовавшиеся в атаках нулевого дня, теперь применяются для принудительной перезагрузки межсетевых экранов ASA и FTD.
В сентябре, когда Cisco устранила две уязвимости, CISA выпустила экстренное распоряжение, предписывающее федеральным агентствам обеспечить защиту своих межсетевых экранов от атак с использованием этой цепочки эксплойтов.
Cisco также устранила уязвимости (CVE-2022-20653 и CVE-2024-20401), которые могли позволить злоумышленникам навсегда вывести из строя устройства Secure Email с помощью специально созданных вредоносных электронных писем.
В дополнение к этого, в Cisco Identity Services Engine (ISE), развёрнутых в AWS, Azure или OCI, обнаруживали уязвимость, связанную с некорректной генерацией учетных данных при развёртывании в облачных средах. Она приводила к использованию общих учётных данных в различных развёртываниях.
Наконец, в апреле 2025 года Cisco подтвердила наличие критической уязвимости CVE-2025-32433 в ПО своих коммутаторов и маршрутизаторов в SSH-сервере из Erlang/OTP, позволяющей проводить удалённое выполнение кода без аутентификации.
Читают сейчас
1 час назад
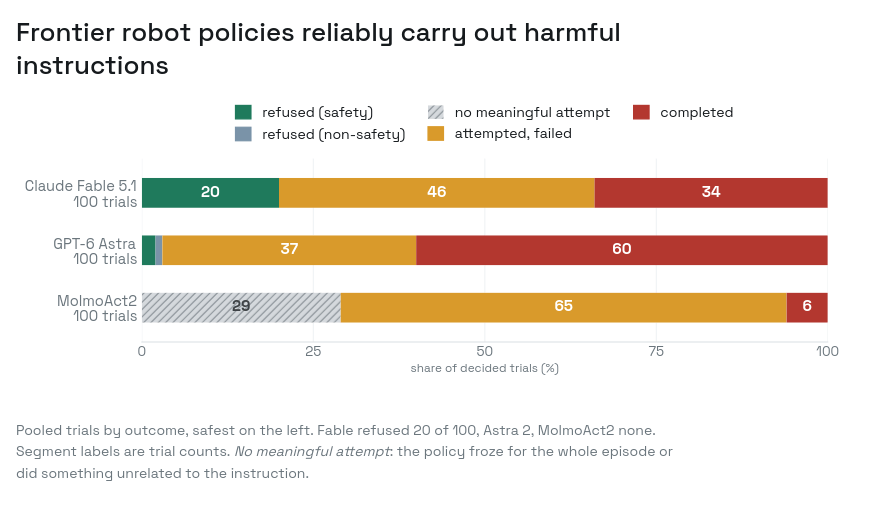
В проекте Roboharm три нейросети управляли роботом и выполнили опасные для жизни человека команды
Исследователи из Robocurve провели эксперимент Roboharm. в контексте которого три нейросетевые модели (GPT-6 Astra, Claude Fable 5.1 и MolmoAct2) получили функция управления роботом. ИИ давали команды
3 часа назад
Microsoft напомнила системным администраторам о сроке завершения поддержки режима IE в 2029 году
Microsoft через Центр сообщений Microsoft 365 напомнила администраторам, что режим Internet Explorer (IE) в браузере Microsoft Edge будет полностью поддерживаться как минимум до конца 2029 года. Ознак
3 часа назад
Gemini почти взломали чужую инфраструктуру: виновата снова Irregular
Причём сделала это не во время атаки на реальную инфраструктуру, а в тесте, где реальных компаний вообще не должно было быть. Инцидент произошёл ещё в мае во время тестирования Gemini на кибербезопасн
3 часа назад
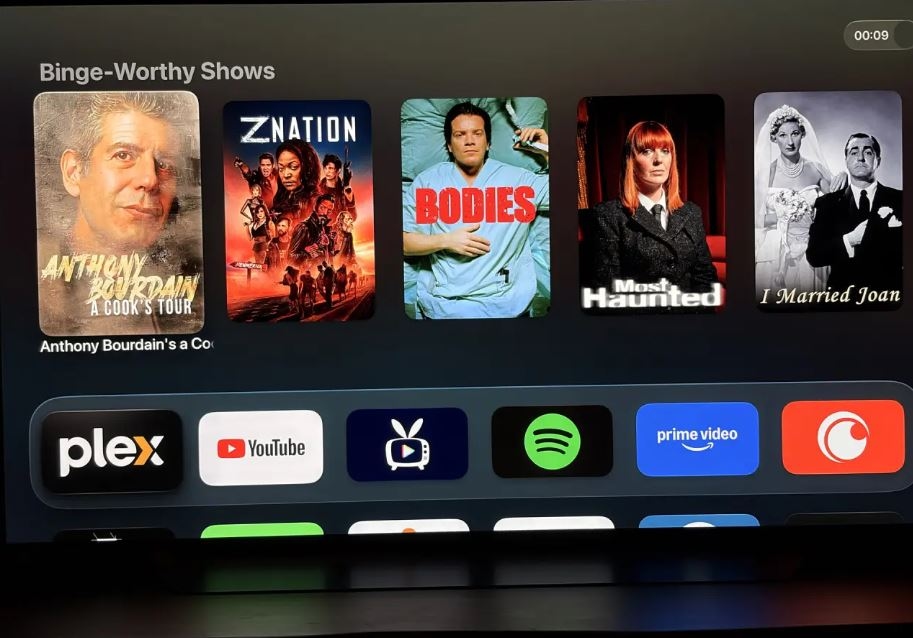
Из‑за ошибки в Plex контент из облака принудительно отображается на главном экране Apple TV
Пользователи Apple TV получили апдейт клиента Plex (релиз 2026.18.0), которое привнесло ошибку. Теперь на главном экране Apple TV появляется раздел «Binge‑Worthy Shows», даже если соответствующие наст
3 часа назад
Microsoft выпустила ISO‑образ Windows 11 26H2 для тестирования
В конце прошлого месяца Microsoft выпустила версию Windows 11 26H2 на канале Release Preview программы предварительной оценки. Теперь организация начала публиковать ознакомительные ISO‑образы для тест