17 июня 2026, 13:59
В ESET обнаружили два варианта бэкдора SprySOCKS для Windows

Исследователи ESET обнаружили два варианта SprySOCKS для Windows — бэкдора, который ранее был известен только в среде Linux.
Распространение SprySOCKS связывают с китайской группировкой FishMonger, которая чаще всего атакует государственные организации (известны атаки в Гондурасе, Тайване, Таиланде и Пакистане). Связь с FishMonger исследователи установили по сходству кода, поведению и общей инфраструктуре. Ранее группа использовала ShadowPad, Spyder и другие инструменты.
SprySOCKS для Windows представлен публике в двух вариантах: WIN_DRV и WIN_PLUS. Оба работают по TCP, UDP и WebSocket и поддерживают более 30 команд управления, разведки и выполнения команд.
WIN_DRV — более сложная и опасная версия. Она включает драйвер ядра под названием RawWNPF, который функционирует как руткит. Этот драйвер способен скрывать активные сетевые соединения, запущенные процессы, вредоносные файлы и записи в реестре от администраторов и средств безопасности.
В цепочке распространения WIN_DRV используется загрузка DLL через легитимно подписанное ПО, запланированные задачи с правами SYSTEM, хранение полезной нагрузки в зашифрованных контейнерах, подмена процессов и применение пользовательских драйверов ядра. Руткит дополнительно защищает файлы, размещённые в каталоге шрифтов Windows, и прячет ключи реестра.
WIN_PLUS не включает драйвер ядра, но сохраняет сложную логику загрузки и механизмов скрытности. Он использует вредоносный обработчик печати VSPMsg.dll, хранит зашифрованные информация в папках диспетчера печати и внедряется в svchost.exe методом двойников процессов. Такие приёмы усложняют обнаружение.
Обе версии могут собирать данные: регистрировать нажатия клавиш, сохранять буфер обмена и заголовки активных окон; информация шифруются перед отправкой операторам.
ESET предупреждает: выход SprySOCKS для Windows говорит о росте возможностей FishMonger. Организациям советуют усилить контроль подписанного ПО, следить за аномалиями в работе диспетчера печати и svchost.exe, внедрять поведенческий анализ, ограничивать права запуска приложений, регулярно обновлять системы и обучать сотрудников базовым правилам безопасности.
Читают сейчас
25 минут назад
Sony запретила автору мультиплеерного мода для The Last of Us Part II выпускать инициатива
Моддер под никнеймом Speclizer отменил выпуск мультиплеерного мода для ПК‑версии The Last of Us Part II. Проект находился в разработке с января и должен был выйти в выпуск уже в сентябре, но разработч
54 минуты назад
Google тестирует выплаты авторам за оригинальный контент
Google запустил закрытый пилот: часть издателей теперь получает деньги не за трафик на сайте, а за то, что их контент существенно повлиял на ответ в Gemini, AI Overviews и AI Mode. Всё это крутится вн
1 час назад
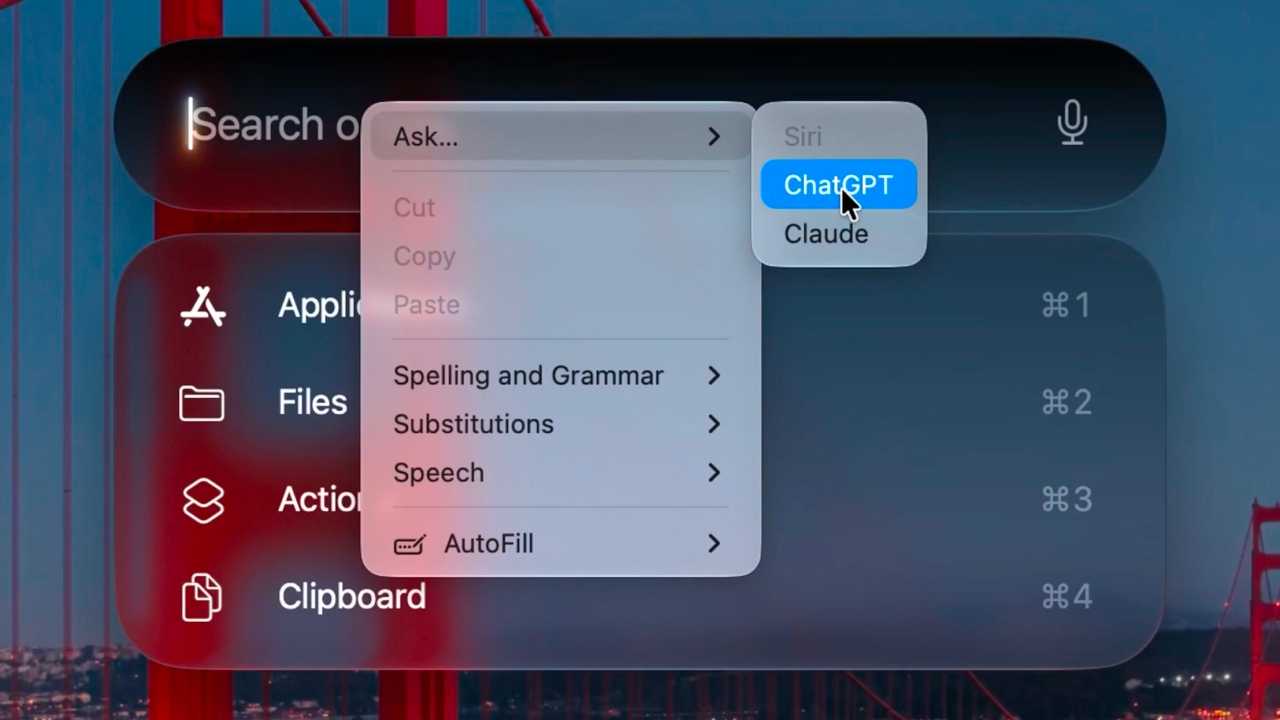
В iOS 27 нашли функция подключать к Siri сторонние LLM
Датамайнер под никнеймом pdfu обнаружил в iOS 27 и macOS Golden Gate механизмы для интеграции Siri со сторонними языковыми моделями. В тестах ему удалось подключить к ассистенту Claude от Anthropic и
2 часа назад
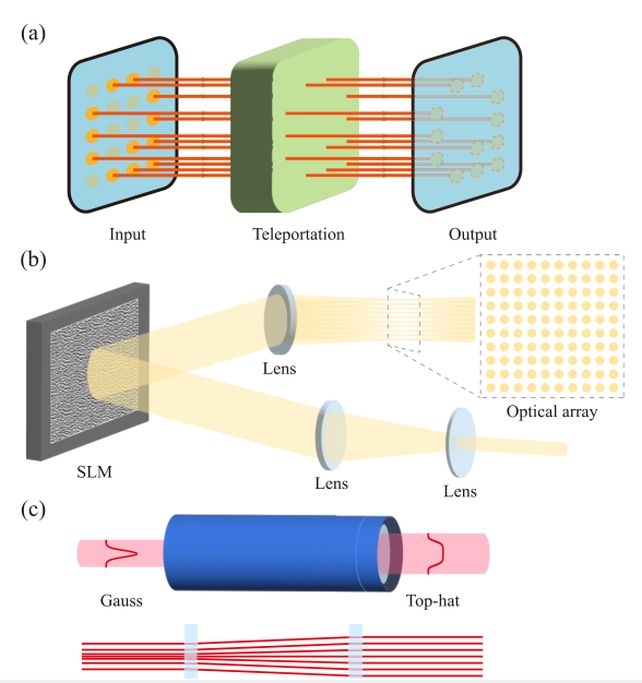
Учёные телепортировали изображение сразу по 100 квантовым каналам
Это звучит как научная фантастика: квантовое состояние одной системы можно перенести, или «телепортировать», в другую систему, находящуюся на значительном расстоянии. Однако если в будущем квантовые к
5 часов назад
Как продуктовые команды используют AI: три фактических кейса
Как перевести интерфейс на китайский и не получить «Телефон псу под хвост два ядра»? Как заставить AI-агентов считать за аналитиков? И почему одного RAG недостаточно для поддержки? Разберёмся на Finte