29 марта 2026, 08:25
Фишинг через Telegram: модель с «голосованием» и угоном аккаунта
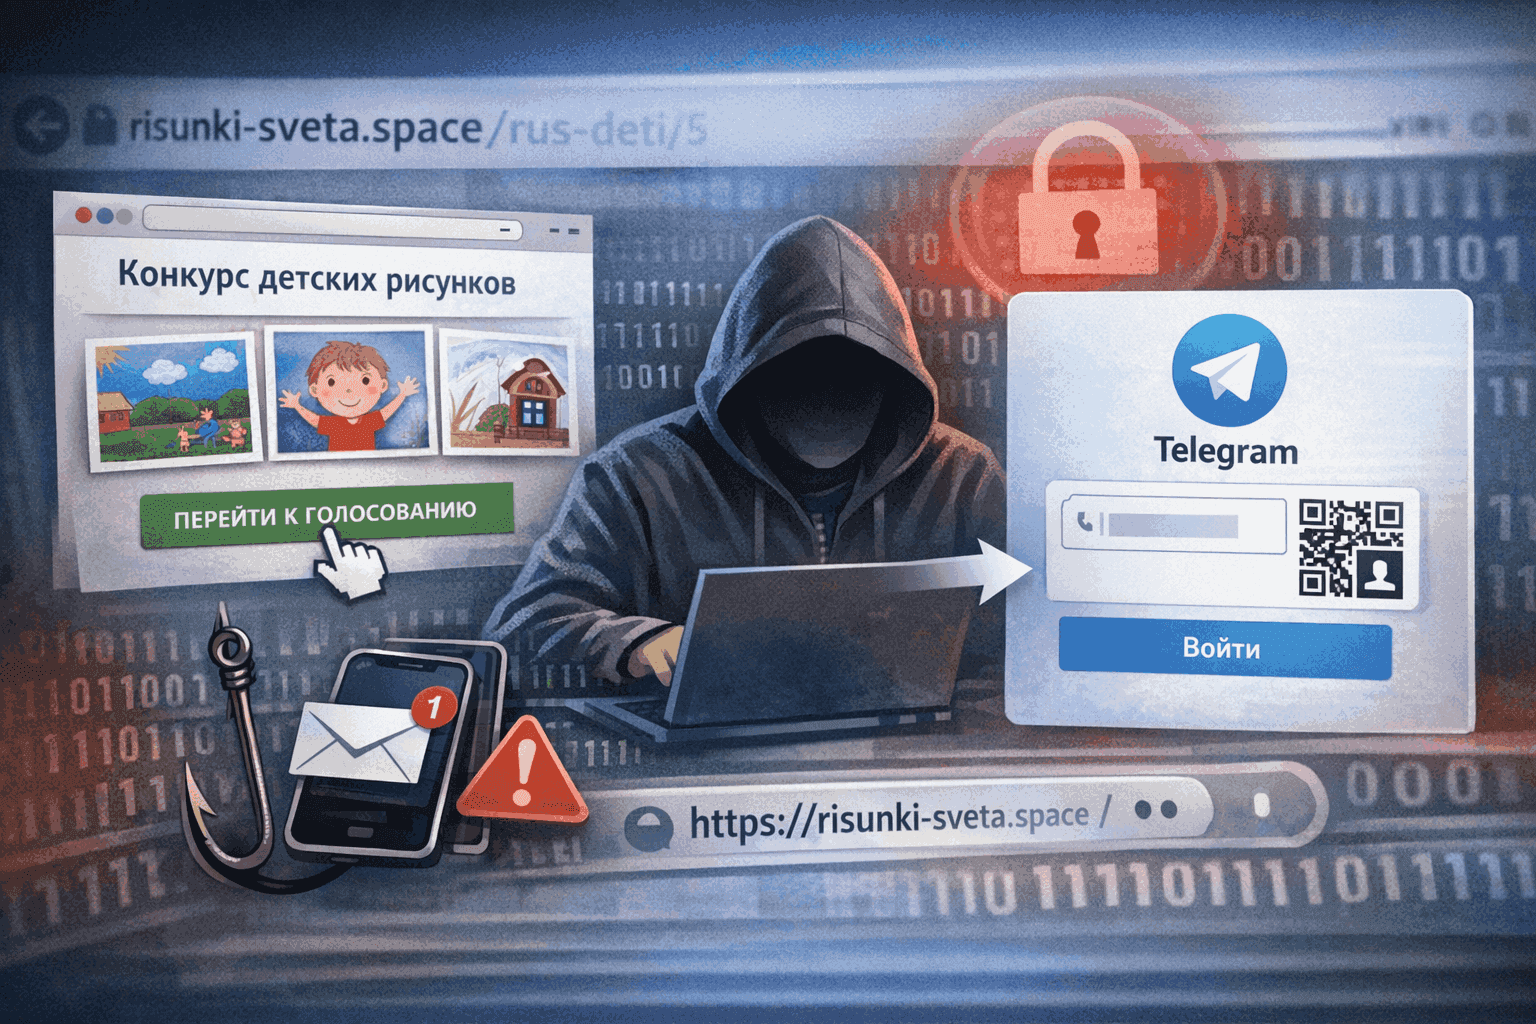
Одна из распространённых схем фишинга в Telegram — это атаки под видом онлайн‑голосований. Пользователю приходит сообщение с просьбой поддержать участника конкурса (например, детских рисунков) и перейти по ссылке. К сожалению, эта модель реально действует и использует сайты вроде risunki-sveta.space.
Далее пользователь попадает на сайт, визуально оформленный как веб-страница конкурса. В качестве примера — https://risunki-sveta.space/rus-deti/5, где размещена данные о «конкурсе» и кнопка «Перейти к голосованию».

После нажатия на кнопку предлагается выбрать участника. Этот шаг нужен для вовлечения пользователя и имитации реального процесса голосования.

Следующий этап — редирект на промежуточную страницу (в частности, https://risunki-sveta.space/rus-deti/c0zoJML), после чего открывается фишинговая форма, имитирующая авторизацию Telegram (https://risunki-sveta.space/rus-deti/H3uwg4h?swfix=3).
На поддельной странице пользователю предлагается ввести номер телефона или выполнить вход через QR-код. Визуально анкета максимально приближена к оригинальному интерфейсу Telegram, что снижает вероятность подозрений. После ввода данных или сканирования QR-кода злоумышленники получают доступ к аккаунту, который далее используется для рассылки аналогичных сообщений и масштабирования атаки.

В дополнение к самой страницы с голосованием, в этой схеме работают ещё несколько скрытых «механизмов». Например, информация жертвы отправляются на адреса https://venus.risunki-sveta.space/apiw1 и https://kws2.risunki-sveta.space/apiws, а специальный JavaScript (https://risunki-sveta.space/f68c4324c5414ef0876c4ad5c5ca6345202ae0dcf9dee56332daaa6e9e3e5a1e/H3uwg4h/3b9vlz7pze51.js) обрабатывает ввод, делает форму «живой» и передаёт всё злоумышленникам. То есть это не просто страница — вся цепочка устроена так, чтобы выловить данные пользователя и получить контроль над аккаунтом Telegram.
IOC:
IP:
94.26.35.117, 94.26.35.116, 85.206.164.29Домены:
risunki-sveta.space,machine.sparkart-sun.shop
Подобная модель остаётся эффективной благодаря доверия пользователей к Telegram и привычного сценария «голосования». Даже базовая проверка URL позволяет выявить подмену и избежать компрометации аккаунта.
Читают сейчас
9 минут назад
Исследователи изучили ещё одну причину коррозии, потенциально способную влиять на деградацию металлов
Если оставить металл под дождём в достаточной степени надолго, даже с защитным покрытием, коррозия в конце концов сделает своё дело. Изначально учёные выдвинули гипотезу, что причиной столь сильной ко
1 час назад
В JavaDoc предлагают добавить заметки, которые сложно пропустить
В JavaDoc предлагают добавить тег @note. Он позволит выделять важные примечания прямо в документации api. Ознакомиться далее
1 час назад
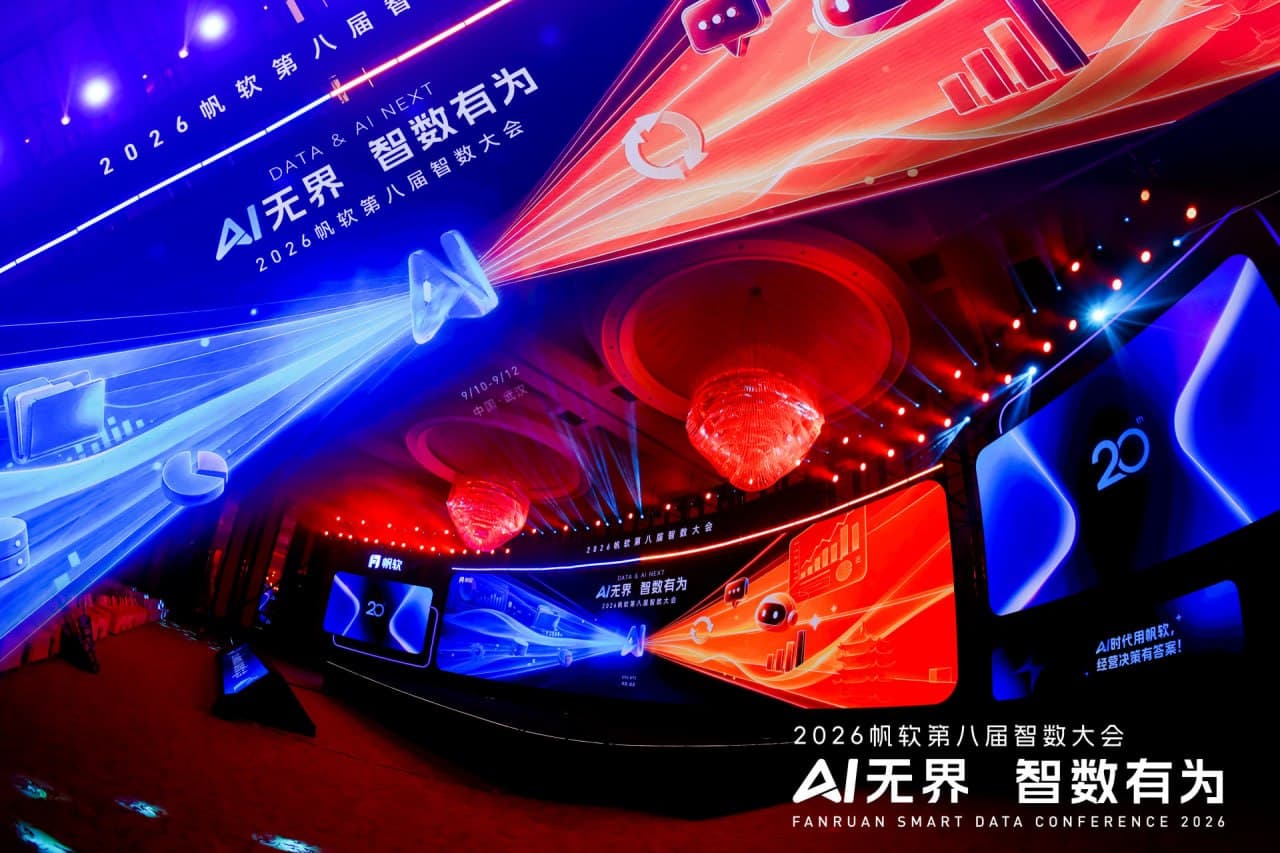
GlowByte приняла участие в конференции Smart Data – 2026 в Китае
GlowByte приняла участие в 8-й международной конференции FanRuan Smart Data Conference – 2026, которая прошла 10–12 сентября в Ухане, в отеле InterContinental Wuhan. Лозунг конференции в этом году – «
2 часа назад
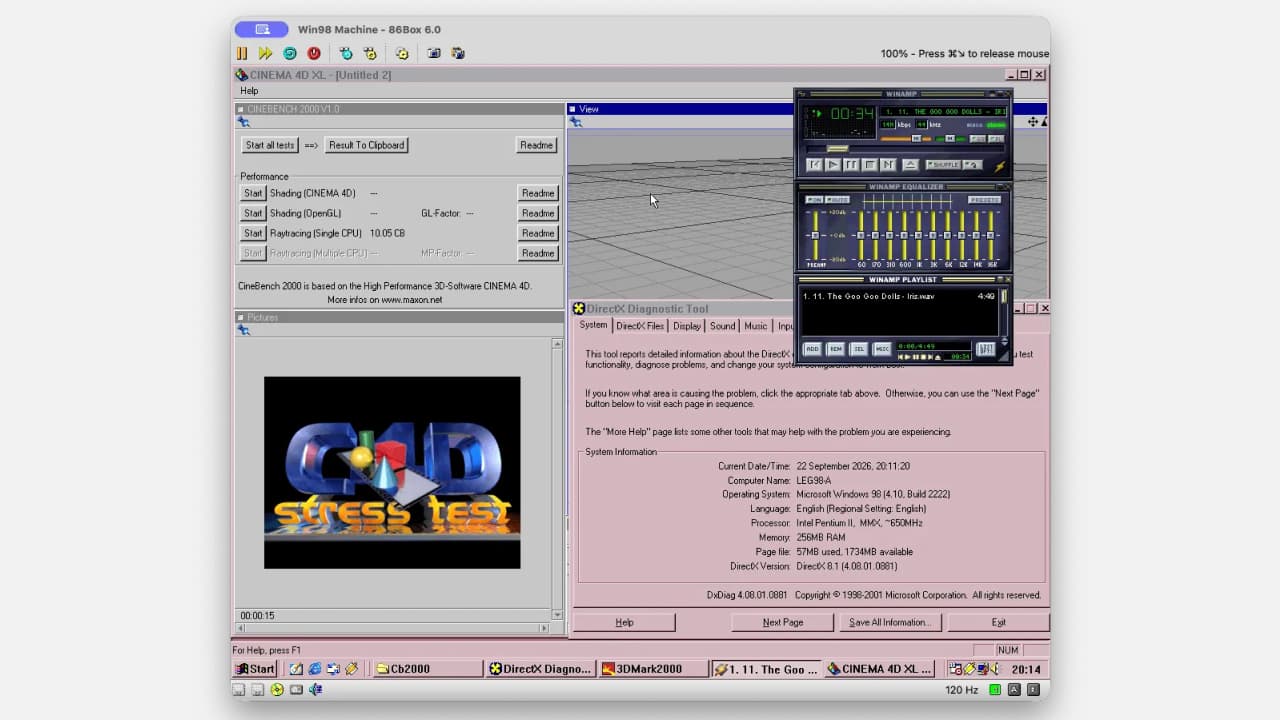
Mac mini с M6 стабильно эмулирует Pentium II на 600 МГц; итог на 20% выше, чем у Mac mini с M4
Разработчик протестировал свежий Mac mini с M6 в эмуляторе ретрокомпьютеров 86Box. Платформа смогла стабильно эмулировать Pentium II Deschutes с частотой 600 МГц под Windows 98 SE со 100% скоростью эм
2 часа назад
GitHub Copilot получил локальную изолированную среду для выполнения действий
GitHub добавил в приложение Copilot локальные изолированные среды (local sandboxes), которые позволяют агенту выполнять действия с кодом внутри ограниченного окружения на компьютере разработчика. Тако