13 мая 2026, 12:39
Instructure заплатила хакерам за исключение украденных данных учащихся тысяч учреждений образования
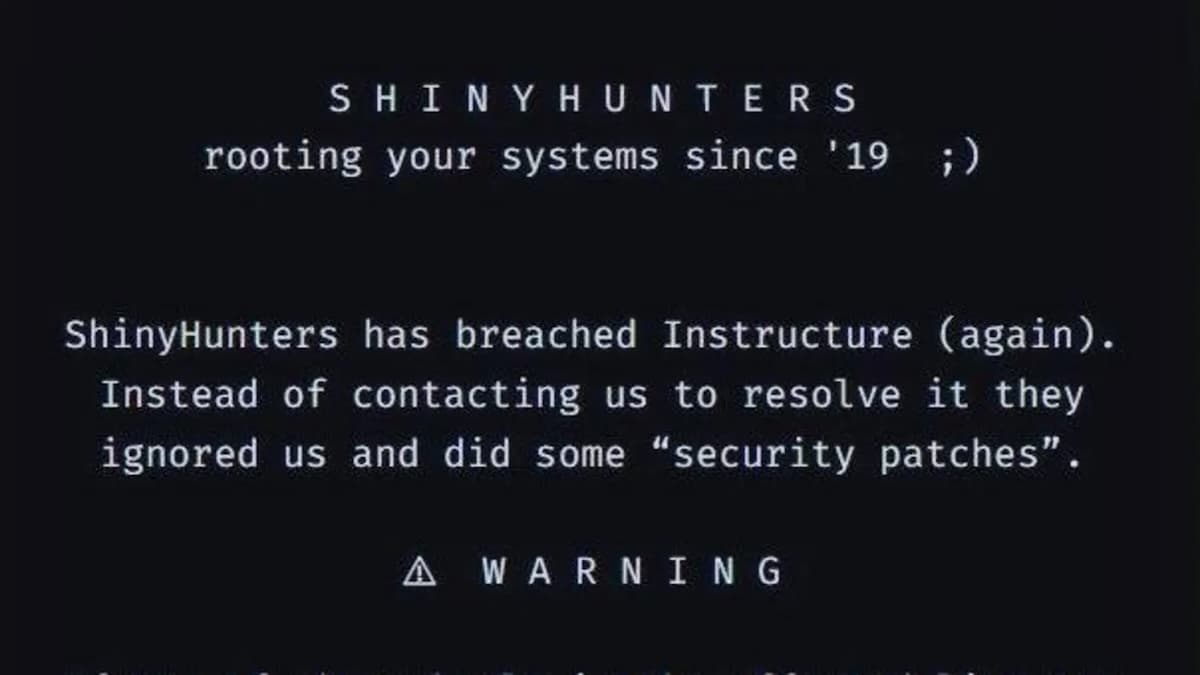
Instructure сообщила о «достижении соглашения» с хакерами, которые угрожали опубликовать 3,5 ТБ данных учащихся около 8,8 тыс. учреждений образования в США, Канаде, Австралии и Великобритании. Чтобы злоумышленники не обнародовали эти информация в интернете, разработчик облачной системы управления обучением Canvas заплатил им неназванную сумму.
Ранее Instructure сообщила об утечке данных студентов, включая имена, адреса электронной почты и переписку с преподавателями. Атака хакеров вызвала серьёзные сбои в работе тысяч университетов и колледжей. Злоумышленники указали, что украли данные с использованием функций экспорта данных Canvas, в том числе запросы DAP, отчёты о предоставлении доступа и пользовательские api.
После заключения «соглашения» с Instructure хакеры заявили, что удалили информация и пообещали не вымогать деньги у студентов и учебных заведений.
Правоохранительные органы по всему миру не рекомендуют платить киберпреступникам, поскольку это может спровоцировать новые атаки и не гарантирует удаление данных. В прошлых случаях преступники принимали выкуп, но лгали об уничтожении похищенных данных, оставляя их для перепродажи.
В частности, когда ФБР и Национальное агентство по борьбе с преступностью Великобритании пресекли деятельность группы вымогателей LockBit, они обнаружили, что украденные данные не были удалены после получения выкупа.
Instructure пишет, что главной мотивацией сотрудничества со злоумышленниками стала безопасность данных учащихся и сотрудников образовательных учреждений. Организация не раскрыла условия соглашения. Тем не менее она указала на возвращение информации в компанию и получение «цифрового подтверждения уничтожения данных». Компании пообещали, что не будут вымогать деньги у её клиентов. Соглашение распространяется на всех пострадавших клиентов, поэтому нет необходимости вступать в контакт с хакерами, пишет компания.
Взлом Instructure обнаружили 29 апреля. Ответственность за атаку на себя взяла хакерская группировка ShinyHunters.
Для жертв кибератак необычно открыто признавать, что они платили хакерам, но Instructure поддерживает высокий уровень прозрачности, регулярно публикуя обновления на своём сайте. Вероятно, подобная открытость обусловлена тем, что СМИ широко обсуждали инцидент, который затронул студентов. Особенно пострадали учащиеся в США, которые потеряли доступ к Canvas во время подготовки к экзаменам. Некоторые онлайн-экзамены вовсе прервали.
ShinyHunters ответственна за утечки данных множества других компаний, в том числе Zara, Google, Cisco, Vimeo, Vercel, AT&T, PornHub, Match Group, Rockstar Games, McGraw Hill и Medtronic. Участники группы отметили, что дважды взламывали Canvas до атаки в конце апреля.
Читают сейчас
6 часов назад
Вебинар «Как строить защиту облачной инфраструктуры: от логов до мониторинга»
При переходе в облачный сервис многие боятся потерять контроль над безопасностью: кажется, что данные окажутся «где‑то там», а угрозы будет не отследить. 6 октября приглашаем вас на вебинар, где мы ра
7 часов назад
Исследователи изучили ещё одну причину коррозии, потенциально способную влиять на деградацию металлов
Если оставить металл под дождём в достаточной степени надолго, даже с защитным покрытием, коррозия в конце концов сделает своё дело. Изначально учёные выдвинули гипотезу, что причиной столь сильной ко
8 часов назад
В JavaDoc предлагают добавить заметки, которые сложно пропустить
В JavaDoc предлагают добавить тег @note. Он позволит выделять важные примечания прямо в документации api. Ознакомиться далее
9 часов назад
GlowByte приняла участие в конференции Smart Data – 2026 в Китае
GlowByte приняла участие в 8-й международной конференции FanRuan Smart Data Conference – 2026, которая прошла 10–12 сентября в Ухане, в отеле InterContinental Wuhan. Лозунг конференции в этом году – «
10 часов назад
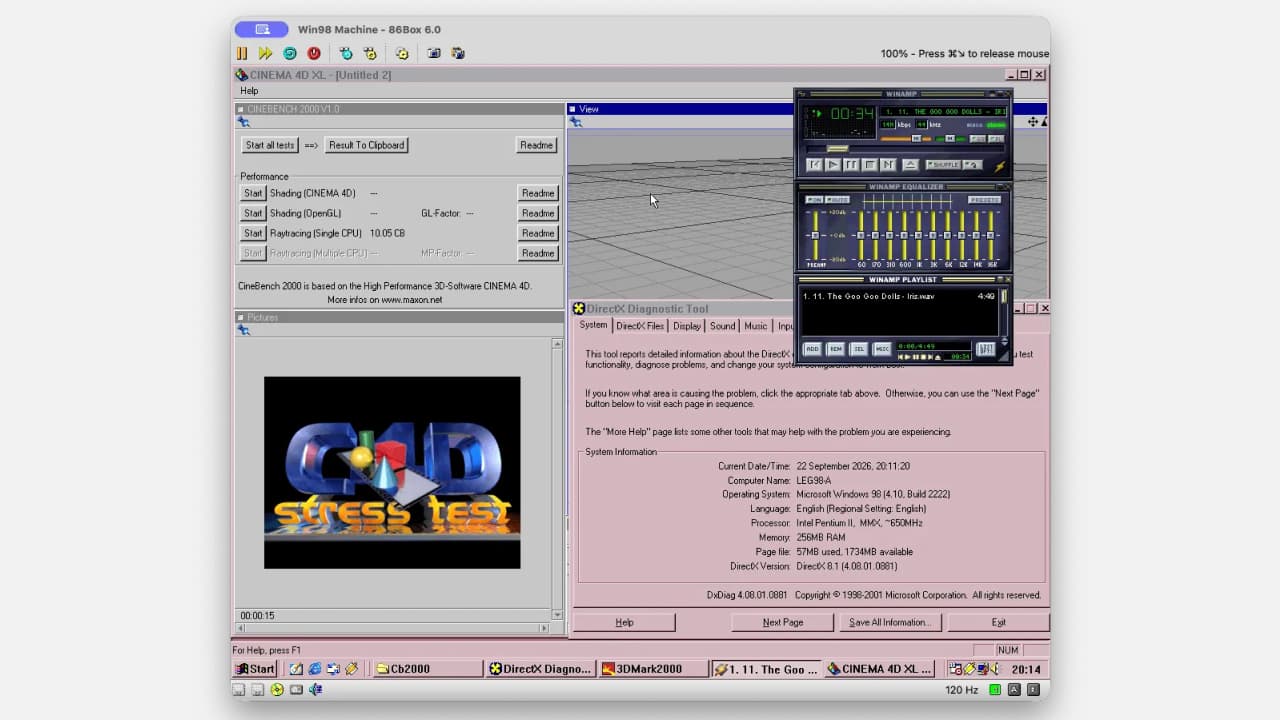
Mac mini с M6 стабильно эмулирует Pentium II на 600 МГц; итог на 20% выше, чем у Mac mini с M4
Разработчик протестировал свежий Mac mini с M6 в эмуляторе ретрокомпьютеров 86Box. Платформа смогла стабильно эмулировать Pentium II Deschutes с частотой 600 МГц под Windows 98 SE со 100% скоростью эм